¶ Module 8: Couche réseau
¶ 8.0 Introduction
¶ 8.0.1 Pourquoi devrais-je suivre ce module?
Bienvenue sur la couche réseau !
Vous avez peut-être remarqué que les modules de ce cours progressent de bas en haut à travers les couches du modèle OSI. Au niveau de la couche réseau du modèle OSI, nous vous présentons les protocoles de communication et de routage. Dites que vous voulez envoyer un e-mail à un ami qui vit dans une autre ville, ou même dans un autre pays. Cette personne n’est pas sur le même réseau que vous. Un simple réseau commuté ne peut pas obtenir votre message plus loin que la fin de votre propre réseau. Vous avez besoin d’aide pour garder ce message en mouvement le long du chemin vers l’appareil final de votre ami. Pour envoyer un e-mail (une vidéo, un fichier, etc.) à toute personne qui n’est pas sur votre réseau local, vous devez avoir accès aux routeurs. Pour accéder aux routeurs, vous devez utiliser des protocoles de couche réseau. Pour vous aider à visualiser ces processus, ce module contient deux activités Wireshark. Bonne navigation !
¶ 8.0.2 Qu’est-ce que je vais apprendre dans ce module?
Titre du module: Couche réseau
Objectif du module: Expliquer comment les routeurs utilisent les protocoles et les services de la couche réseau pour permettre une connectivité de bout en bout.
| Titre du rubrique | Objectif du rubrique |
|---|---|
| Caractéristiques de la couche réseau | Expliquer comment la couche réseau utilise les protocoles IP pour des communications fiables. |
| Paquet IPv4 | Expliquer le rôle des principaux champs d’en-tête dans le paquet IPv4. |
| Paquet IPv6 | Expliquer le rôle des principaux champs d’en-tête dans le paquet IPv6. |
| Méthode de routage des hôtes | Expliquez de quelle manière les périphériques réseau utilisent les tables de routage pour diriger les paquets vers un réseau de destination. |
| Tables de routage des routeurs | Expliquer la fonction des champs dans la table de routage d’un routeur. |
¶ 8.1 Caractéristiques de la couche réseau
¶ 8.1.1 Couche réseau
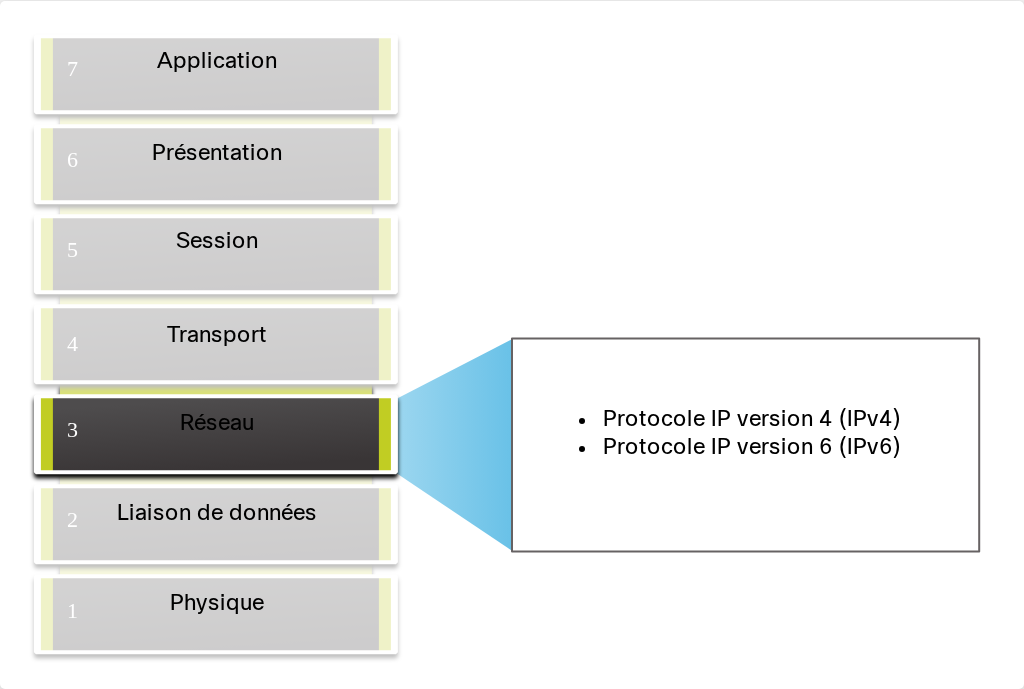
La couche réseau, ou couche 3 du modèle OSI, fournit des services permettant aux périphériques finaux d’échanger des données sur le réseau. Comme le montre la figure, IP version 4 (IPv4) et IP version 6 (IPv6) sont les protocoles principaux de communication de couche réseau. D’autres protocoles de couche réseau incluent des protocoles de routage tels que Open Shortest Path First (OSPF) et des protocoles de messagerie tels que Internet Control Message Protocol (ICMP).
Protocoles de couche réseau
Pour effectuer des communications de bout en bout entre les limites du réseau, les protocoles de couche réseau effectuent quatre opérations de base:
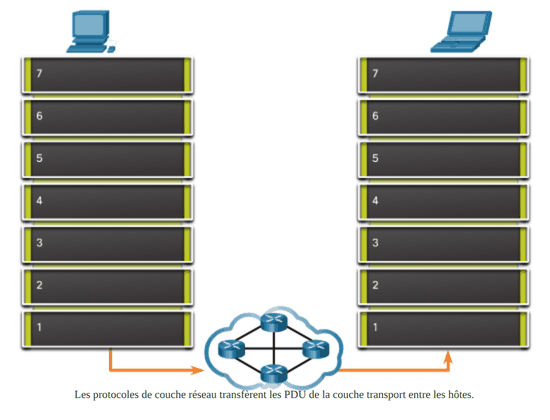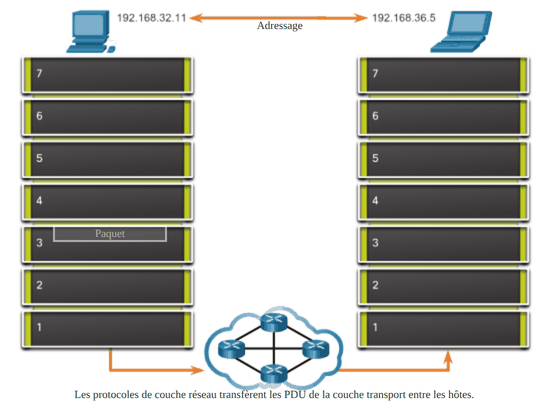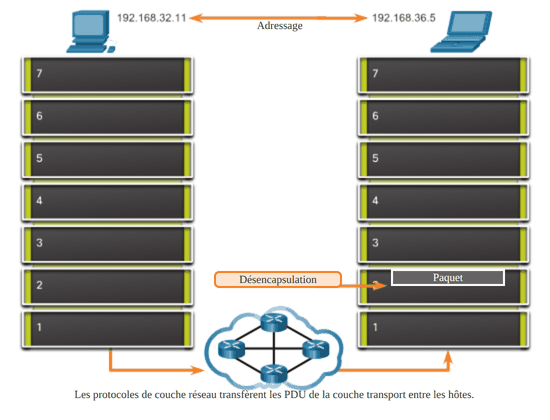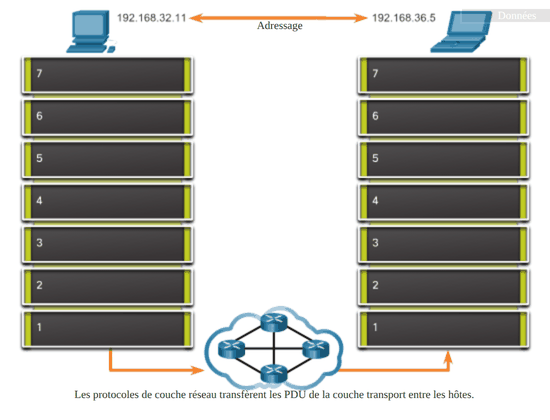
- Adressage des terminaux – Les terminaux doivent être configurés avec une adresse IP unique pour l’identification sur le réseau.
- Encapsulation – La couche réseau encapsule l’unité de données de protocole (PDU) de la couche transport dans un paquet. Le processus d’encapsulation ajoute des informations d’en-tête IP, telles que l’adresse IP des hôtes source (expéditeurs) et de destination (destinataires). Le processus d’encapsulation est effectué par la source du paquet IP.
- Routage – La couche réseau fournit des services pour diriger les paquets vers un hôte de destination sur un autre réseau. Pour voyager vers d’autres réseaux, le paquet doit être traité par un routeur. Le rôle du routeur est de sélectionner le meilleur chemin et de diriger les paquets vers l’hôte de destination. Ce processus est appelé le routage. Un paquet peut passer par de nombreux périphériques intermédiaires avant d’atteindre l’hôte de destination. Chaque routeur que traverse le paquet pour atteindre l’hôte de destination est appelé un tronçon.
- Désencapsulation – Lorsque le paquet arrive à la couche réseau de l’hôte de destination, l’hôte vérifie l’en-tête IP du paquet. Si l’adresse IP de destination dans l’en-tête correspond à l’adresse IP de l’hôte qui effectue la vérification, l’en-tête IP est supprimé du paquet. Une fois la désencapsulation effectuée par la couche réseau, la PDU de couche 4 est transmise au service approprié au niveau de la couche transport. Le processus de décapsulation est effectué par l’hôte de destination du paquet IP.
Contrairement à la couche transport (couche 4 OSI), qui gère le transport des données entre les processus s’exécutant sur chaque hôte, les protocoles de couche réseau spécifient la structure et le traitement des paquets utilisés pour transporter les données d’un hôte à un autre. Un fonctionnement indépendant des données transportées dans chaque paquet permet à la couche réseau d’acheminer des paquets pour plusieurs types de communications entre des hôtes multiples.
Cliquez sur Lecture sur la figure pour afficher une animation montrant l’échange de données.
¶ 8.1.2 Encapsulation IP
L’IP encapsule le segment de la couche transport (la couche juste au-dessus de la couche réseau) ou d’autres données en ajoutant un en-tête IP. Cet en-tête est utilisé pour acheminer le paquet vers l’hôte de destination.
La figure illustre comment la PDU de la couche transport est encapsulée par la PDU de la couche réseau pour créer un paquet IP.
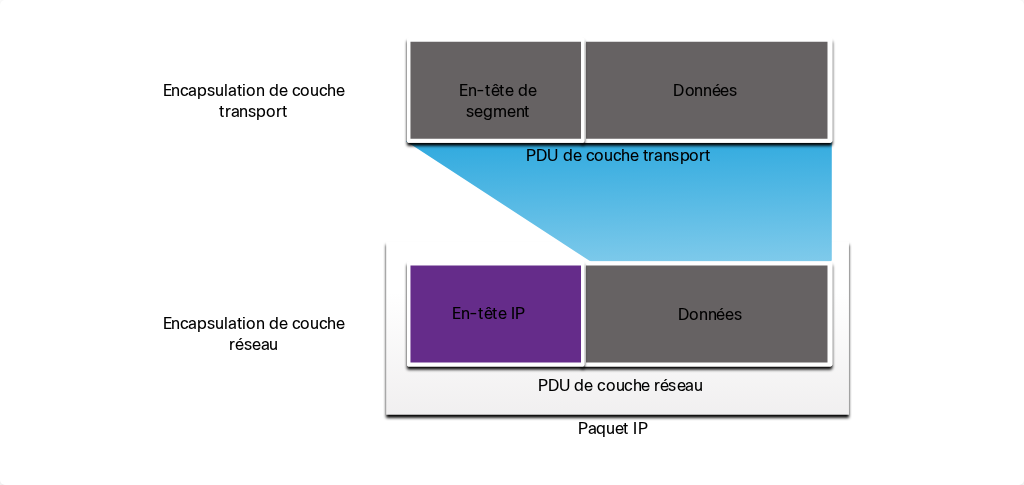
Le processus d’encapsulation des données par couche permet aux services des différentes couches de se développer et de s’étendre sans affecter d’autres couches. Cela signifie que les segments de couche transport peuvent être facilement encapsulés par les protocoles IPv4 et IPv6, ou par tout nouveau protocole qui serait mis au point dans le futur.
L’en-tête IP est examiné par les périphériques de couche 3 (c’est-à-dire les routeurs et les commutateurs de couche 3) lorsqu’il se déplace à travers un réseau jusqu’à sa destination. Il est important de noter que les informations d’adressage IP restent les mêmes depuis le moment où le paquet quitte l’hôte source jusqu’à ce qu’il arrive à l’hôte de destination, sauf lorsqu’elles sont traduites par le périphérique effectuant la traduction d’adresses réseau (NAT) pour IPv4.
Note : NAT est discuté dans les modules ultérieurs.
Les routeurs mettent en œuvre des protocoles de routage pour acheminer les paquets entre les réseaux. Le routage effectué par ces périphériques intermédiaires tient compte uniquement du contenu de l’en-tête de paquet de couche réseau. Dans tous les cas, la partie données du paquet, c’est-à-dire l’UDP de la couche transport encapsulée ou d’autres données, reste inchangée pendant les processus de la couche réseau.
¶ 8.1.3 Caractéristiques du protocole IP
Le protocole IP a été conçu pour ne pas surcharger les réseaux. Il fournit uniquement les fonctions requises pour transférer un paquet d’une source à une destination en passant par un système interconnecté de réseaux. Ce protocole n’est pas destiné au suivi et à la gestion du flux de paquets. Ces fonctions, si elles sont requises, sont exécutées par d’autres protocoles, sur d’autres couches, principalement TCP sur la couche 4.
Ce sont les caractéristiques de base de l’IP:
- Sans connexion – Il n’y a pas de connexion avec la destination établie avant l’envoi des paquets de données.
- Meilleur Effort – L’IP est intrinsèquement peu fiable car la livraison des paquets n’est pas garantie.
- Indépendance des supports – L’opération est indépendante du support (c’est-à-dire cuivre, fibre optique ou sans fil) qui transporte les données.
¶ 8.1.4 Sans connexion
L’IP est sans connexion, ce qui signifie qu’aucune connexion dédiée de bout en bout n’est créée par l’IP avant l’envoi des données. La communication sans connexion est conceptuellement similaire à l’envoi d’une lettre à quelqu’un sans en avertir le destinataire au préalable. La figure résume ce point clé.
Sans connexion – Analogie
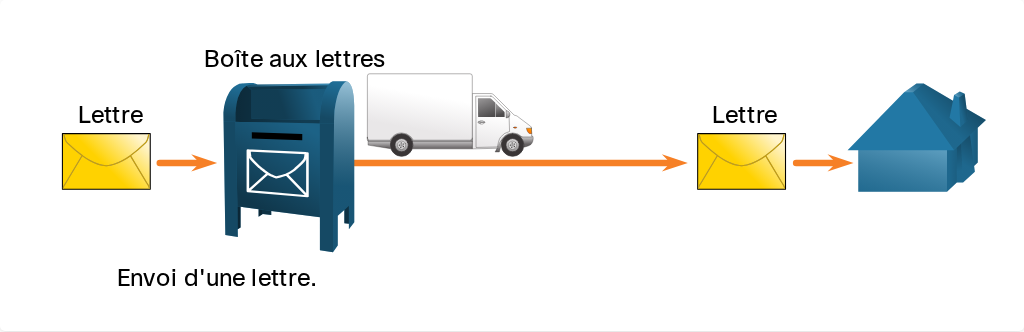
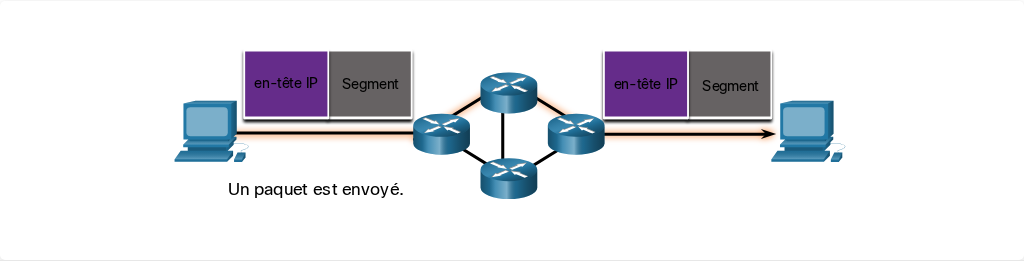
Les communications de données sans connexion fonctionnent selon le même principe. Comme le montre la figure, IP ne nécessite aucun échange initial d’informations de contrôle pour établir une connexion de bout en bout avant que les paquets ne soient transmis.
Sans connexion – Réseau
¶ 8.1.5 Remise au mieux (Best effort)
Le protocole IP ne nécessite pas non plus de champs supplémentaires dans l’en-tête pour maintenir une connexion établie. Ce processus réduit sensiblement la surcharge du protocole IP. Cependant, en l’absence de connexion de bout en bout préétablie, les expéditeurs ne savent pas si les dispositifs de destination sont présents et fonctionnels lors de l’envoi des paquets, ni si le destinataire reçoit le paquet, ou si le dispositif de destination est capable d’accéder au paquet et de le lire.
Ce dernier ne garantit pas que tous les paquets acheminés soient effectivement reçus. La figure illustre l’acheminement non fiable ou « au mieux » qui caractérise le protocole IP.
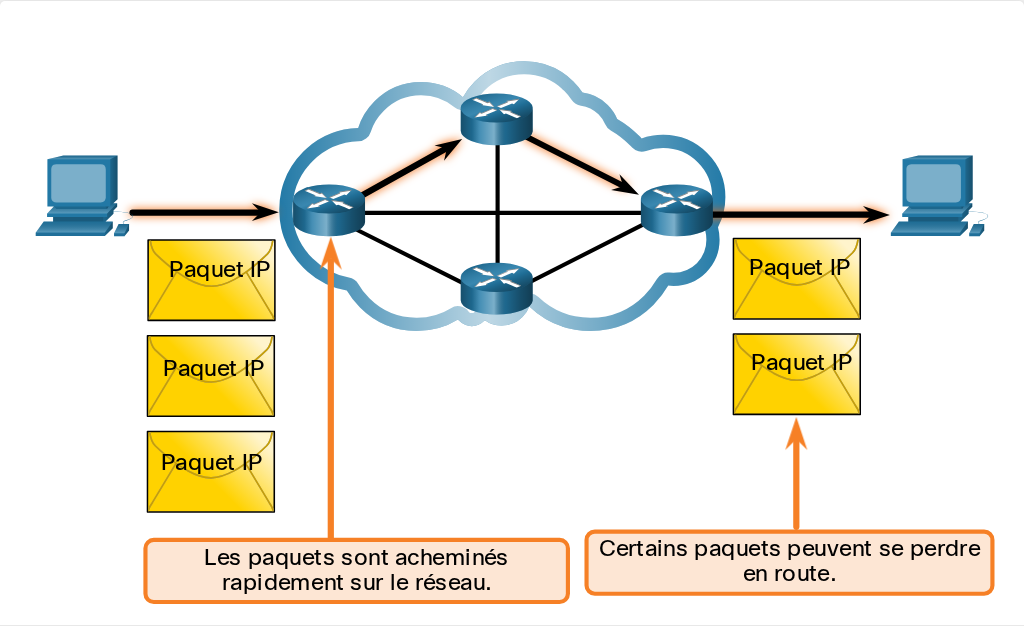
IP est un protocole de couche réseau peu fiable, il ne garantit donc pas que tous les paquets envoyés seront reçus. D’autres protocoles gèrent le processus de suivi des paquets et garantissent leur livraison.
¶ 8.1.6 Indépendant du support
Le terme « non fiable » signifie que le protocole IP n’a pas la capacité de gérer, ni de récupérer, les paquets endommagés ou non remis. En effet, si les paquets IP sont envoyés avec des informations sur le lieu de livraison, ils ne contiennent pas d’informations pouvant être traitées pour indiquer à l’expéditeur si la livraison a réussi. Les paquets peuvent arriver endommagés ou dans le désordre à destination, voire ne pas arriver du tout. Le protocole IP n’est pas en mesure de renvoyer les paquets en cas d’erreur.
Si des paquets sont remis dans le désordre ou s’ils sont manquants, ces incidents doivent être résolus par les applications qui utilisent les données ou par les services de couche supérieure. Cela permet au protocole IP d’être très efficace. Dans la suite de protocoles TCP/IP, la fiabilité est le rôle du protocole TCP au niveau de la couche transport.
Le protocole IP fonctionne indépendamment des supports acheminant les données dans les couches inférieures de la pile de protocoles. Comme l’illustre la figure, les paquets IP peuvent être communiqués sous forme de signaux électriques sur un câble en cuivre, sous forme de signaux optiques sur un câble à fibre optique ou sous forme de signaux radio par la technologie sans fil.
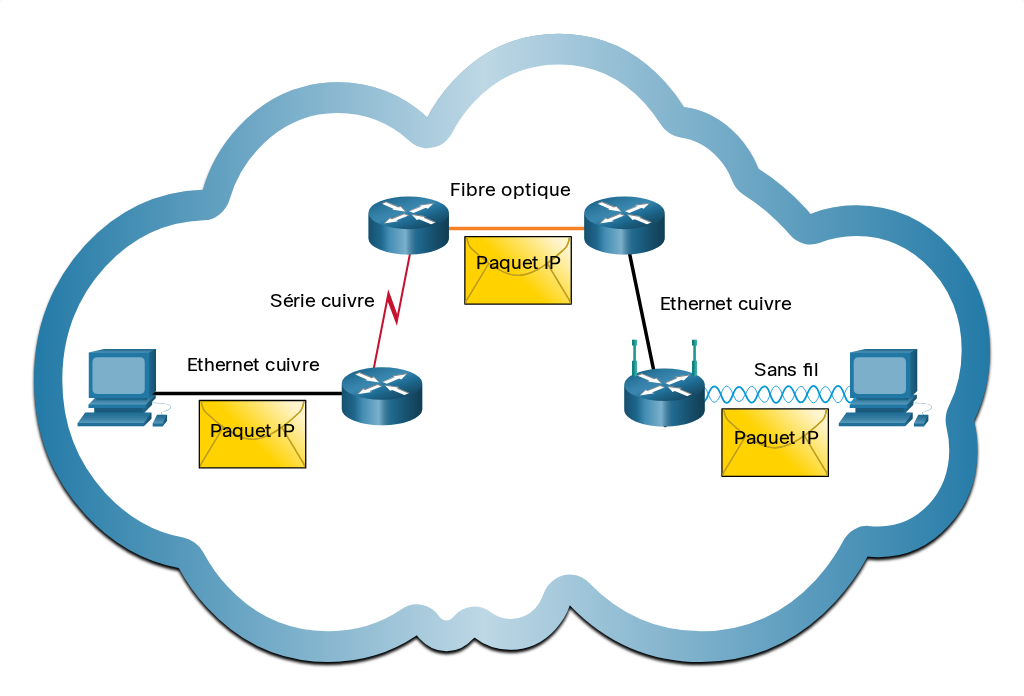
Les paquets IP peuvent transiter par différents supports.
La couche liaison de données OSI est chargée de prendre un paquet IP et de le préparer pour la transmission sur le support de communication. Cela signifie que la livraison de paquets IP n’est pas limitée à un support particulier.
Toutefois le support présente une caractéristique essentielle prise en compte par la couche réseau : il s’agit de la taille maximale de la PDU que chaque support peut transporter. Cette caractéristique est appelée unité de transmission maximale (MTU). Une partie de la communication de contrôle entre la couche liaison de données et la couche réseau consiste à établir la taille maximale pour le paquet. La couche liaison de données transmet la MTU à la couche réseau. La couche réseau détermine alors la taille maximale des paquets.
Dans certains cas, un dispositif intermédiaire, généralement un routeur, doit séparer un paquet IPv4 lorsqu’il le fait passer d’un support à un autre avec une MTU plus petite. Ce processus consistant à fragmenter le paquet est appelé fragmentation. La fragmentation provoque une latence. Les paquets IPv6 ne peuvent pas être fragmentés par le routeur.
¶ 8.2 Paquet IPv4
¶ 8.2.1 En-tête de paquet IPv4
IPv4 est l’un des protocoles principaux de communication de la couche réseau. L’en-tête de paquet IPv4 est utilisé pour s’assurer que ce paquet est livré à son prochain arrêt sur le chemin de son périphérique final de destination.
Un en-tête de paquet IPv4 est constitué de champs contenant des informations importantes sur le paquet. Ces champs contiennent des nombres binaires, examinés par le processus de couche 3.
¶ 8.2.2 Champs d’en-tête des paquets IPv4
Les valeurs binaires de chaque champ indiquent divers paramètres du paquet IP. Les diagrammes d’en-tête de protocole, qui sont lus de gauche à droite et de haut en bas, fournissent un visuel auquel se référer lors de la discussion des champs de protocole. Le schéma d’en-tête de protocole IP présenté dans cette figure identifie les champs d’un paquet IPv4.
Champs dans l’en-tête de paquet IPv4
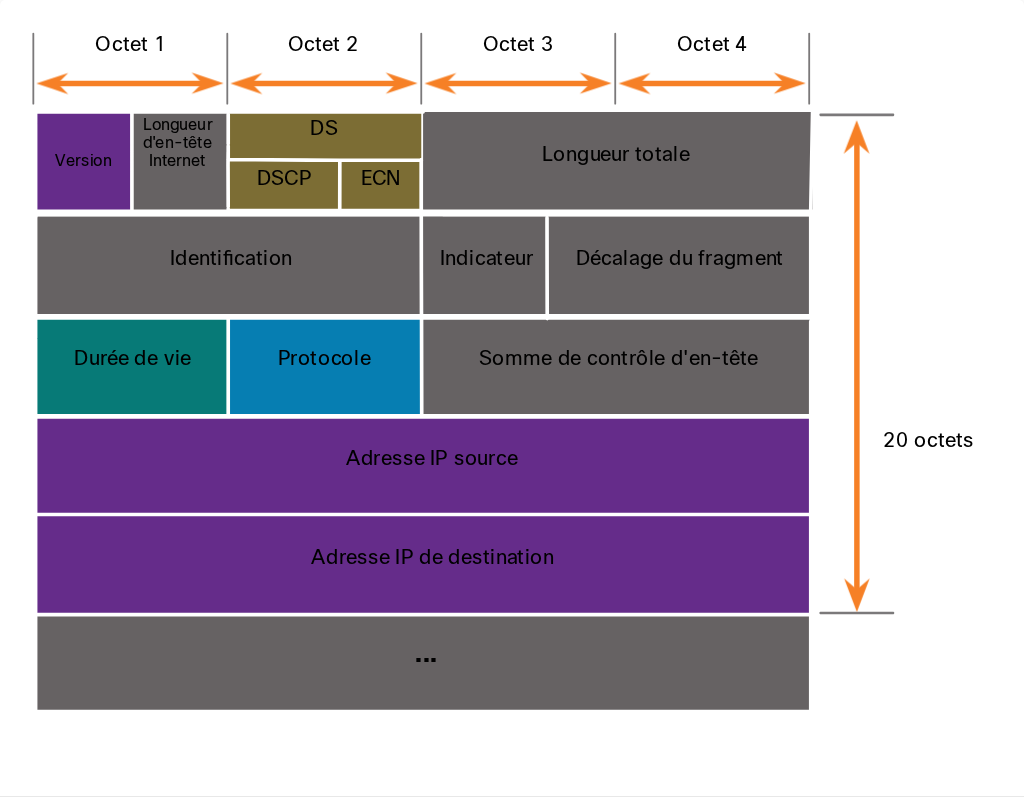
Les champs importants de l’en-tête IPv4 sont les suivants:
- Version – Contient une valeur binaire de 4 bits fixée à 0100 qui l’identifie comme un paquet IPv4.
- Services différenciés ou DiffServ (DS) – Anciennement appelé champ de type de service (ToS), le champ DS est un champ de 8 bits utilisé pour déterminer la priorité de chaque paquet. Les six bits les plus significatifs du champ DiffServ sont les bits du point de code des services différenciés (DSCP) et les deux derniers bits sont les bits de notification explicite de congestion (ECN).
- Durée de vie (TTL) – TTL contient une valeur binaire de 8 bits qui est utilisée pour limiter la durée de vie d’un paquet. Le périphérique source du paquet IPv4 définit la valeur TTL initiale. Il est diminué d’une unité à chaque fois que le paquet est traité par un routeur. Si la valeur du champ TTL arrive à zéro, le routeur rejette le paquet et envoie un message de dépassement du délai ICMP (Internet Control Message Protocol) à l’adresse IP source. Étant donné que le routeur décrémente le TTL de chaque paquet, le routeur doit également recalculer la somme de contrôle d’en-tête.
- Protocole – Ce champ est utilisé pour identifier le protocole de niveau suivant. Cette valeur binaire de 8 bits indique le type de données utiles transportées par le paquet, ce qui permet à la couche réseau de transmettre les données au protocole de couche supérieure approprié. Les valeurs les plus courantes sont notamment ICMP (1), TCP (6) et UDP (17).
- Somme de contrôle de l’en-tête – Elle est utilisée pour détecter la corruption dans l’en-tête IPv4.
- Adresse IPv4 source – Ceci contient une valeur binaire de 32 bits qui représente l’adresse IPv4 source du paquet. L’adresse IPv4 source est toujours une adresse de monodiffusion.
- Adresse IPv4 de destination – Elle contient une valeur binaire de 32 bits qui représente l’adresse IPv4 de destination du paquet. L’adresse IPv4 de destination est une adresse de monodiffusion, de diffusion ou de multidiffusion.
Les deux champs les plus utilisés sont les adresses IP source et de destination. Ces champs indiquent d’où vient le paquet et où il va. En général, ces adresses ne changent pas pendant le voyage entre la source et la destination.
Les champs Longueur d’en-tête Internet (IHL), Longueur totale et Somme de contrôle d’en-tête permettent d’identifier et de valider le paquet.
D’autres champs sont utilisés pour remettre dans l’ordre un paquet fragmenté. En particulier, le paquet IPv4 utilise les champs Identification, Indicateurs et Décalage du fragment pour garder la trace des fragments. Un routeur peut avoir à fragmenter un paquet IPv4 lorsqu’il le fait passer d’un support à un autre avec une MTU plus petite.
Les champs Options et Padding sont rarement utilisés et dépassent le cadre de ce module.
¶ 8.2.3 Vidéo - Exemples d'en-têtes IPv4 dans Wireshark
¶ 8.3 Paquet IPv6
¶ 8.3.1 Limites du protocole IPv4
IPv4 est toujours utilisé aujourd’hui. Cette rubrique concerne IPv6, qui remplacera éventuellement IPv4. Pour mieux comprendre pourquoi vous devez connaître le protocole IPv6, il aide à connaître les limites d’IPv4 et les avantages d’IPv6.
Au fil des ans, d’autres protocoles et processus ont été élaborés pour relever de nouveaux défis. Cependant, malgré ces modifications, l’IPv4 présente toujours trois problèmes majeurs :
- Épuisement des adresses IPv4 – IPv4 dispose d’un nombre limité d’adresses publiques uniques. Bien qu’il existe environ 4 milliards d’adresses IPv4, le nombre croissant de périphériques IP, les connexions permanentes et la croissance potentielle des pays en voie de développement entraînent une hausse du nombre d’adresses devant être disponibles.
- Manque de connectivité de bout en bout – La traduction d’adresse réseau (NAT) est une technologie couramment mise en œuvre dans les réseaux IPv4. Elle permet à plusieurs périphériques de partager une adresse IPv4 publique unique. Cependant, étant donné que l’adresse IPv4 publique est partagée, l’adresse IPv4 d’un hôte interne du réseau est masquée, ce qui peut poser problème pour les technologies nécessitant une connectivité de bout en bout.
- Augmentation de la complexité du réseau — Bien que la NAT ait prolongé la durée de vie d’IPv4, elle n’a été conçue que comme un mécanisme de transition vers IPv6. NAT dans ses diverses implémentations crée une complexité supplémentaire dans le réseau, créant ainsi une latence et rendant le dépannage plus difficile.
¶ 8.3.2 Aperçu d’IPv6
Au début des années 90, l’Internet Engineering Task Force (IETF) a commencé à se soucier de ces problèmes liés à l’IPv4 et à chercher une alternative. Cela a conduit au développement de la version 6 du protocole IP (IPv6). L’IPv6 supprime les limites de l’IPv4 et améliore le protocole de façon efficace, grâce à des fonctionnalités qui correspondent mieux aux exigences actuelles et futures des réseaux.
Les améliorations apportées par IPv6 sont notamment les suivantes :
- Espace d’adressage accru – Les adresses IPv6 sont basées sur un adressage hiérarchique de 128 bits par opposition à IPv4 avec 32 bits.
- Amélioration du traitement des paquets – L’en-tête IPv6 a été simplifié avec moins de champs.
- Élimine le besoin de NAT – Avec un si grand nombre d’adresses IPv6 publiques, le NAT entre une adresse IPv4 privée et une adresse IPv4 publique n’est pas nécessaire. Cela permet d’éviter certains des problèmes induits par le NAT rencontrés par les applications qui nécessitent une connectivité de bout en bout.
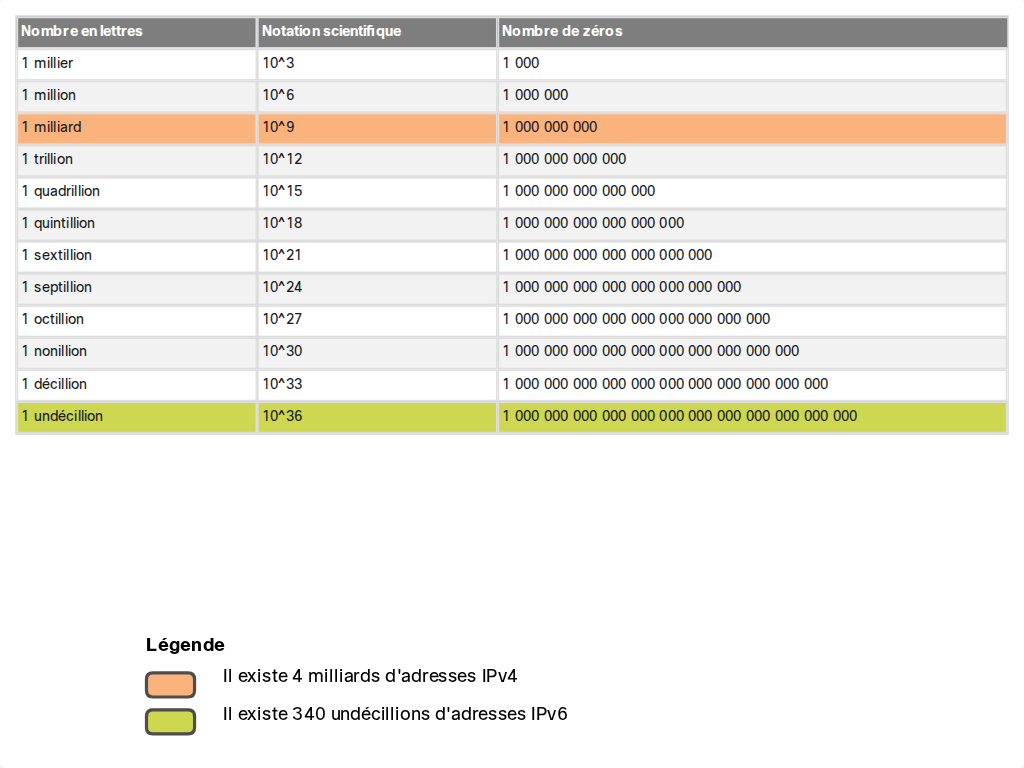
L’espace d’adressage IPv4 de 32 bits fournit environ 4 294 967 296 adresses uniques. L’espace d’adressage IPv6 fournit 340 282 366 920 938 463 463 374 607 431 768 211 456, soit 340 undecillions d’adresses. C’est à peu près l’équivalent de chaque grain de sable sur Terre.
L’illustration ci-contre illustre la différence d’échelle entre les espaces d’adressage IPv4 et IPv6.
Comparaison des espaces d’adressage IPv4 et IPv6
¶ 8.3.3 Champs de l’en-tête de paquet IPv4 dans l’en-tête de paquet IPv6
L’une des améliorations principales de conception de l’IPv6 par rapport à l’IPv4 est l’en-tête simplifié.
Par exemple, l’en-tête IPv4 se compose d’un en-tête de longueur variable de 20 octets (jusqu’à 60 octets si le champ Options est utilisé) et de 12 champs d’en-tête de base, sans compter le champ Options et le champ Padding.
Pour IPv6, certains champs sont restés les mêmes, certains champs ont changé de nom et de position, et certains champs IPv4 ne sont plus nécessaires, comme le montre la figure.
En-tête de paquet IPv4
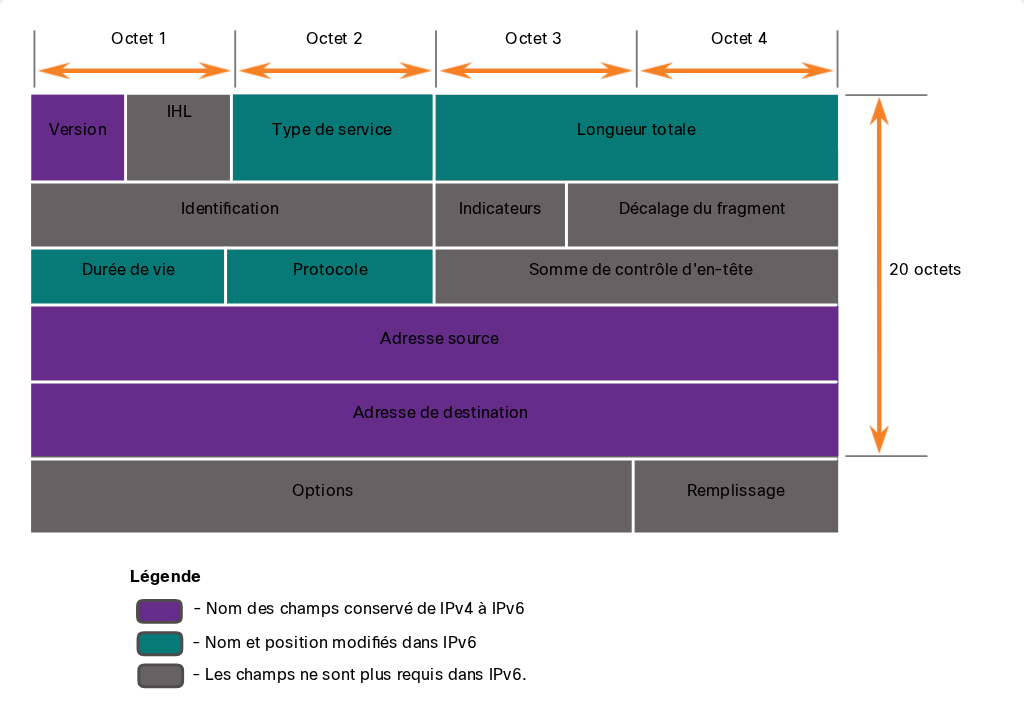
La figure montre les champs d’en-tête de paquet IPv4 qui ont été conservés, déplacés, modifiés, ainsi que ceux qui n’ont pas été conservés dans l’en-tête de paquet IPv6.
En revanche, l’en-tête IPv6 simplifié présenté dans la figure suivante consiste en un en-tête de longueur fixe de 40 octets (en grande partie en raison de la longueur des adresses IPv6 source et destination).
L’en-tête simplifié IPv6 permet un traitement plus efficace des en-têtes IPv6.
En-tête de paquet IPv6
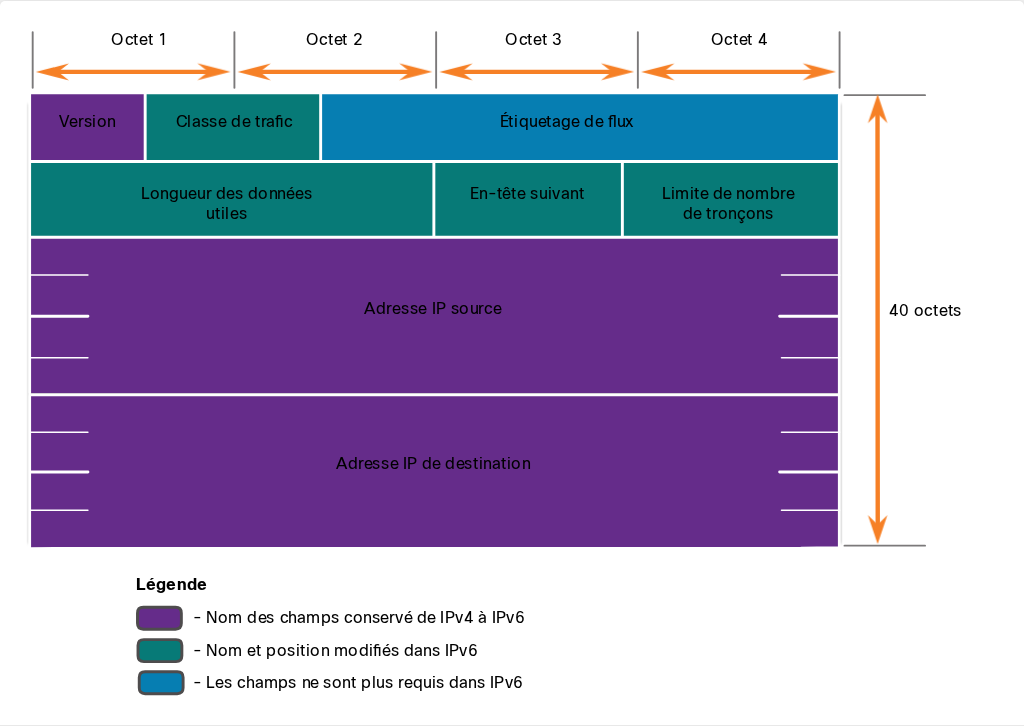
La figure montre les champs d’en-tête de paquet IPv4 conservés ou déplacés avec les nouveaux champs d’en-tête de paquet IPv6.
¶ 8.3.4 En-tête de paquet IPv6
Le diagramme d’en-tête du protocole IP dans la figure identifie les champs d’un paquet IPv6.
Champs dans l’en-tête de paquet IPv6
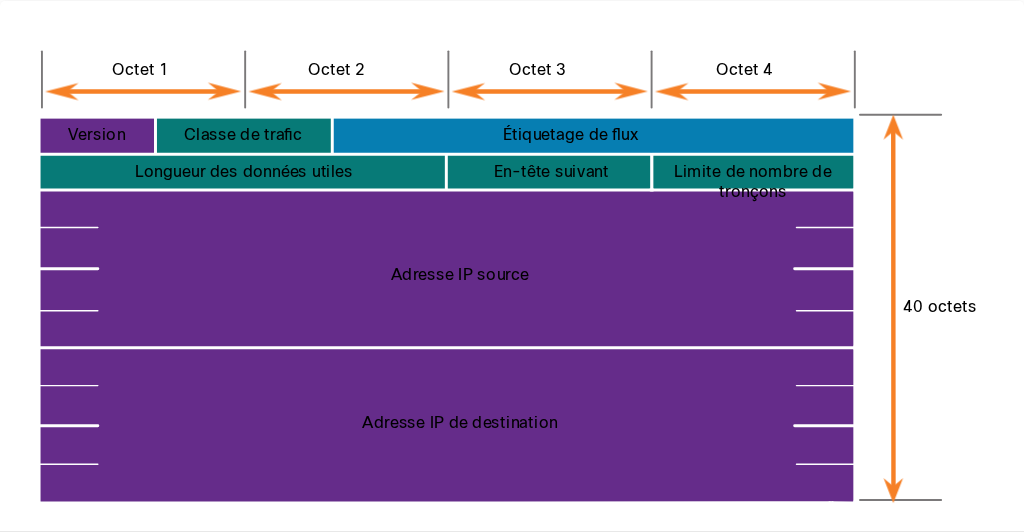
Les champs d’en-tête de paquet IPv6 sont les suivants :
- Version – Ce champ contient une valeur binaire de 4 bits fixée à 0110 qui l’identifie comme un paquet IP version 6.
- Classe de trafic – Ce champ de 8 bits est équivalent au champ des services différenciés (DS) IPv4.
- Étiquette de flux – Ce champ de 20 bits suggère que tous les paquets ayant la même étiquette de flux reçoivent le même type de traitement par les routeurs.
- Longueur de la charge utile – Ce champ de 16 bits indique la longueur de la portion de données ou de la charge utile du paquet IPv6. Cela n’inclut pas la longueur de l’en-tête IPv6, qui est un en-tête fixe de 40 octets.
- En-tête suivant – Ce champ de 8 bits est équivalent au champ du protocole IPv4. Il indique le type de données utiles transportées par le paquet, permettant ainsi à la couche réseau de transmettre les données au protocole de couche supérieure approprié.
- Limite de saut – Ce champ de 8 bits remplace le champ TTL IPv4. Cette valeur est réduite d’un point chaque fois qu’un routeur transmet le paquet. Lorsque le compteur atteint 0, le paquet est rejeté, et un message ICMPv6 Time Exceeded est transmis à l’hôte expéditeur. Cela indique que le paquet n’a pas atteint sa destination parce que la limite de saut a été dépassée. Contrairement à IPv4, IPv6 n’inclut pas de somme de contrôle d’en-tête IPv6, car cette fonction est exécutée à la fois sur les couches inférieure et supérieure. Cela signifie que la somme de contrôle n’a pas besoin d’être recalculée par chaque routeur lorsqu’elle décrémente le champ Limite de saut, ce qui améliore également les performances du réseau.
- Adresse IPv6 source – Ce champ de 128 bits identifie l’adresse IPv6 de l’hôte expéditeur.
- Adresse IPv6 de destination – Ce champ de 128 bits identifie l’adresse IPv6 de l’hôte récepteur.
Un paquet IPv6 peut également contenir des en-têtes d’extension qui fournissent des informations facultatives de couche réseau. Les en-têtes d’extension sont facultatifs et sont placés entre l’en-tête IPv6 et les données utiles. Ils sont utilisés pour la fragmentation, la sécurité, la prise en charge de la mobilité, etc.
Contrairement à IPv4, les routeurs ne fragmentent pas les paquets IPv6 routés
¶ 8.3.5 Vidéo - Exemples d'en-têtes IPv6 dans Wireshark
¶ 8.4 Méthode de routage des hôtes
¶ 8.4.1 Décisions relatives aux transmissions
Avec IPv4 et IPv6, les paquets sont toujours créés sur l’hôte source. L’hôte source doit pouvoir diriger le paquet vers l’hôte de destination. Pour ce faire, les périphériques d’extrémité hôtes créent leur propre table de routage. Cette rubrique explique comment les terminaux utilisent les tables de routage.
La couche réseau est également responsable de diriger les paquets entre les hôtes. Un hôte peut envoyer des paquets aux éléments suivants :
- Soi-même \ – Un hôte peut s’envoyer un ping en envoyant un paquet à une adresse IPv4 spéciale de 127.0.0.1 ou à une adresse IPv6 ::1, qui est appelée interface de bouclage (loopback). L’envoi d’une requête ping à l’interface de bouclage permet de tester la pile de protocoles TCP/IP sur l’hôte.
- Hôte local – Il s’agit d’un hôte de destination qui se trouve sur le même réseau local que l’hôte d’envoi. Les hôtes source et destination partagent la même adresse réseau.
- Hôte distant – Il s’agit d’un hôte de destination sur un réseau distant. Les hôtes source et destination ne partagent pas la même adresse réseau.
La figure illustre la connexion PC1 à un hôte local sur le même réseau et à un hôte distant situé sur un autre réseau.
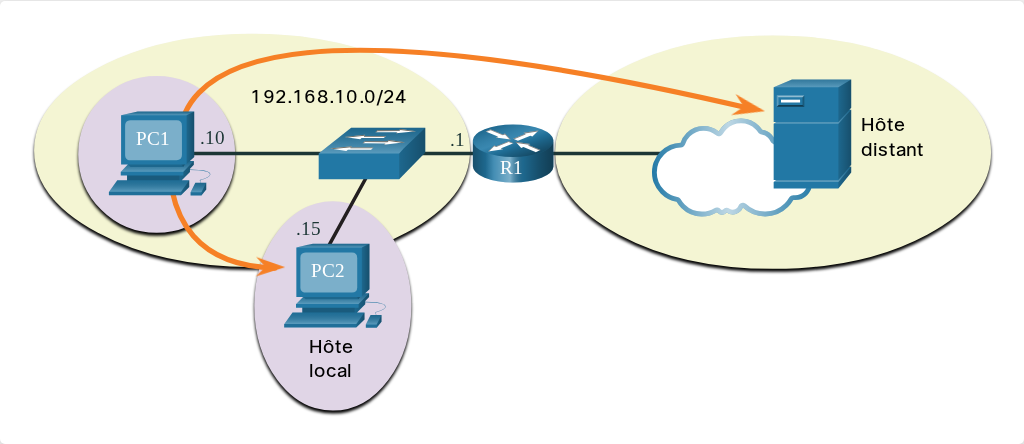
Le dispositif terminal source détermine si un paquet est destiné à un hôte local ou à un hôte distant. Le dispositif terminal source détermine si l’adresse IP de destination se trouve sur le même réseau que le dispositif source lui-même. La méthode de détermination varie selon la version IP:
- Dans IPv4 – Le périphérique source utilise son propre masque de sous-réseau ainsi que sa propre adresse IPv4 et l’adresse IPv4 de destination pour effectuer cette détermination.
- Dans IPv6 – Le routeur local annonce l’adresse réseau local (préfixe) à tous les périphériques du réseau.
Dans un réseau domestique ou d’entreprise, il peut y avoir plusieurs périphériques filaires et sans fil interconnectés par le biais d’un périphérique intermédiaire tel qu’un commutateur LAN et/ou un point d’accès sans fil (WAP). Ce périphérique intermédiaire permet l’interconnexion entre les hôtes locaux sur le réseau local. Les hôtes locaux peuvent se joindre et partager des informations sans nécessiter de périphériques supplémentaires. Si un hôte envoie un paquet à un dispositif qui est configuré avec le même réseau IP que le dispositif hôte, le paquet est simplement transféré hors de l’interface hôte, par l’intermédiaire du dispositif intermédiaire, et directement au dispositif de destination.
Bien sûr, dans la plupart des situations, nous voulons que nos appareils puissent se connecter au-delà du segment du réseau local, comme par exemple vers d’autres foyers, entreprises et l’internet. Les périphériques se trouvant au-delà du segment de réseau local sont appelés hôtes distants. Lorsqu’un périphérique source envoie un paquet à un périphérique de destination distant, alors l’aide des routeurs et le routage sont nécessaires. Le routage est le processus de détermination du meilleur chemin vers une destination. Le routeur connecté au segment de réseau local constitue la passerelle par défaut.
¶ 8.4.2 Passerelle par défaut
La passerelle par défaut est le dispositif de réseau (c’est-à-dire le routeur ou le commutateur de couche 3) qui peut acheminer le trafic vers d’autres réseaux. Si l’on fait une analogie entre un réseau et une chambre, alors la passerelle par défaut est comme une porte. Si vous voulez aller dans une autre chambre, ou un autre réseau, vous devez trouver la porte.
Sur un réseau, une passerelle par défaut est généralement un routeur avec les fonctionnalités suivantes:
- Possède une adresse IP locale située dans la même gamme d’adresses que les autres hôtes du réseau local.
- Il peut accepter des données dans le réseau local et transférer des données hors du réseau local.
- Achemine le trafic vers d’autres réseaux.
Une passerelle par défaut est requise pour envoyer du trafic en dehors du réseau local. Le trafic ne peut pas être transféré en dehors du réseau local s’il n’y a pas de passerelle par défaut, si l’adresse de passerelle par défaut n’est pas configurée ou si la passerelle par défaut est en panne.
¶ 8.4.3 Un hôte se dirige vers la passerelle par défaut
Généralement, la table de routage d’un hôte inclut une passerelle par défaut. En IPv4, l’hôte reçoit l’adresse IPv4 de la passerelle par défaut, soit dynamiquement à partir du protocole DHCP (Dynamic Host Configuration Protocol), soit configurée manuellement. Dans IPv6, le routeur annonce l’adresse de passerelle par défaut ou l’hôte peut être configuré manuellement.
Dans la figure, PC1 et PC2 sont configurés avec l’adresse IPv4 192.168.10.1 comme passerelle par défaut.
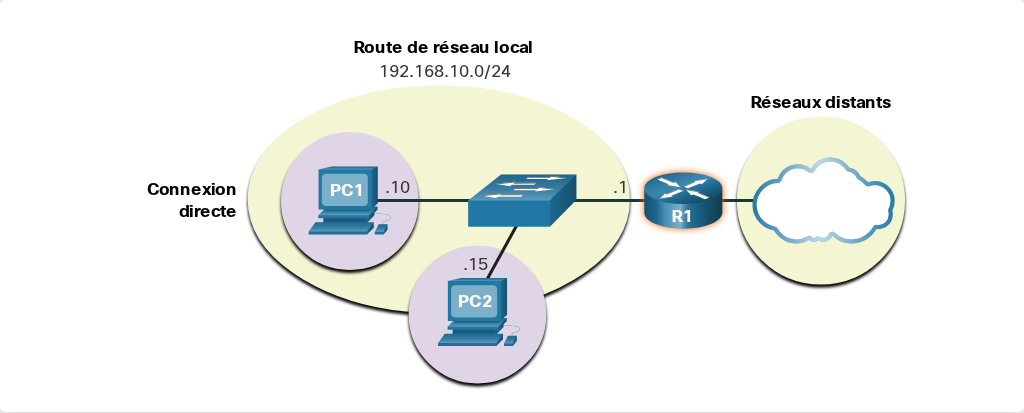
Lorsqu’une passerelle par défaut est configurée, une route par défaut est créée dans la table de routage du PC. La route par défaut est la route ou le chemin que votre ordinateur emprunte lorsqu’il essaie de contacter un réseau distant.
PC1 et PC2 disposent tous deux d’une route par défaut par laquelle ils envoient l’ensemble du trafic destiné aux réseaux distants en passant par R1.
¶ 8.4.4 Tables de routage des hôtes
Sur un hôte Windows, la commande route print ou netstat -r peut être utilisée pour afficher la table de routage de l’hôte. Ces deux commandes génèrent le même résultat. Le résultat peut sembler déroutant au début, mais est relativement simple à comprendre.
La figure affiche un exemple de topologie et la sortie générée par la netstat –r commande.
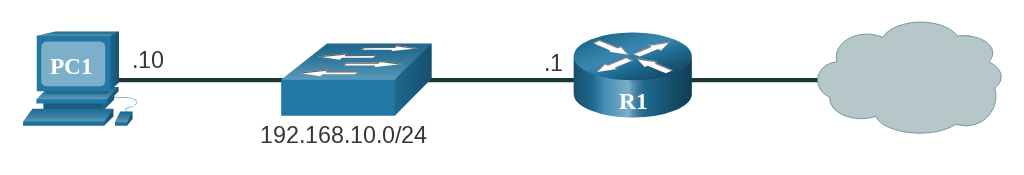
Table de routage IPv4 pour PC1
C:\Users\PC1> netstat -r
(output omitted)
IPv4 Route Table
===========================================================================
Active Routes:
Network Destination         Netmask       Gateway       Interface    Metric
          0.0.0.0           0.0.0.0   192.168.10.1   192.168.10.10       25
        127.0.0.0         255.0.0.0       On-link        127.0.0.1      306
        127.0.0.1   255.255.255.255       On-link        127.0.0.1      306
  127.255.255.255   255.255.255.255       On-link        127.0.0.1      306
     192.168.10.0     255.255.255.0       On-link    192.168.10.10      281
    192.168.10.10   255.255.255.255       On-link    192.168.10.10      281
   192.168.10.255   255.255.255.255       On-link    192.168.10.10      281
        224.0.0.0         240.0.0.0       On-link        127.0.0.1      306
        224.0.0.0         240.0.0.0       On-link    192.168.10.10      281
  255.255.255.255   255.255.255.255       On-link        127.0.0.1      306
  255.255.255.255   255.255.255.255       On-link    192.168.10.10      281
(output omitted)
Remarque: La sortie affiche uniquement la table de routage IPv4.
La saisie de la netstat -r commande ou de la commande équivalente route print affiche trois sections relatives aux connexions réseau TCP/IP actuelles :
- Liste des interfaces – Liste de l’adresse MAC (Media Access Control) et du numéro d’interface attribué à chaque interface réseau sur l’hôte, y compris les adaptateurs Ethernet, Wi-Fi et Bluetooth.
- Tableau des routes IPv4 – Liste de toutes les routes IPv4 connues, y compris les connexions directes, le réseau local et les routes locales par défaut.
- Tableau des routes IPv6 – Liste de toutes les routes IPv6 connues, y compris les connexions directes, le réseau local et les routes locales par défaut.
¶ 8.5 Introduction au Routage
¶ 8.5.1 Décisions relatives à la transmission de paquets du routeur
La rubrique précédente traitait des tables de routage des hôtes. La plupart des réseaux contiennent également des routeurs, qui sont des périphériques intermédiaires. Les routeurs contiennent également des tables de routage. Cette rubrique couvre les opérations du routeur au niveau de la couche réseau. Lorsqu’un hôte envoie un paquet à un autre hôte, il utilise sa table de routage pour déterminer où envoyer le paquet. Si l’hôte de destination se trouve sur un réseau distant, le paquet est transmis à la passerelle par défaut, qui est généralement le routeur local.
Que se passe-t-il lorsqu’un paquet arrive sur l’interface d’un routeur ?
Le routeur examine l’adresse IP de destination du paquet et recherche dans sa table de routage pour déterminer où faire suivre le paquet. La table de routage contient une liste de toutes les adresses réseau connues (préfixes) et où transférer le paquet. Ces entrées sont connues sous le nom d’entrées d’itinéraires ou de routes. Le routeur transmettra le paquet en utilisant la meilleure entrée (la plus longue) d’itinéraire correspondant.
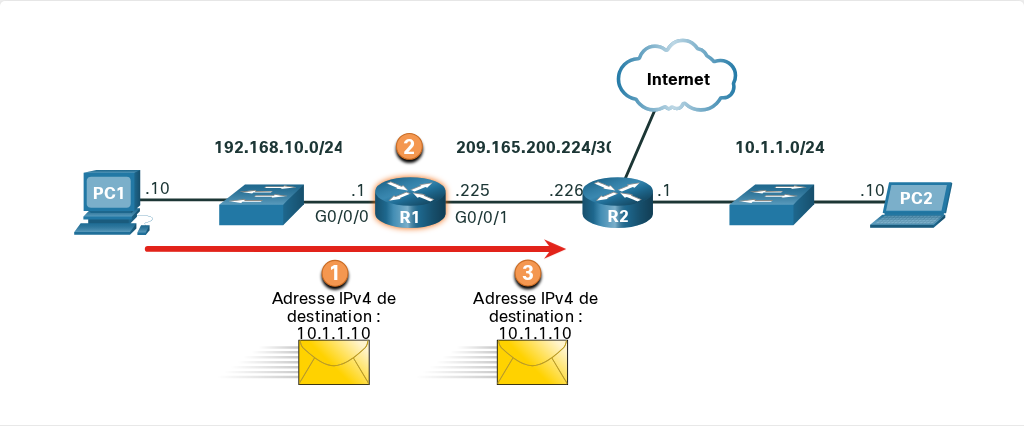
- Le paquet arrive sur l’interface Gigabit Ethernet 0/0/0 du routeur R1. R1 décapsule l’en-tête et la queue de bande Ethernet de couche 2.
- Le routeur R1 examine l’adresse IPv4 de destination du paquet et recherche la meilleure correspondance dans sa table de routage IPv4. L’entrée de route indique que ce paquet doit être transféré au routeur R2.
- Le routeur R1 encapsule le paquet dans un nouvel en-tête Ethernet et une nouvelle queue de bande, et transmet le paquet au routeur R2 de saut suivant.
Le tableau suivant présente les informations pertinentes de la table de routage R1.
Table de routage de R1
| Route | Interface de saut ou de sortie suivante |
|---|---|
| 192.168.10.0 /24 | G0/0/0 |
| 209.165.200.224/30 | G0/0/1 |
| 10.1.1.0/24 | via R2 |
| Route par défaut 0.0.0.0/0 | via R2 |
¶ 8.5.2 Table de routage du routeur IP
La table de routage du routeur contient des entrées de routage réseau répertoriant toutes les destinations réseau connues possibles.
La table de routage stocke trois types d’entrées de routage:
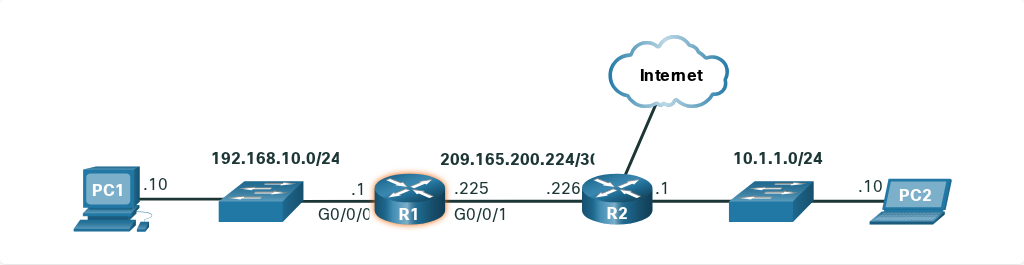
- Réseaux directement connectés – Ces entrées de routes de réseau sont des interfaces de routeur actives. Les routeurs ajoutent une route connectée directement lorsqu’une interface est configurée avec une adresse IP et qu’elle est activée. Chaque interface de routeur est connectée à un segment de réseau différent. Dans la figure, les réseaux directement connectés dans la table de routage IPv4 R1 seraient 192.168.10.0/24 et 209.165.200.224/30.
- Réseaux distants – Ces entrées d’itinéraires de réseau sont connectées à d’autres routeurs. Les routeurs apprennent à connaître les réseaux distants en étant explicitement configurés par un administrateur ou en échangeant des informations de routage à l’aide d’un protocole de routage dynamique. Dans la figure, le réseau distant dans la table de routage IPv4 R1 serait 10.1.1.0/24.
- Route par défaut – Comme un hôte, la plupart des routeurs comprennent également une entrée de route par défaut, une passerelle de dernier recours. L’itinéraire par défaut est utilisé lorsqu’il n’y a pas de meilleure correspondance (plus longue) dans la table de routage IP. Dans la figure, la table de routage IPv4 R1 comprendrait probablement une route par défaut pour transférer tous les paquets au routeur R2.
La figure ci-contre identifie les réseaux connectés directement et les réseaux distants du routeur R1.
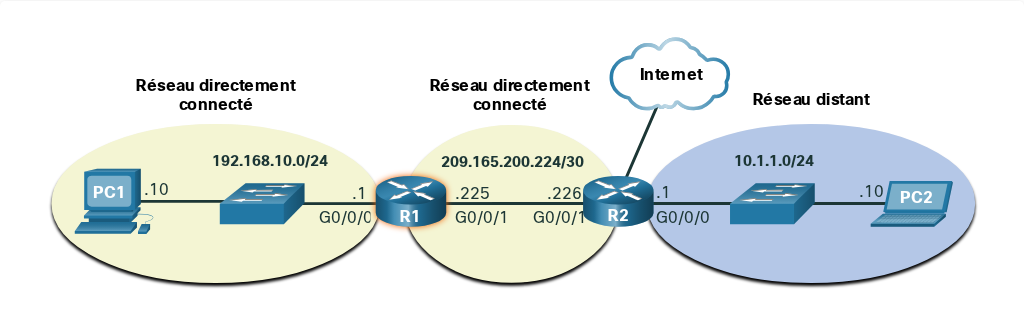
R1 dispose de deux réseaux de connexion directe :
- 192.168.10.0/24
- 209.165.200.224/30
R1 a également des réseaux distants (c’est-à-dire 10.1.1.0/24 et Internet) qu’il peut apprendre.
Un routeur peut apprendre des réseaux distants de deux manières différentes :
- Manuellement – Les réseaux distants sont entrés manuellement dans le tableau des itinéraires en utilisant des itinéraires statiques.
- Dynamiquement – Les itinéraires à distance sont automatiquement appris en utilisant un protocole de routage dynamique.
¶ 8.5.3 Routage statique
Les itinéraires statiques sont des entrées d’itinéraire qui sont configurées manuellement. La figure illustre un exemple d’itinéraire statique configuré manuellement sur le routeur R1. La route statique inclut l’adresse réseau distante et l’adresse IP du routeur de saut suivant.
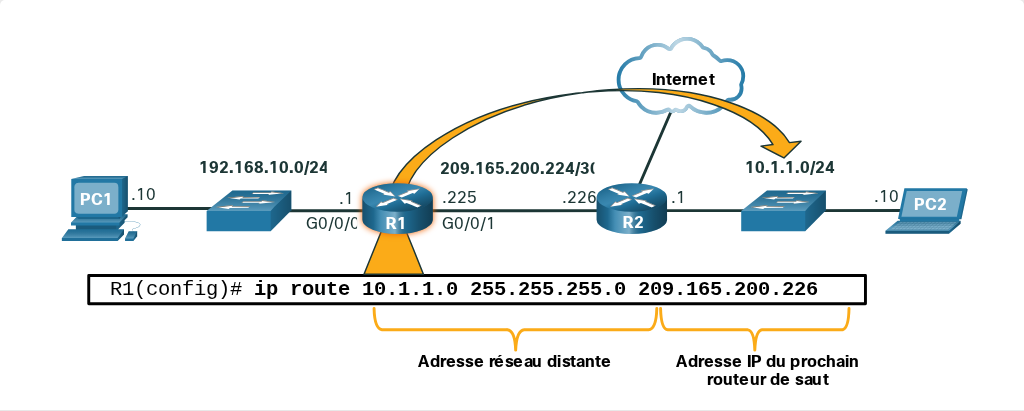
R1 est configuré manuellement avec un itinéraire statique pour atteindre le réseau 10.1.1.0/24. Si ce chemin change, R1 nécessitera une nouvelle route statique.
En cas de modification de la topologie du réseau, la route statique n’est pas automatiquement mise à jour et doit être reconfigurée manuellement. Par exemple, dans la figure R1 a une route statique pour atteindre le réseau 10.1.1.0/24 via R2. Si ce chemin n’est plus disponible, R1 devra être reconfiguré avec une nouvelle route statique vers le réseau 10.1.1.0/24 via R3. Le routeur R3 aurait donc besoin d’une entrée de route dans sa table de routage pour envoyer des paquets destinés à 10.1.1.0/24 à R2.
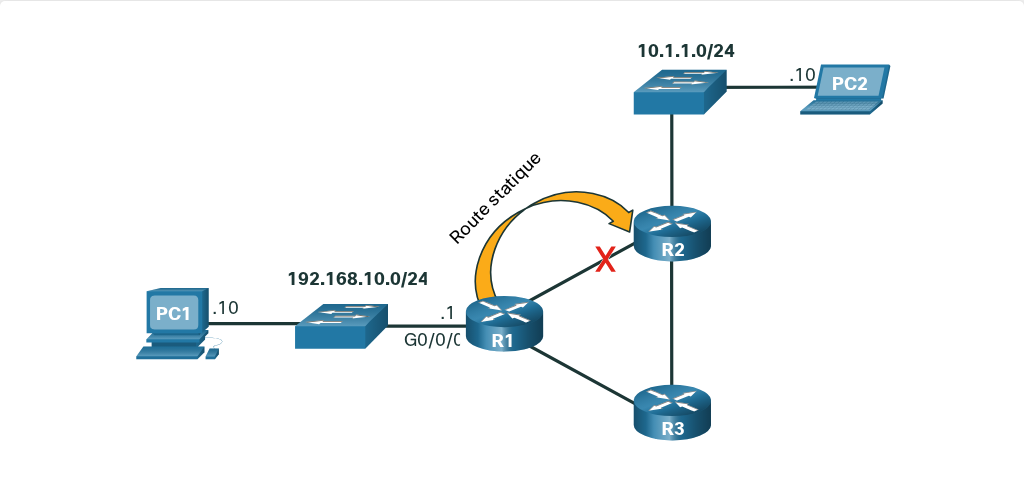
Si l’itinéraire de R1 via R2 n’est plus disponible, une nouvelle route statique via R3 devra être configurée. Un itinéraire statique ne s’adapte pas automatiquement aux modifications de topologie.
Le routage statique présente les caractéristiques suivantes :
- Une route statique doit être configurée manuellement.
- L’administrateur doit reconfigurer une route statique s’il y a une modification de la topologie et si la route statique n’est plus viable.
- Un itinéraire statique est approprié pour un petit réseau et lorsqu’il y a peu ou pas de liaisons redondantes.
- Une route statique est couramment utilisée avec un protocole de routage dynamique pour configurer une route par défaut.
¶ 8.5.4 Routage dynamique
Un protocole de routage dynamique permet aux routeurs de se renseigner automatiquement sur les réseaux distants, y compris un itinéraire par défaut, à partir d’autres routeurs. Les routeurs utilisant des protocoles de routage dynamique partagent automatiquement des informations de routage avec d’autres routeurs et prennent en compte toute modification de la topologie, sans nécessiter l’intervention de l’administrateur réseau. En cas de modification de la topologie du réseau, les routeurs partagent ces informations à l’aide du protocole de routage dynamique et mettent automatiquement à jour leurs tables de routage.
Les protocoles de routage dynamique comprennent OSPF et EIGRP (Enhanced Interior Gateway Routing Protocol). La figure illustre un exemple de routeurs R1 et R2 partageant automatiquement des informations réseau à l’aide du protocole de routage OSPF.
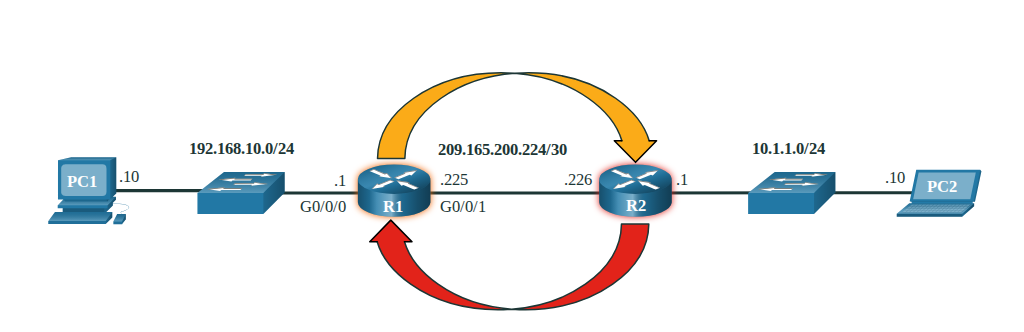
- R1 utilise le protocole de routage OSPF pour informer R2 sur le réseau 192.168.10.0/24.
- R2 utilise le protocole de routage OSPF pour informer R1 sur le réseau 10.1.1.0/24.
La configuration de base nécessite uniquement que l’administrateur réseau active les réseaux directement connectés dans le protocole de routage dynamique. Le protocole de routage dynamique se déroule automatiquement comme suit :
- Découvrir les réseaux distants
- Assurer l’actualisation des informations de routage
- Choisir le meilleur chemin vers les réseaux de destination
- Capacité à trouver un nouveau meilleur chemin si le chemin actuel n’est plus disponible
Lorsqu’un routeur est configuré manuellement avec une route statique ou apprend dynamiquement à propos d’un réseau distant à l’aide d’un protocole de routage dynamique, l’adresse réseau distant et l’adresse de saut suivant sont entrées dans la table de routage IP. Comme indiqué sur la figure, s’il y a un changement dans la topologie du réseau, les routeurs s’ajustent automatiquement et tentent de trouver un nouveau meilleur chemin.
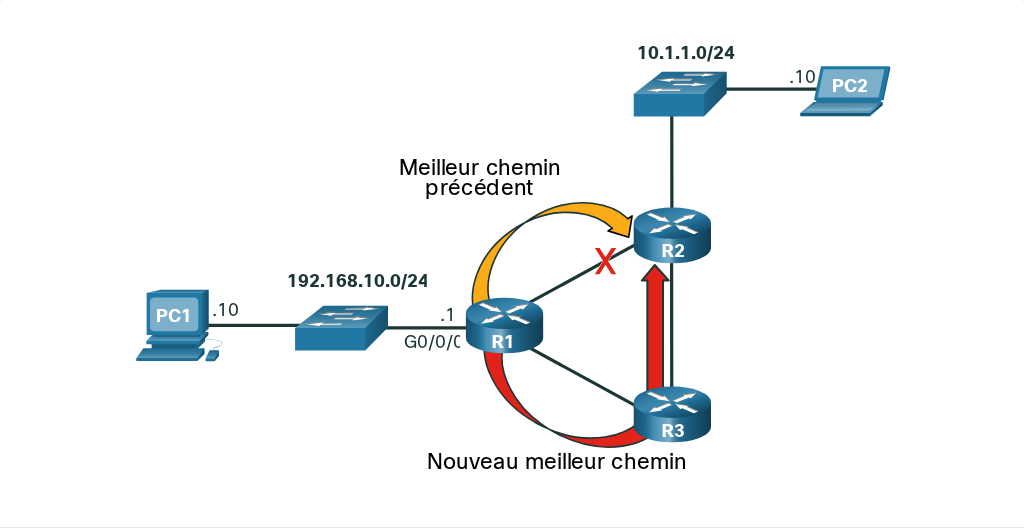
R1, R2 et R3 utilisent le protocole de routage dynamique OSPF. S’il y a une modification de la topologie du réseau, ils peuvent automatiquement s’ajuster pour trouver un nouveau meilleur chemin.
Note : Dans de nombreux cas, les routeurs utilisent une combinaison de protocoles de routage dynamique et de routes statiques.
¶ 8.5.5 Vidéo - Tables de routage des routeurs IPv4
¶ 8.5.6 Introduction à une table de routage IPv4
Notez dans la figure que R2 est connecté à Internet. Par conséquent, l’administrateur a configuré R1 avec une route statique par défaut envoyant des paquets à R2 lorsqu’il n’y a aucune entrée spécifique dans la table de routage qui correspond à l’adresse IP de destination. R1 et R2 utilisent également le routage OSPF pour annoncer les réseaux directement connectés.
R1# show ip route
Codes: L - local, C - connected, S - static, R - RIP, M - mobile, B - BGP
       D - EIGRP, EX - EIGRP external, O - OSPF, IA - OSPF inter area
       N1 - OSPF NSSA external type 1, N2 - OSPF NSSA external type 2
       E1 - OSPF external type 1, E2 - OSPF external type 2
       i - IS-IS, su - IS-IS summary, L1 - IS-IS level-1, L2 - IS-IS level-2
       ia - IS-IS inter area, * - candidate default, U - per-user static route
       o - ODR, P - periodic downloaded static route, H - NHRP, l - LISP
       a - application route
       + - replicated route, % - next hop override, p - overrides from PfR
Gateway of last resort is 209.165.200.226 to network 0.0.0.0
S*    0.0.0.0/0 [1/0] via 209.165.200.226, GigabitEthernet0/0/1
      10.0.0.0/24 is subnetted, 1 subnets
O        10.1.1.0 [110/2] via 209.165.200.226, 00:02:45, GigabitEthernet0/0/1
      192.168.10.0/24 is variably subnetted, 2 subnets, 2 masks
C        192.168.10.0/24 is directly connected, GigabitEthernet0/0/0
L        192.168.10.1/32 is directly connected, GigabitEthernet0/0/0
      209.165.200.0/24 is variably subnetted, 2 subnets, 2 masks
C        209.165.200.224/30 is directly connected, GigabitEthernet0/0/1
L        209.165.200.225/32 is directly connected, GigabitEthernet0/0/1
R1#
La commande show ip route privilégiée du mode EXEC est utilisée pour afficher la table de routage IPv4 sur un routeur IOS Cisco. L’exemple montre la table de routage IPv4 du routeur R1. Au début de chaque entrée de table de routage se trouve un code qui est utilisé pour identifier le type d’itinéraire ou comment l’itinéraire a été appris. Les sources d’itinéraire courantes (codes) sont les suivantes :
- L – Adresse IP de l’interface locale directement connectée
- C –Réseau directement connecté
- S — La route statique a été configurée manuellement par un administrateur
- O – OSPF
- D – EIGRP
La table de routage affiche toutes les routes de destination IPv4 connues pour R1.
Une route directement connectée est automatiquement créée lorsqu’une interface de routeur est configurée avec des informations d’adresse IP et est activée. Le routeur ajoute deux entrées de route avec les codes C (c’est-à-dire le réseau connecté) et L (c’est-à-dire l’adresse IP de l’interface locale du réseau connecté). Les entrées d’itinéraire identifient également l’interface de sortie à utiliser pour atteindre le réseau. Les deux réseaux directement connectés dans cet exemple sont 192.168.10.0/24 et 209.165.200.224/30.
Les routeurs R1 et R2 utilisent également le protocole de routage dynamique OSPF pour échanger des informations sur le routeur. Dans l’exemple de tableau de routage, R1 a une entrée de route pour le réseau 10.1.1.0/24 qu’il a appris dynamiquement du routeur R2 via le protocole de routage OSPF.
Un itinéraire par défaut a une adresse réseau de tous les zéros. Par exemple, l’adresse réseau IPv4 est 0.0.0.0. Une entrée d’itinéraire statique dans la table de routage commence par un code S \ *, tel que mis en évidence dans l’exemple.
¶ 8.6 Module pratique et questionnaire
¶ 8.6.1 Qu’est-ce que j’ai appris dans ce module?
Caractéristiques de la couche réseau
La couche réseau (couche 3 OSI) fournit des services permettant aux appareils finaux d’échanger des données sur les réseaux. IPv4 et IPv6 sont les principaux protocoles de communication de couche réseau. La couche réseau inclut également le protocole de routage OSPF et les protocoles de messagerie tels que ICMP. Les protocoles de couche réseau effectuent quatre opérations de base : adressage des périphériques finaux, encapsulation, routage et décapsulation. IPv4 et IPv6 précisent la structure et le traitement des paquets utilisés pour transporter les données d’un hôte à l’autre. IP encapsule le segment de la couche transport en ajoutant un en-tête IP, qui est utilisé pour livrer le paquet à l’hôte de destination. L’en-tête IP est examiné par les périphériques de couche 3 (c’est-à-dire les routeurs) lorsqu’il se déplace à travers un réseau jusqu’à sa destination. Les caractéristiques de l’IP sont qu’il est sans connexion, le meilleur effort et indépendant des supports. L’IP est sans connexion, ce qui signifie qu’aucune connexion dédiée de bout en bout n’est créée par l’IP avant l’envoi des données. Ce dernier ne garantit pas que tous les paquets acheminés soient effectivement reçus. C’est la définition de la caractéristique peu fiable, ou du meilleur effort. Le protocole IP fonctionne indépendamment des supports acheminant les données dans les couches inférieures de la pile de protocoles.
Paquet IPv4
Un en-tête de paquet IPv4 est constitué de champs contenant des informations sur le paquet. Ces champs contiennent des nombres binaires, examinés par le processus de couche 3. Les valeurs binaires de chaque champ indiquent divers paramètres du paquet IP. Les champs importants de l’en-tête IPv6 comprennent : version, DS, somme de contrôle d’en-tête, TTL, protocole et les adresses IPv4 source et destination.
Paquet IPv6
IPv6 est conçu pour surmonter les limites d’IPv4, y compris l’épuisement des adresses IPv4, le manque de connectivité de bout en bout et la complexité accrue du réseau. IPv6 augmente l’espace d’adressage disponible, améliore la gestion des paquets et élimine le besoin de NAT. Les champs de l’en-tête du paquet IPv6 comprennent : la version, la classe de trafic, l’étiquette de flux, la longueur de la charge utile, l’en-tête suivant, la limite de saut et les adresses IPv6 source et destination.
Comment un hôte se déplace
Un hôte peut envoyer un paquet à lui-même, à un autre hôte local et à un hôte distant. Dans IPv4, le périphérique source utilise son propre masque de sous-réseau ainsi que sa propre adresse IPv4 et l’adresse IPv4 de destination pour déterminer si l’hôte de destination se trouve sur le même réseau. Dans IPv6, le routeur local annonce l’adresse réseau local (préfixe) à tous les périphériques du réseau, pour effectuer cette détermination. La passerelle par défaut est le dispositif de réseau (c’est-à-dire le routeur) qui peut acheminer le trafic vers d’autres réseaux. Sur un réseau, une passerelle par défaut est généralement un routeur qui a une adresse IP locale dans la même plage d’adresses que les autres hôtes du réseau local, qui peut accepter des données dans le réseau local et transférer des données hors du réseau local, et acheminer le trafic vers d’autres réseaux. Généralement, la table de routage d’un hôte inclut une passerelle par défaut. En IPv4, l’hôte reçoit l’adresse IPv4 de la passerelle par défaut soit dynamiquement via DHCP, soit manuellement. Dans IPv6, le routeur annonce l’adresse de passerelle par défaut, ou l’hôte peut être configuré manuellement. Sur un hôte Windows, la commande route print or netstat -r peut être utilisée pour afficher la table de routage de l’hôte.
Introduction au routage
Lorsqu’un hôte envoie un paquet à un autre hôte, il utilise sa table de routage pour déterminer où envoyer le paquet. Si l’hôte de destination se trouve sur un réseau distant, le paquet est transmis à la passerelle par défaut qui est généralement le routeur local. Que se passe-t-il lorsqu’un paquet arrive sur l’interface d’un routeur ? Le routeur examine l’adresse IP de destination du paquet et recherche dans sa table de routage pour déterminer où faire suivre le paquet. La table de routage contient une liste de toutes les adresses réseau connues (préfixes) et où transférer le paquet. Ces entrées sont connues sous le nom d’entrées d’itinéraires ou de routes. Le routeur transmettra le paquet en utilisant la meilleure entrée (la plus longue) d’itinéraire correspondant. La table de routage d’un routeur stocke trois types d’entrées de routage : les réseaux directement connectés, les réseaux distants et un itinéraire par défaut. Les routeurs apprennent à connaître les réseaux distants manuellement, ou dynamiquement en utilisant un protocole de routage dynamique. Les itinéraires statiques sont des entrées d’itinéraire qui sont configurées manuellement. Les routes statiques incluent l’adresse réseau distante et l’adresse IP du routeur de saut suivant. OSPF et EIGRP sont deux protocoles de routage dynamique. La commande show ip route privilégiée du mode EXEC est utilisée pour afficher la table de routage IPv4 sur un routeur IOS Cisco. Au début d’une table de routage IPv4 se trouve un code qui est utilisé pour identifier le type d’itinéraire ou comment l’itinéraire a été appris. Les sources d’itinéraire courantes (codes) comprennent :
L – Adresse IP de l’interface locale directement connectée
C – Réseau directement connecté
S – La route statique a été configurée manuellement par un administrateur
O – Protocole OSPF (Open Shortest Path First)
D – Protocole EIGRP (Enhanced Interior Gateway Routing Protocol)