¶ Module 12: Adressage IPv6
¶ 12.0 Présentation
¶ 12.0.1 Pourquoi devrais-je suivre ce module?
Bienvenue sur le cours d’adressage IPv6!
C’est le moment idéal pour être (ou devenir) un administrateur réseau! Pourquoi? Parce que dans plusieurs réseaux, vous trouverez IPv4 et IPv6 travaillant ensemble. Après le dur travail d’apprentissage du sous-réseau d’un réseau IPv4, vous remarquerez peut-être que la segmentation d’un réseau IPv6 est bien plus pratique. Vous vous en doutiez probablement pas, n’est-ce pas ? Un Packet Tracer à la fin de ce module vous donnera la possibilité de segmenter un réseau IPv6. Allons-y!
¶ 12.0.2 Qu’est-ce que je vais apprendre dans ce module?
Titre du module: Adressage IPv6
Objectif du module: Mettre en œuvre un schéma d’adressage IPv6.
| Titre du rubrique | Objectif du rubrique |
|---|---|
| Problèmes liés au protocole IPv4 | Expliquer la nécessité de l’adressage IPv6. |
| Représentation de l’adresse IPv6 | Expliquer comment les adresses IPv6 sont représentées. |
| Types d’adresses IPv6 | Comparer les types d’adresses réseau IPv6. |
| Configuration statique GUA et LLA | Expliquer la configuration d’adresse IPv6 monodiffusion globale statique et les adresses réseau IPv6 link-local. |
| Les GUA de l’adressage Dynamique de l’IPV6 | Configurer les adresses de monodiffusion globale d’une façon dynamique. |
| Les LLA de l’adressage dynamique de l’IPV6 | Configurer les adresses link-local d’une façon dynamique |
| Adresses IPv6 de multidiffusion | Identifier des adresses IPv6 |
| Segmenter un réseau IPv6 | Mettre en œuvre un schéma d’adressage IPv6 divisé en sous-réseaux |
¶ 12.1 Problèmes liés au protocole IPv4
¶ 12.1.1 Nécessité de l’IPv6
Vous savez déjà qu’IPv4 manque d’adresses. C’est pourquoi vous devez vous familiariser avec IPv6.
Le protocole IPv6 est conçu pour être le successeur de l’IPv4. L’IPv6 possède un plus grand espace d’adressage de 128 bits pour un total de 340 undécillions (c’est-à-dire 340 suivi de 36 zéros) d’adresses disponibles. Toutefois, l’IPv6 ne se limite pas à la multiplication des adresses.
Lorsque l’IETF a commencé à développer un successeur à l’IPv4, l’organisme a utilisé cette opportunité pour corriger les limites de l’IPv4 et améliorer ce protocole. Par exemple, l’ICMPv6 (Internet Control Message Protocol version 6) inclut la configuration automatique et la résolution d’adresse, fonctions inexistantes dans le protocole ICMP pour l’IPv4 (ICMPv4).
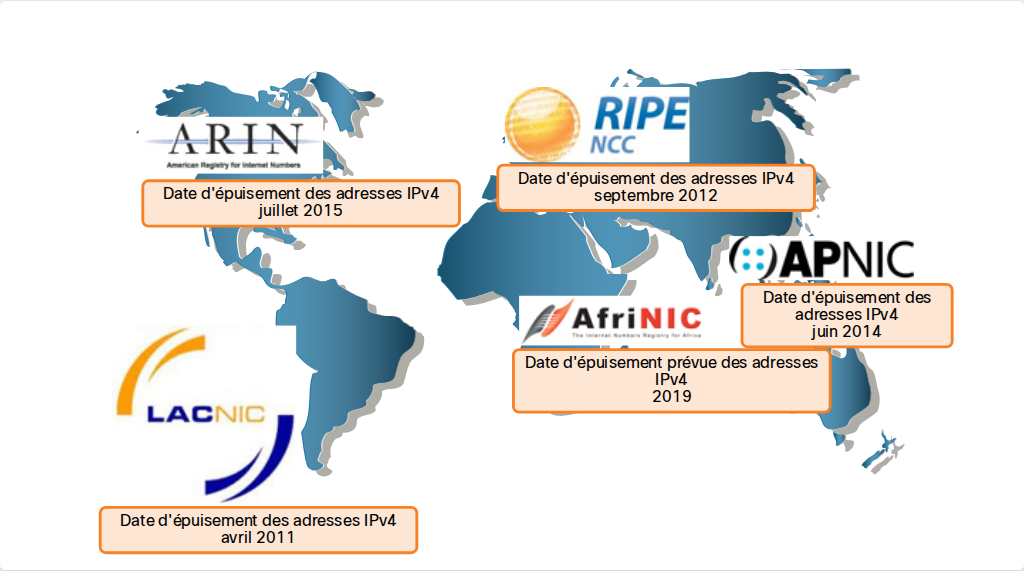
Le manque d’espace d’adressage IPv4 a été le facteur le plus décisif pour la transition vers l’IPv6. À mesure que les connexions à Internet augmentent en Afrique, en Asie et dans d’autres parties du monde, les adresses IPv4 deviennent insuffisantes pour prendre en charge cette croissance. Comme l’illustre la figure, quatre des cinq RIR se sont trouvés à court d’adresses IPv4.
Dates d’épuisement des adresses IPv4 selon les RIR
Théoriquement, l’IPv4 est limité à 4,3 milliards d’adresses. Les adresses privées, en association avec la traduction d’adresses réseau (NAT), ont été utilisées pour ralentir le manque d’espace d’adressage IPv4. Toutefois, la fonction NAT endommage de nombreuses applications et comporte des restrictions qui gênent fortement les communications peer-to-peer.
Avec le nombre toujours croissant d’appareils mobiles, les fournisseurs de téléphonie mobile ont été à l’avant-garde de la transition vers l’IPv6. Les deux principaux fournisseurs de téléphonie mobile aux États-Unis indiquent que plus de 90 % de leur trafic passe par IPv6.
La plupart des principaux FAI et fournisseurs de contenu tels que YouTube, Facebook et NetFlix ont également fait la transition. De nombreuses entreprises comme Microsoft, Facebook et LinkedIn sont en train de passer à l’IPv6 uniquement en interne. En 2018, le FAI à haut débit Comcast a fait état d’un déploiement de plus de 65 % et British Sky Broadcasting de plus de 86 %.
internet des objets
Par rapport aux dernières décennies, l’Internet d’aujourd’hui est sensiblement différent. Désormais, Internet est principalement utilisé pour la messagerie électronique, la navigation sur le web et le transfert de fichiers entre ordinateurs. Internet est en passe de devenir un «Internet des objets». Les appareils pouvant accéder à Internet ne sont plus seulement des ordinateurs, des tablettes et des smartphones. Demain, les appareils connectés et équipés de capteurs concerneront tous les objets du quotidien, notamment les automobiles, les équipements biomédicaux, l’électroménager et même les écosystèmes naturels.
Avec l’utilisation croissante d’Internet, un espace limité d’adresses IPv4, des problèmes liés à la fonction NAT et l’Internet of Everything, le moment est venu d’entamer la transition vers IPv6.
¶ 12.1.2 La coexistence des protocoles IPv4 et IPv6
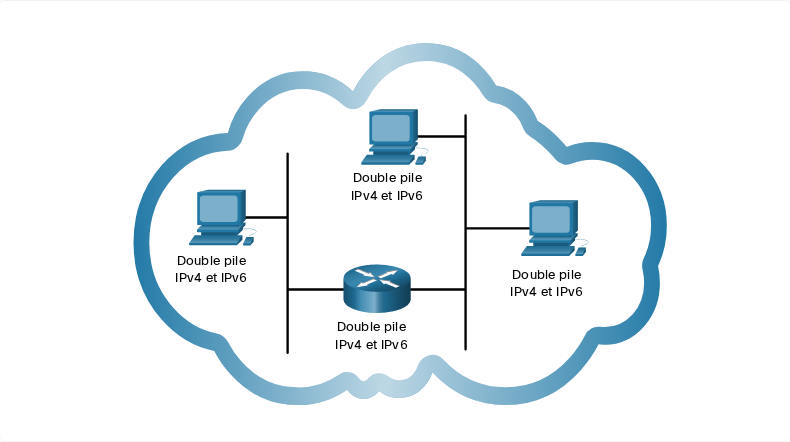
La transition vers l’IPv6 n’aura pas lieu à une date fixe. IPv4 et IPv6 coexisteront dans un proche avenir et la transition prendra plusieurs années. L’IETF a créé divers protocoles et outils pour aider les administrateurs réseau à migrer leurs réseaux vers l’IPv6. Les techniques de migration peuvent être classées en trois catégories:
Double pile
La technologie dual-stack (double pile) permet aux adresses IPv4 et IPv6 de coexister sur un même segment de réseau. Les périphériques double pile exécutent les piles de protocoles IPv4 et IPv6 simultanément. Connu sous le nom d'IPv6 natif, cela signifie que le réseau client dispose d'une connexion IPv6 à son FAI et est en mesure d'accéder au contenu trouvé sur Internet via IPv6.
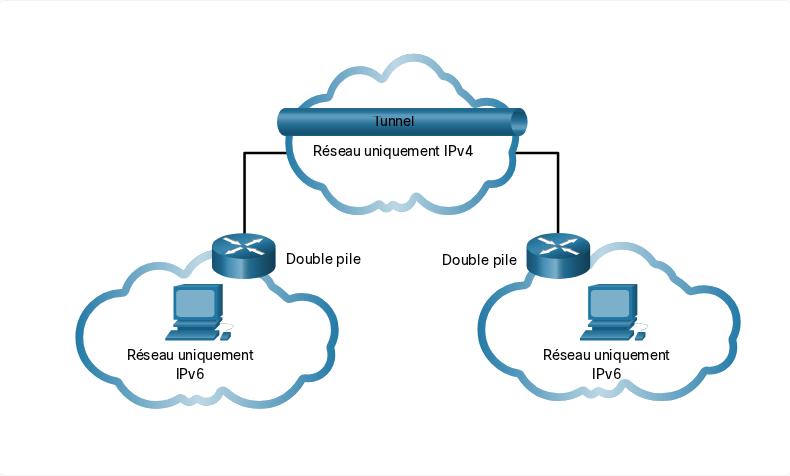
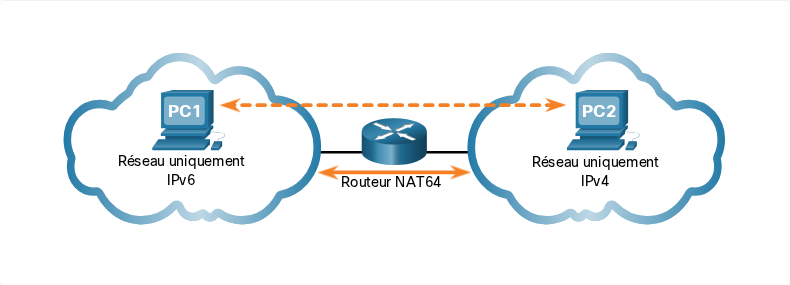
Remarque: Le tunneling et la traduction sont destinés à la transition vers IPv6 natif et ne doivent être utilisés qu'en cas de besoin. L'objectif doit être de communiquer de manière native via le protocole IPv6 depuis la source jusqu'à la destination.
Remarque: Le tunneling et la traduction sont destinés à la transition vers IPv6 natif et ne doivent être utilisés qu’en cas de besoin. L’objectif doit être de communiquer de manière native via le protocole IPv6 depuis la source jusqu’à la destination.
¶ 12.2 Représentation de l’adresse IPv6
¶ 12.2.1 Formats d’adresses IPv6
La première étape pour se familiariser avec l’IPv6 dans les réseaux est de comprendre la manière dont une adresse IPv6 est écrite et formatée. Les adresses IPv6 sont bien plus vastes que les adresses IPv4, c’est ce qui explique qu’il est peu probable que nous en manquerions.
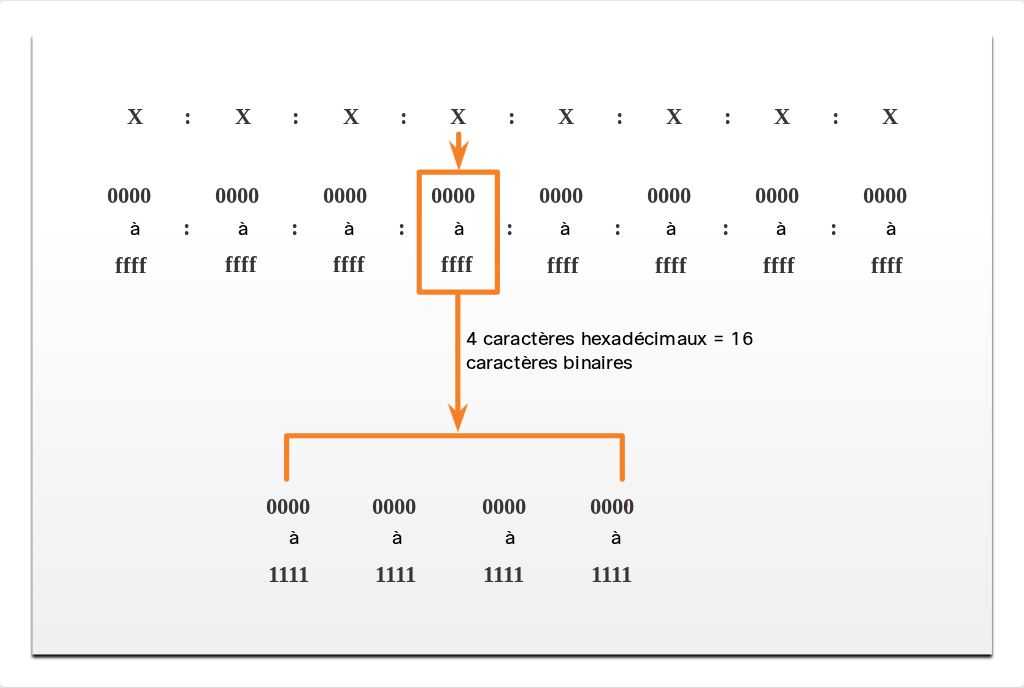
Les adresses IPv6 ont une longueur de 128 bits et sont notées sous forme de chaînes de valeurs hexadécimales. Tous les groupes de 4 bits sont représentés par un caractère hexadécimal unique; pour un total de 32 valeurs hexadécimales, comme l’illustre la figure. Les adresses IPv6 ne sont pas sensibles à la casse et peuvent être notées en minuscules ou en majuscules.
Segments ou hextets 16 bits
Format Préféré
Comme le montre la figure precendente, le format préféré pour écrire une adresse IPv6 est x:x:x:x:x:x:x:x, chaque « x » étant constitué de quatre valeurs hexadécimales. Le terme octet fait référence aux huit bits d’une adresse IPv4. Pour les adresses IPv6, «hextet» est le terme officieux qui désigne un segment de 16bits ou de quatre valeurs hexadécimales. Chaque «x» équivaut à un hextet, 16 bits, ou à quatre caractères hexadécimaux.
Le format privilégié implique que l’adresse IPv6 soit écrite à l’aide de 32 caractères hexadécimaux. Cela ne signifie pas nécessairement que c’est la solution idéale pour représenter une adresse IPv6. Dans le module suivantes, nous verrons deux règles permettant de réduire le nombre de chiffres requis pour représenter une adresse IPv6.
Cela présente des exemples d’adresses IPv6 au format privilégié.
2001 : 0db8 : 0000 : 1111 : 0000 : 0000 : 0000: 0200
2001 : 0db8 : 0000 : 00a3 : abcd : 0000 : 0000: 1234
2001 : 0db8 : 000a : 0001 : c012 : 9aff : fe9a: 19ac
2001 : 0db8 : aaaa : 0001 : 0000 : 0000 : 0000: 0000
fe80 : 0000 : 0000 : 0000 : 0123 : 4567 : 89ab: cdef
fe80 : 0000 : 0000 : 0000 : 0000 : 0000 : 0000: 0001
fe80 : 0000 : 0000 : 0000 : c012 : 9aff : fe9a: 19ac
fe80 : 0000 : 0000 : 0000 : 0123 : 4567 : 89ab: cdef
0000 : 0000 : 0000 : 0000 : 0000 : 0000 : 0000: 0001
0000 : 0000 : 0000 : 0000 : 0000 : 0000 : 0000: 0000
¶ 12.2.2 Règle 1 – Omettre les zéros en début de segment
La première règle pour réduire la notation des adresses IPv6 consiste à omettre les zéros (0) du début d’une section de 16 bits (ou hextet). Voici quatre exemples de façons d’omettre les zéros principaux:
- 01AB est équivalent à 1AB
- 09f0 est équivalent 9f0
- 0a00 est équivalent a00
- 00AB est équivalent à AB
Cette règle s’applique uniquement aux zéros de début de segment et NON aux zéros de fin. L’omission de ces derniers rendrait l’adresse ambiguë. Par exemple, l’hextet “abc” peut être “0abc” ou “abc0”, mais ce sont deux valeurs différentes.
Omission des zéros en début de segment
| Type | Format |
|---|---|
| Recommandé | 2001 : 0db8 : 0000 : 1111 : 0000 : 0000 : 0000 : 0200 |
| Sans zéros en début de segment | 2001 : db8 : 0 : 1111 : 0 : 0 : 0 : 200 |
| Recommandé | 2001 : 0db8 : 0000 : 00a3 : ab00 : 0ab0 : 00ab : 1234 |
| Sans zéros en début de segment | 2001 : db8 : 0 : a3 : ab00 : ab0 : ab : 1234 |
| Recommandé | 2001 : 0db8 : 000a : 0001 : c012 : 90ff : fe90 : 0001 |
| Sans zéros en début de segment | 2001 : db8 : a : 1 : c012 : 90ff : fe90 : 1 |
| Recommandé | 2001 : 0db8 : aaaa : 0001 : 0000 : 0000 : 0000 : 0000 |
| Sans zéros en début de segment | 2001 : db8 : aaaa : 1 : 0 : 0 : 0 : 0 |
| Recommandé | fe80 : 0000 : 0000 : 0000 : 0123 : 4567 : 89ab : cdef |
| Sans zéros en début de segment | fe80 : 0 : 0 : 0 : 123 : 4567 : 89ab : cdef |
| Recommandé | fe80 : 0000 : 0000 : 0000 : 0000 : 0000 : 0000 : 0001 |
| Sans zéros en début de segment | fe80 : 0 : 0 : 0 : 0 : 0 : 0 : 1 |
| Recommandé | 0000 : 0000 : 0000 : 0000 : 0000 : 0000 : 0000 : 0001 |
| Sans zéros en début de segment | 0 : 0 : 0 : 0 : 0 : 0 : 0 : 1 |
| Recommandé | 0000 : 0000 : 0000 : 0000 : 0000 : 0000 : 0000 : 0000 |
| Sans zéros en début de segment | 0 : 0 : 0 : 0 : 0 : 0 : 0 : 0 |
¶ 12.2.3 Règle 2 – Double deux-points
La deuxième règle permettant d’abréger la notation des adresses IPv6 est qu’une suite de deux fois deux points (::) peut remplacer toute chaîne unique et contiguë d’un ou plusieurs segments de 16 bits (hextets) composés uniquement de zéros. Par exemple, 2001:db8:cafe:1:0:0:0:1 (0 premiers omis) pourrait être représenté comme 2001:db8:cafe:1. Le double deux-points (::) est utilisé à la place des trois hextets tout-0 (0:0:0).
Une suite de deux fois deux points (::) peut être utilisée une seule fois par adresse: sinon, il serait possible d’aboutir sur plusieurs adresses différentes. Lorsque l’omission des zéros de début de segment est utilisée, la notation des adresses IPv6 peut être considérablement réduite. Il s’agit du «format compressé».
Voici un exemple d’utilisation incorrecte du double deux-points: 2001:db8::abcd::1234.
Le double deux-points est utilisé deux fois dans l’exemple ci-dessus. Voici les extensions possibles de cette adresse de format compressée incorrecte:
2001:db8::abcd:0000:0000:12342001:db8::abcd:0000:0000:0000:12342001:db8:0000:abcd::12342001:db8:0000:0000:abcd::1234
Si une adresse a plus d’une chaîne contiguë d’hextets tout-0, la meilleure pratique consiste à utiliser le double deux-points (::) sur la chaîne la plus longue. Si les chaînes sont égales, la première chaîne doit utiliser le double deux-points (::).
Omission des zéros en début de segment et des segments entièrement à zéro
| Type | Format |
|---|---|
| Recommandé | 2001 : 0db8 : 0000 : 1111 : 0000 : 0000 : 0000 : 0200 |
| Compressés/Espaces | 2001 : db8 : 0 : 1111 : : 200 |
| Compressé | 2001:db8:0:1111::200 |
| Recommandé | 2001 : 0db8 : 0000 : 0000 : ab00 : 0000 : 0000 : 0000 |
| Compressés/Espaces | 2001 : db8 : 0 : 0 : ab00 :: |
| Compressé | 2001:db8:0:0:ab00:: |
| Recommandé | 2001 : 0db8 : aaaa : 0001 : 0000 : 0000 : 0000 : 0000 |
| Compressés/Espaces | 2001 : db8 : aaaa : 1 :: |
| Compressé | 2001:db8:aaaa:1:: |
| Recommandé | fe80 : 0000 : 0000 : 0000 : 0123 : 4567 : 89ab : cdef |
| Compressés/Espaces | fe80 : : 123 : 4567 : 89ab : cdef |
| Compressé | fe80::123:4567:89ab:cdef |
| Recommandé | fe80 : 0000 : 0000 : 0000 : 0000 : 0000 : 0000 : 0001 |
| Compressés/Espaces | fe80 : : 1 |
| Compressé | fe80::1 |
| Recommandé | 0000 : 0000 : 0000 : 0000 : 0000 : 0000 : 0000 : 0001 |
| Compressés/Espaces | :: 1 |
| Compressé | ::1 |
| Recommandé | 0000 : 0000 : 0000 : 0000 : 0000 : 0000 : 0000 : 0000 |
| Compressés/Espaces | :: |
| Compressée | :: |
¶ 12.3 Types d’adresses IPv6
¶ 12.3.1 monodiffusion, multidiffusion et Anycast
Comme avec IPv4, il existe différents types d’adresses IPv6. En fait, il existe trois grandes catégories d’adresses IPv6:
- monodiffusion – Une adresse de monodiffusion IPv6 identifie une interface sur un périphérique IPv6 de façon unique.
- Multidiffusion – Une adresse de multidiffusion IPv6 est utilisée pour envoyer un seul paquet IPv6 vers plusieurs destinations.
- Anycast – Une adresse anycast IPv6 est une adresse de monodiffusion IPv6 qui peut être attribuée à plusieurs périphériques. Un paquet envoyé à une adresse anycast est acheminé vers le périphérique le plus proche ayant cette adresse. Les adresses anycast sortent du cadre de ce cours.
Contrairement à l’IPv4, l’IPv6 n’a pas d’adresse de diffusion. Cependant, il existe une adresse de multidiffusion destinée à tous les nœuds IPv6 et qui offre globalement les mêmes résultats.
¶ 12.3.2 Longueur de préfixe IPv6
Le préfixe (ou la partie réseau) d’une adresse IPv4 peut être identifié par un masque de sous-réseau en notation décimale à point ou une longueur de préfixe (notation de barre oblique). Par exemple, l’adresse IPv4 192.168.1.10 et le masque de sous-réseau en notation décimale à point 255.255.255.0 correspondent à 192.168.1.10/24.
Dans IPv4, le /24 est appelé le préfixe. Dans IPv6, il est appelé la longueur du préfixe. Le protocole IPv6 n’utilise pas la notation décimale à point du masque de sous-réseau. La longueur du préfixe IPv6 est utilisée pour indiquer la partie réseau de l’adresse IPv6:
La longueur de préfixe peut être comprise entre 0 et 128. La longueur du préfixe IPv6 recommandée pour les réseaux locaux et la plupart des autres types de réseaux est /64 , comme illustré dans la figure.
Longueur de préfixe IPv6
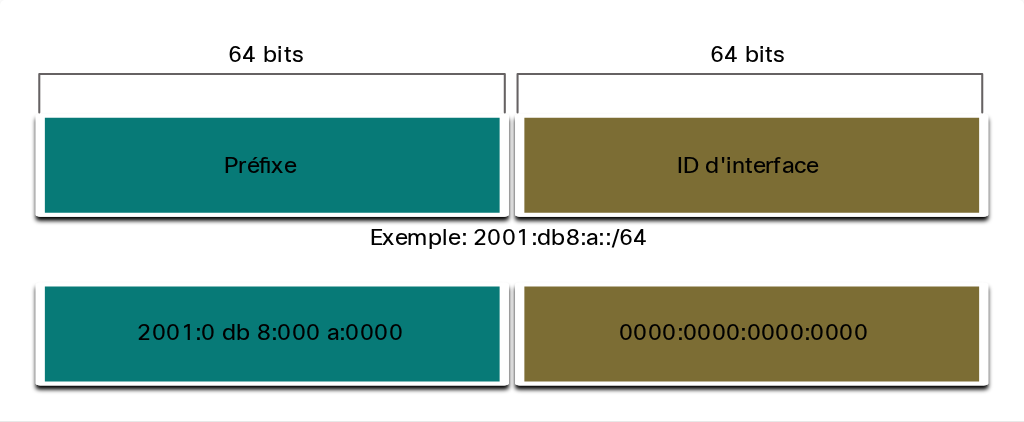
Cela signifie que le préfixe ou la partie réseau de l’adresse a une longueur de 64 bits, ce qui laisse 64 bits pour l’ID d’interface (partie hôte) de l’adresse.
Il est fortement recommandé d’utiliser un ID d’interface 64 bits pour la plupart des réseaux. En effet, la configuration automatique d’adresse sans état (SLAAC) utilise 64 bits pour l’ID d’interface. Il facilite également la création et la gestion des sous-réseaux.
¶ 12.3.3 Autres types d’adresses IPv6 de monodiffusion
Une adresse de monodiffusion IPv6 identifie une interface sur un périphérique IPv6 de façon unique. Un paquet envoyé à une adresse de monodiffusion est reçu par l’interface correspondant à cette adresse. Comme c’est le cas avec l’IPv4, une adresse source IPv6 doit être une adresse de monodiffusion. L’adresse IPv6 de destination peut, quant à elle, être une adresse de monodiffusion ou de multidiffusion. La figure montre les différents types d’adresses de monodiffusion IPv6.
Adresses IPv6 de monodiffusion
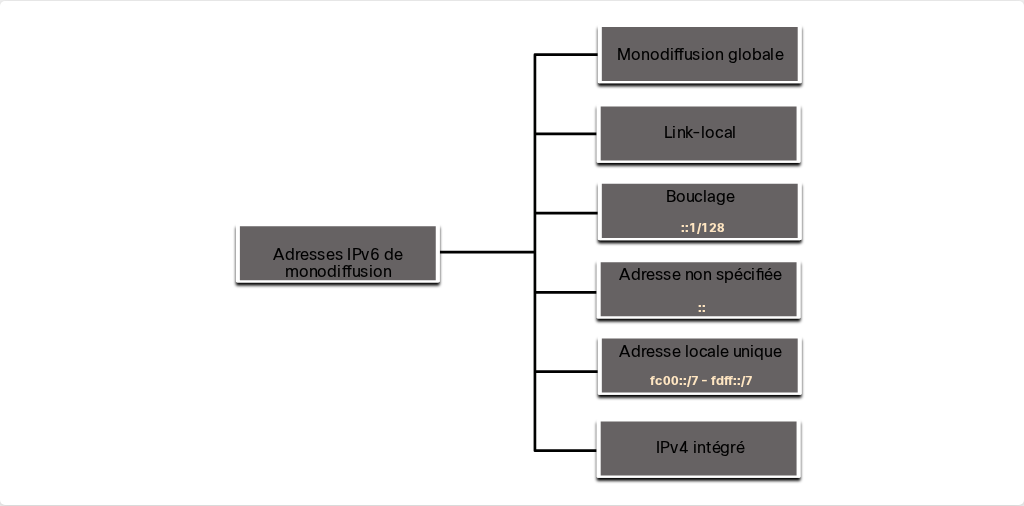
Contrairement aux périphériques IPv4 qui n’ont qu’une seule adresse, les adresses IPv6 ont généralement deux adresses monodiffusion:
- Adresse GUA (Global Unicast Address) – Cette adresse est similaire à une adresse IPv4 publique. Ces adresses sont uniques au monde et routables sur Internet. Configurées de manière statique ou attribuées dynamiquement.
- Adresse LLA (Link-Local Address) – Ceci est requis pour chaque périphérique compatible IPv6. LLAs est utilisées pour communiquer avec d’autres équipements sur la même liaison locale. Dans le cadre de l’IPv6, le terme «link» (ou liaison) fait référence à un sous-réseau. Les LLA se limitent à un seul liaison. Leur caractère unique doit être confirmé uniquement sur cette liaison, car elles ne sont pas routables au-delà de la liaison. En d’autres termes, les routeurs ne transmettent aucun paquet avec une adresse source ou de destination link-local.
¶ 12.3.4 Remarque à propos de l’adresse locale unique
Les adresses locales uniques (gamme fc00::/7 à fdff::/7) ne sont pas encore couramment implémentées. Par conséquent, ce module ne couvre que la configuration GUA et LLA. Toutefois, des adresses locales uniques peuvent éventuellement être utilisées pour adresser des périphériques qui ne devraient pas être accessibles depuis l’extérieur, tels que des serveurs internes et des imprimantes.
Les adresses IPv6 locales uniques ont certains points communs avec les adresses privées RFC 1918 utilisées dans l’IPv4, mais présentent également d’importantes différences.
- Des adresses locales uniques sont utilisées pour l’adressage local au sein d’un site ou entre un nombre limité de sites.
- Les adresses locales uniques peuvent être utilisées pour les périphériques qui n’auront jamais besoin d’être accessibles sur un autre réseau. Les adresses locales* uniques ne sont pas routées globalement ou traduites en adresse IPv6 globale.
Remarque : De nombreux sites utilisent également le caractère privé des adresses RFC 1918 pour sécuriser ou masquer leur réseau et limiter les risques. Cependant, ce n’est pas le but premier de ces technologies et l’IETF a toujours recommandé que les sites prennent les précautions de sécurité nécessaires au niveau de leur routeur connecté à Internet.
¶ 12.3.5 GUA IPv6
Les adresses de diffusion globale (GUA) IPv6 sont uniques au monde et routables (Internet IPv6). Ces adresses sont équivalentes aux adresses publiques IPv4. L’ICANN (Internet Committee for Assigned Names and Numbers), opérateur de l’IANA, attribue des blocs d’adresses IPv6 aux cinq organismes d’enregistrement Internet locaux. Actuellement, seules des adresses de monodiffusion globale dont les premiers bits sont 001 ou 2000::/3 sont attribuées.
La figure montre la plage de valeurs pour le premier hextet où le premier chiffre hexadécimal pour les GUA actuellement disponibles commence par un 2 ou un 3. C’est uniquement 1/8e de l’espace d’adressage IPv6 total disponible: seule une infime partie est exclue pour les autres types d’adresse de monodiffusion et de multidiffusion.
Remarque: L’adresse 2001:0DB8::/32 a été réservée à des fins de documentation, notamment pour être utilisée dans des exemples.
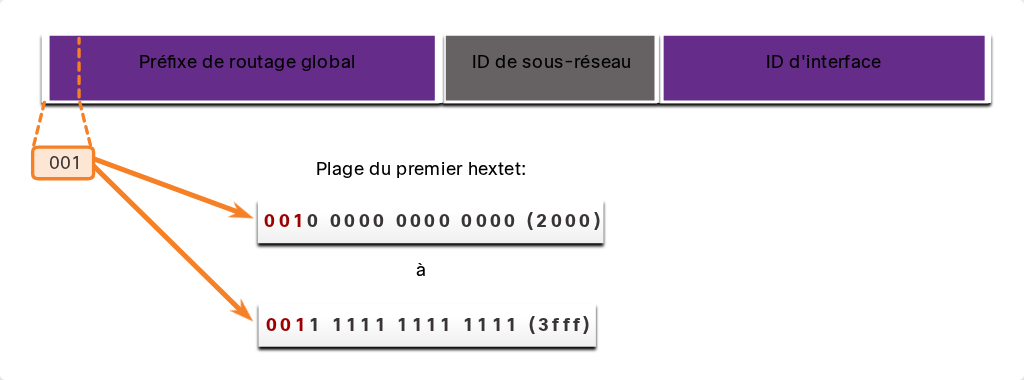
La figure suivante montre la structure et la plage d’une GUA.
Adresse IPv6 avec un préfixe de routage global /48 et un préfixe /64
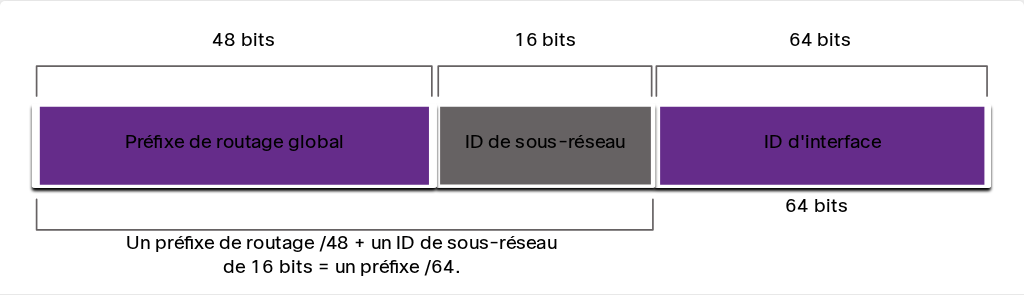
Une GUA comporte trois parties:
- Préfixe de routage global
- ID de sous-réseau
- ID d’interface
¶ 12.3.6 Structure GUA IPv6
Préfixe de Routage Global
Le préfixe de routage global est le préfixe ou la partie réseau de l’adresse attribué(e) par le fournisseur (par exemple un FAI) à un client ou à un site. Par exemple, il est courant que les FAI attribuent un préfixe de routage global /48 à ses clients. Le préfixe de routage global varie généralement en fonction des stratégies du fournisseur de services Internet.
La figure précédente montre une GUA utilisant un préfixe de routage global /48. Les préfixes /48 sont les préfixes de routage global les plus couramment attribués et seront utilisés dans la plupart des exemples de ce cours.
Par exemple, l’adresse IPv6 2001:0DB8:ACAD::/48 a un préfixe indiquant que les 48 premiers bits (3 hextets) (2001:0DB8:ACAD) constituent le préfixe ou la partie réseau de l’adresse. La suite de deux fois deux points (::) avant la longueur de préfixe /48 signifie que le reste de l’adresse contient uniquement des 0. La taille du préfixe global de routage détermine la taille de l’ID de sous-réseau.
ID de Sous-Réseau
Le champ ID de sous-réseau est la zone située entre le préfixe de routage global et l’ID d’interface. Contrairement à IPv4 où vous devez emprunter des bits de la partie hôte pour créer des sous-réseaux, IPv6 a été conçu avec le sous-réseau à l’esprit. L’ID de sous-réseau est utilisé par une entreprise pour identifier les sous-réseaux au sein de son site. Plus l’ID de sous-réseau est un nombre important, plus il y a de sous-réseaux disponibles.
Note : De nombreuses organisations reçoivent un préfixe de routage global /32. L’utilisation du préfixe /64 est recommandé pour créer un ID d’interface 64 bits laisse un ID de sous-réseau 32 bits. Cela signifie qu’une organisation avec un préfixe de routage global /32 et un ID de sous-réseau 32 bits aura 4,3 milliards de sous-réseaux, chacun avec 18 quintillions par sous-réseau. C’est autant de sous-réseaux qu’il y a des adresses IPv4 publiques!
L’adresse IPv6 de la figure précédente a un préfixe de routage global /48, qui est commun dans de nombreux réseaux d’entreprise. Cela rend particulièrement facile d’examiner les différentes parties de l’adresse. Dans une adresse de diffusion globale /64, les quatre premiers hextets sont réservés à la partie réseau de l’adresse, le quatrième hextet indiquant l’ID de sous-réseau. Les quatre hextets restants sont réservés à l’ID d’interface.
ID de L’interface
L’ID d’interface IPv6 est l’équivalent de la partie hôte d’une adresse IPv4. Le terme ID d’interface est utilisé, car un hôte unique peut avoir plusieurs interfaces, chacune dotée d’une ou de plusieurs adresses IPv6. La figure montre un exemple de la structure d’une GUA IPv6. Dans la plupart des cas, il est fortement recommandé d’utiliser des sous-réseaux /64, qui crée un ID d’interface de 64 bits. Un ID d’interface 64 bits autorise 18 périphériques ou hôtes quintillion par sous-réseau.
Un sous-réseau /64 ou un préfixe (préfixe de routage global+ID de sous-réseau) laisse 64 bits pour l’ID d’interface. Ceci est recommandé pour permettre aux périphériques compatibles SLAAC de créer leur propre ID d’interface 64 bits. Il rend également le développement d’un plan d’adressage IPv6 simple et efficace.
Remarque : contrairement à l’adressage IPv4, avec IPv6, les adresses d’hôte contenant uniquement des 0 ou uniquement des 1 peuvent être attribuées à un périphérique L’adresse tout-1s peut être utilisée car les adresses de diffusion ne sont pas utilisées dans IPv6. L’adresse contenant uniquement des 0 peut également être utilisée, mais elle est réservée comme adresse anycast de routeur de sous-réseau, et elle ne doit être attribuée qu’aux routeurs.
¶ 12.3.7 IPv6 LLA
Une adresse link-local IPv6 (LLA) permet à un appareil de communiquer avec d’autres appareils IPv6 sur la même liaison et uniquement sur cette liaison (sous-réseau). Les paquets associés à une adresse link-local LLA source ou de destination ne peuvent pas être acheminés au-delà de leur liaison d’origine.
La GUA n’est pas obligatoire.. Toutefois, chaque interface réseau compatible IPv6 doit avoir un LLA.
Si une adresse link-local n’est pas configurée manuellement sur une interface, le périphérique crée automatiquement sa propre adresse sans communiquer avec un serveur DHCP. Les hôtes IPv6 créent une adresse link-local IPv6 même si aucune adresse de monodiffusion globale IPv6 n’a été attribuée aux périphériques. Cela permet aux périphériques IPv6 de communiquer avec d’autres périphériques IPv6 sur le même sous-réseau. Cela inclut la communication avec la passerelle par défaut (routeur).
Les ALL IPv6 se trouvent dans la plage fe80::/10. /10 Indique que les 10 premiers bits sont 1111 1110 10xx xxxx. Le premier hextet dispose d’une plage comprise entre 1111 1110 1000 0000 (fe80) to 1111 1110 1011 1111 (febf).
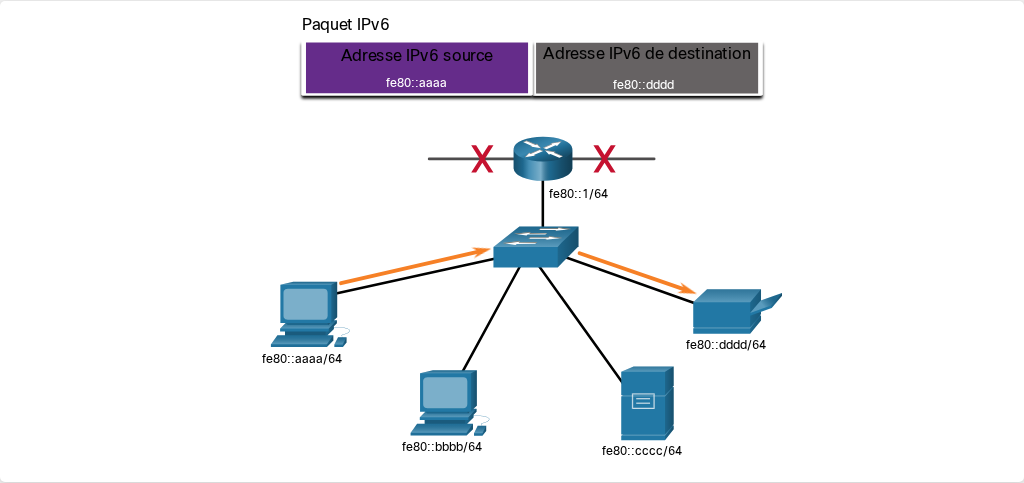
La figure présente un exemple de transmission à l’aide d’adresses link-local IPv6. Le PC est capable de communiquer directement avec l’imprimante à l’aide des LLA.
Communications link-local IPv6
La figure suivante montre certaines utilisations des LLA IPv6.
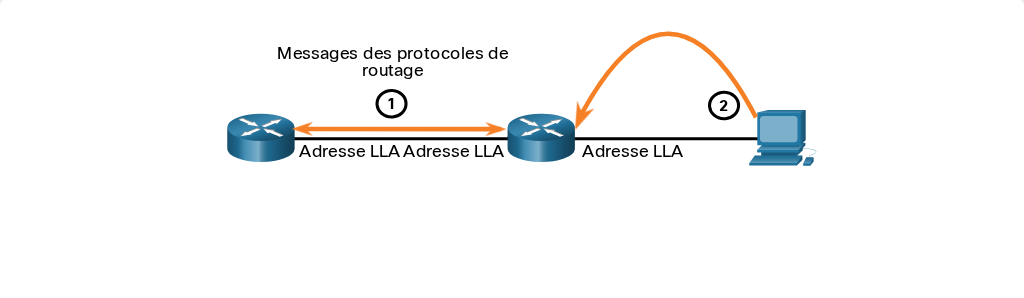
- Les routeurs utilisent l’ALL des routeurs voisins pour envoyer des mises à jour de routage.
- Les hôtes utilisent l’ALL d’un routeur local comme passerelle par défaut.
Remarque: En règle générale, c’est l’adresse link-local du routeur qui est utilisée comme passerelle par défaut pour les autres équipements sur la liaison.
Un périphérique peut obtenir un LLA de deux façons:
- Statique – Cela signifie que le périphérique a été configuré manuellement.
- Dynamique – Cela signifie que le périphérique crée son propre ID d’interface en utilisant des valeurs générées aléatoirement ou en utilisant la méthode Extended Unique Identifier (EUI), qui utilise l’adresse MAC du client avec des bits supplémentaires.
¶ 12.4 Configuration statique de GUA et LLA
¶ 12.4.1 Configuration GUA statique sur un routeur
Comme vous l’avez appris dans la rubrique précédente, les GUA IPv6 sont les mêmes que les adresses IPv4 publiques. Les adresses de diffusion globale (GUA) IPv6 sont uniques au monde et routables (Internet IPv6). Un protocole LLA IPv6 permet à deux périphériques compatibles IPv6 de communiquer entre eux sur le même lien (sous-réseau). Il est facile de configurer statiquement les GUA et LLA IPv6 sur les routeurs pour vous aider à créer un réseau IPv6. Cette rubrique vous apprend comment faire exactement cela!
La plupart des commandes de configuration et de vérification IPv6 de Cisco IOS sont semblables à celles utilisées pour l’IPv4. Dans de nombreux cas, la seule différence est l’utilisation d’ipv6 au lieu d’ip dans les commandes.
Par exemple, la commande Cisco IOS pour configurer une adresse IPv4 sur une interface est ip address ip-address subnet-mask. En revanche, la commande pour configurer une GUA IPv6 sur une interface est ipv6 address ipv6-address/prefix-length.
Notez qu’il n’y a aucun espace entre l’adresse IPv6 et la longueur du préfixe.
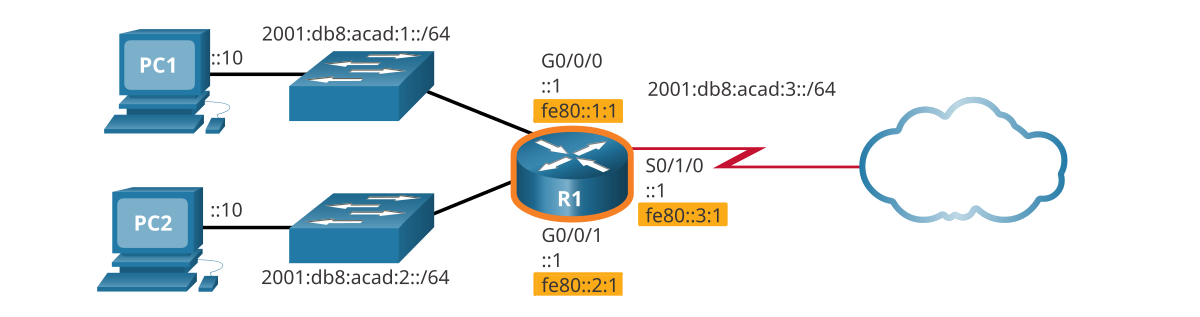
La configuration utilisée en exemple utilise la topologie de la figure et les sous-réseaux IPv6 suivants:
- 2001:db8:acad:1: /64
- 2001:db8:acad:2: /64
- 2001:db8:acad:3: /64
Exemple de topologie
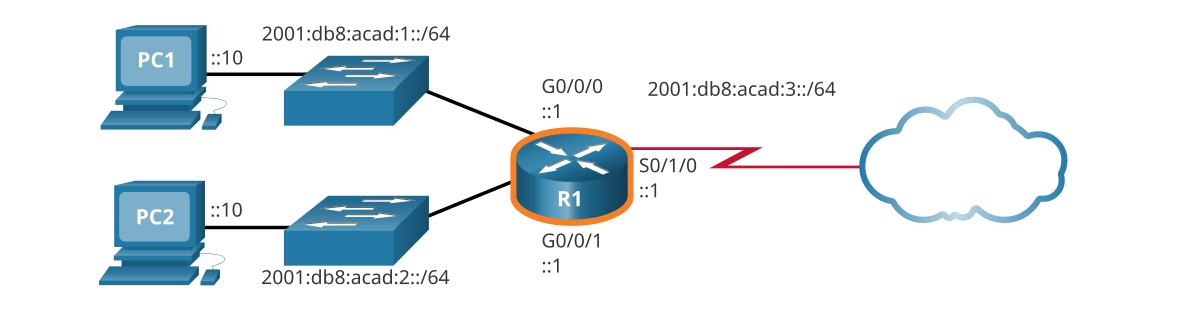
La figure indique également les commandes nécessaires pour configurer l’adresse de diffusion globale IPV6 sur les interfaces Gigabit Ethernet 0/0/0, GigabitEthernet 0/0/1 et Série 0/0/0 de R1.
Configuration de GUA IPv6 sur le routeur R1
R1(config)# interface gigabitethernet 0/0/0
R1(config-if)# ipv6 address 2001:db8:acad:1::1/64
R1(config-if)# no shutdown
R1(config-if)# exit
R1(config)# interface gigabitethernet 0/0/1
R1(config-if)# ipv6 address 2001:db8:acad:2::1/64
R1(config-if)# no shutdown
R1(config-if)# exit
R1(config)# interface serial 0/1/0
R1(config-if)# ipv6 address 2001:db8:acad:3::1/64
R1(config-if)# no shutdown
¶ 12.4.2 Configuration statique de GUA sur un hôte Windows
La configuration manuelle de l’adresse IPv6 sur un hôte est similaire à celle d’une adresse IPv4.
Comme le montre la figure, l’adresse de la passerelle par défaut configurée pour PC1 est 2001:DB8:ACAD:1::1. Il s’agit de l’adresse de diffusion globale de l’interface GigabitEthernet de R1 sur le même réseau. L’adresse de la passerelle par défaut configurée peut également être celle de l’adresse link-local de l’interface GigabitEthernet. L’utilisation de la LLA du routeur comme adresse de passerelle par défaut est considérée comme la meilleure pratique. Ces deux configurations fonctionnent.
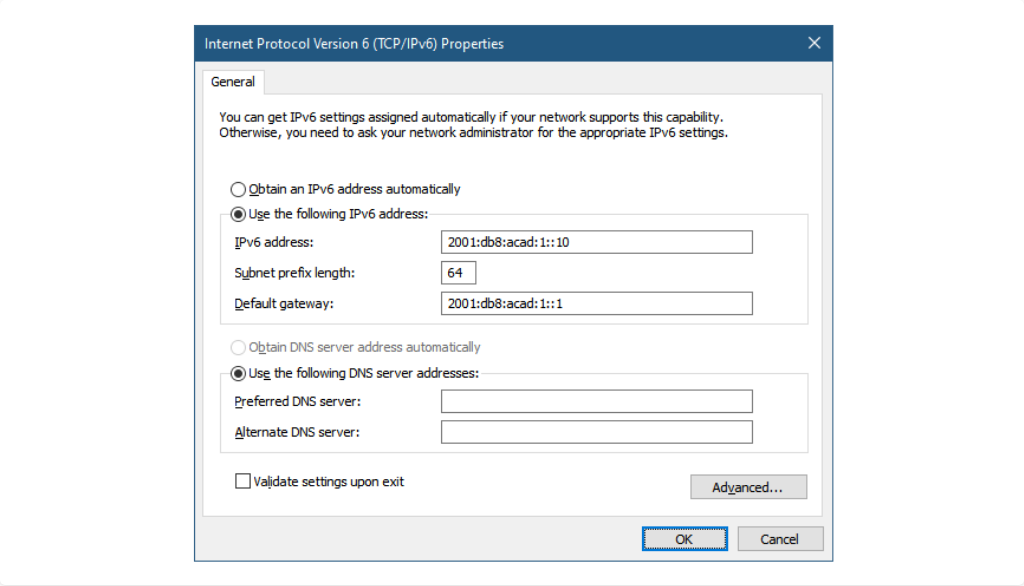
Tout comme avec l’IPv4, la configuration des adresses statiques sur les clients ne convient pas aux environnements de grande taille. Pour cette raison, la plupart des administrateurs de réseaux IPv6 utilisent l’attribution dynamique des adresses IPv6.
Un périphérique peut obtenir automatiquement une adresse de diffusion globale IPv6 de deux façons:
- SLAAC (configuration automatique des adresses sans état)
- DHCPv6 avec état
SLAAC et DHCPv6 sont abordés dans la rubrique suivante.
Remarque : Lorsque la méthode DHCPv6 ou SLAAC est utilisée, l’adresse link-local du routeur local est automatiquement définie comme étant l’adresse de la passerelle par défaut.
¶ 12.4.3 La configuration statique d’une adresse link-local de monodiffusion
La configuration manuelle de l’adresse link-local permet de créer une adresse qui est reconnaissable et plus facile à mémoriser. Il est généralement nécessaire de créer des adresses locales-liens reconnaissables sur les routeurs. Cela est avantageux dans la mesure où les adresses locales-liens du routeur sont utilisées comme des adresses de passerelle par défaut, ainsi que lors du routage des messages d’annonce.
Les LLA peuvent être configurés manuellement à l’aide de la ipv6 address commande link-local ipv6-link-local-address. Lorsqu’une adresse commence par cet hextet dans la plage FE80 à FEBF, le paramètre link-local doit suivre l’adresse.
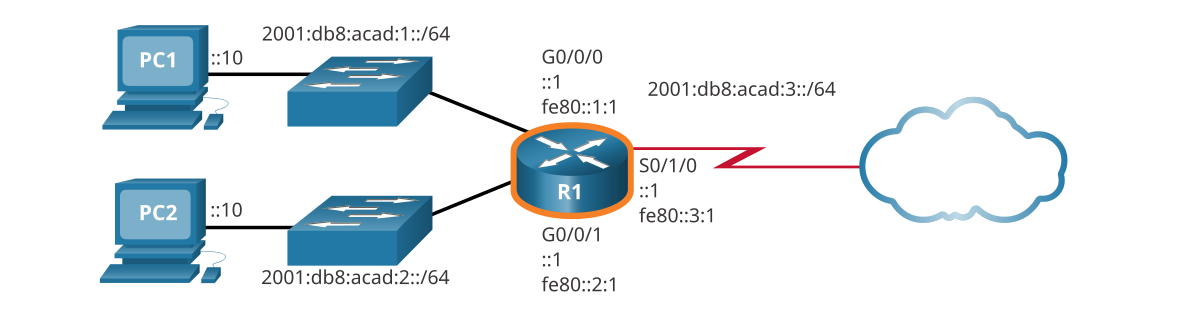
La figure montre un exemple de topologie avec LLA sur chaque interface.
Exemple de topologie avec des LLLs
L’exemple montre la configuration d’un LLA sur le routeur R1.
R1(config)# interface gigabitethernet 0/0/0
R1(config-if)# ipv6 address fe80::1:1 link-local
R1(config-if)# exit
R1(config)# interface gigabitethernet 0/0/1
R1(config-if)# ipv6 address fe80::2:1 link-local
R1(config-if)# exit
R1(config)# interface serial 0/1/0
R1(config-if)# ipv6 address fe80::3:1 link-local
R1(config-if)# exit
Les LLA configurés statiquement sont utilisés pour les rendre plus facilement reconnaissables comme appartenant au routeur R1. Dans cet exemple, toutes les interfaces du routeur R1 ont été configurées avec un LLA commençant par fe80::1:n et un chiffre unique «n» le plus à droite. Le «1 » représente le routeur R1.
Suivant la même syntaxe que le routeur R1, si la topologie incluait le routeur R2, il aurait ses trois interfaces configurées avec les LLA fe80:: 2:1, fe80::2:2, et fe80:2:3.
Remarque : Le même LLA peut être configuré sur chaque lien tant qu’il est unique sur ce lien. En effet, les LLA ne doivent être uniques que sur leur liaison. Cependant, la pratique courante consiste à créer un LLA différent sur chaque interface du routeur pour faciliter l’identification du routeur et de l’interface spécifique.
¶ 12.4.4 Contrôleur de syntaxe – Configuration statique de GUA et LLA
Attribuez des GUA IPv6 et des LLA aux interfaces spécifiées sur le routeur R1.
Configurez et activez IPv6 sur l’interface Gigabit Ethernet 0/0/0 avec les adresses suivantes:
- Utilisez G0/0/0 comme nom d’interface
- LLA – fe80::1:1
- GUA – 2001:db8:acad:1::1/64
- Activer l’interface
- Quitter le mode de configuration d’interface
R1(config)#interface g0/0/0
R1(config-if)#ipv6 address fe80::1:1 link-local
R1(config-if)#ipv6 address 2001:db8:acad:1::1/64
R1(config-if)#no shutdown

%LINK-3-UPDOWN: Interface GigabitEthernet0/0/0, changed state to up
R1(config-if)#exit
Configurez et activez IPv6 sur l’interface Gigabit Ethernet 0/0/1 avec les adresses suivantes:
- Utilisez g0/0/1 comme nom d’interface
- LLA – fe80::2:1
- GUA – 2001:db8:acad:2::1/64
- Activer l’interface
- Quitter le mode de configuration d’interface
R1(config)#interface g0/0/1
R1(config-if)#ipv6 address fe80::2:1 link-local
R1(config-if)#ipv6 address 2001:db8:acad:2::1/64
R1(config-if)#no shutdown

%LINK-3-UPDOWN: Interface GigabitEthernet0/0/1, changed state to up
R1(config-if)#exit
Configurez et activez IPv6 sur l’interface série 0/1/0 avec les adresses suivantes:
- Utilisez s0/1/0 comme nom d’interface
- GUA – 2001:db8:acad:3::1/64
- LLA – fe80::3:1
- Activer l’interface
- Quitter le mode de configuration d’interface
R1(config)#interface s0/1/0
R1(config-if)#ipv6 address fe80::3:1 link-local
R1(config-if)#ipv6 address 2001:db8:acad:3::1/64
R1(config-if)#no shutdown

%LINK-3-UPDOWN: Interface Serial0/1/0, changed state to up

R1(config-if)#exit
R1(config)#
Vous avez correctement configuré les interfaces du routeur R1 IPv6.
¶ 12.4.5 Packet Tracer – Configuration des paramètres de base du périphérique
L’administratrice réseau est impressionnée par vos performances en tant que technicien responsable du LAN. Elle aimerait maintenant que vous lui démontriez votre capacité à configurer un routeur reliant deux réseaux locaux. Vos tâches incluent la configuration des paramètres de base d’un routeur et d’un commutateur à l’aide de Cisco IOS. Vous vérifierez ensuite vos configurations, ainsi que les configurations sur les périphériques existants en testant la connectivité de bout en bout.
Activité interactive : cet exercice est disponible dans le cours officiel sur netacad.com (connexion requise).
¶ 12.5 Les GUA de l’adressage Dynamique de l’IPV6
¶ 12.5.1 Messages RS et RA
Si vous ne voulez pas configurer statiquement les GUA IPv6, pas besoin de vous inquiéter. La plupart des périphériques obtiennent leurs GUA IPv6 dynamiquement. Cette rubrique explique comment ce processus fonctionne à l’aide des messages de publicité de routeur (RA) et de sollicitation de routeur (RS). Cette rubrique devient plutôt technique, mais lorsque vous comprenez la différence entre les trois méthodes qu’une publicité de routeur peut utiliser, ainsi que la façon dont le processus EUI-64 pour créer un ID d’interface diffère d’un processus généré aléatoirement, vous aurez fait un énorme bond dans votre expertise IPv6!
Pour le GUA, un périphérique obtient l’adresse dynamiquement via des messages ICMPv6 (Internet Control Message Protocol version 6). Les routeurs IPv6 envoient des messages d’annonce de routeur ICMPv6 toutes les 200 secondes à tous les périphériques IPv6 du réseau. Un message d’annonce de routeur est également envoyé en réponse à un hôte qui envoie un message de sollicitation de routeur ICMPv6, qui est une demande de message RA. Les deux messages sont affichés sur la figure.
Messages RS et RA ICMPv6
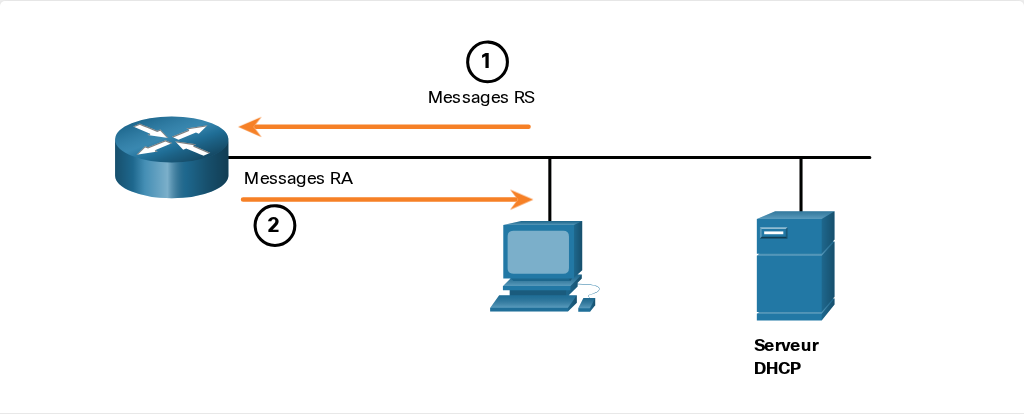
- Les messages RS sont envoyés à tous les routeurs IPv6 par des hôtes demandant des informations d’adressage.
- Les messages RA sont envoyés à tous les nœuds IPv6. Si la méthode 1 (SLAAC uniquement) est utilisée, l’RA inclut le préfixe réseau, la longueur du préfixe et les informations de passerelle par défaut.
Les messages RA sont sur les interfaces Ethernet du routeur IPv6. Le routeur doit être activé pour le routage IPv6, ce qui n’est pas activé par défaut. Pour sélectionner l’IPv6 sur un routeur, la commande de configuration globale ipv6 unicast-routing doit être utilisée.
Le message d’annonce de routeur ICMPv6 indique à un périphérique comment obtenir une adresse de diffusion globale IPv6. La décision finale revient au système d’exploitation de l’appareil. Le message d’annonce de routeur contient les éléments suivants:
- Le préfixe de réseau et la longueur de préfixe – qui indiquent au périphérique le réseau auquel il appartient.
- l’adresse de la passerelle par défaut – qui est une adresse link-local et l’adresse IPv6 source du message d’annonce de routeur.
- les adresses DNS et le nom de domaine – Ils sont des adresses des serveurs DNS et un nom de domaine.
Il existe trois méthodes pour les messages RA:
- Method 1: SLAAC – «J’ai tout ce dont vous avez besoin, y compris le préfixe, la longueur du préfixe et l’adresse de passerelle par défaut.»
- Method 2: SLAAC avec un serveur DHCPv6 sans état – “Voici mes coordonnées, mais vous avez besoin d’informations complémentaires telles que les adresses DNS d’un serveur DHCPv6.”
- Method 3: Stateful DHCPv6 (pas de SLAAC) – «Je peux vous donner votre adresse de passerelle par défaut. Vous devez demander à un serveur DHCPv6 avec état pour toutes vos autres informations.»
¶ 12.5.2 Méthode 1: SLAAC
SLAAC est une méthode qui permet à un appareil de créer sa propre GUA sans les services de DHCPv6. Lorsque la SLAAC est utilisée, les périphériques se basent sur les messages d’annonce de routeur ICMPv6 du routeur local pour obtenir les informations nécessaires.
Par défaut, le message d’annonce de routeur suggère au périphérique récepteur d’utiliser les informations qu’il contient pour créer sa propre adresse de diffusion globale IPv6 et à d’autres fins. Les services d’un serveur DHCPv6 ne sont pas nécessaires.
La SLAAC étant sans état, aucun serveur central (par exemple un serveur DHCPv6 avec état) n’assure l’attribution des adresses de diffusion globale et la tenue à jour d’une liste des périphériques et de leurs adresses. Avec la SLAAC, le périphérique client utilise les informations du message d’annonce de routeur pour créer sa propre adresse de diffusion globale. Comme le montre la figure 2, les deux parties de l’adresse sont créées comme suit:
- Préfixe – Ceci est annoncé dans le message RA.
- l’ID d’interface – il utilise la méthode EUI-64 ou est obtenu par la génération d’un nombre à 64 bits aléatoire, selon le système d’exploitation de l’appareil.
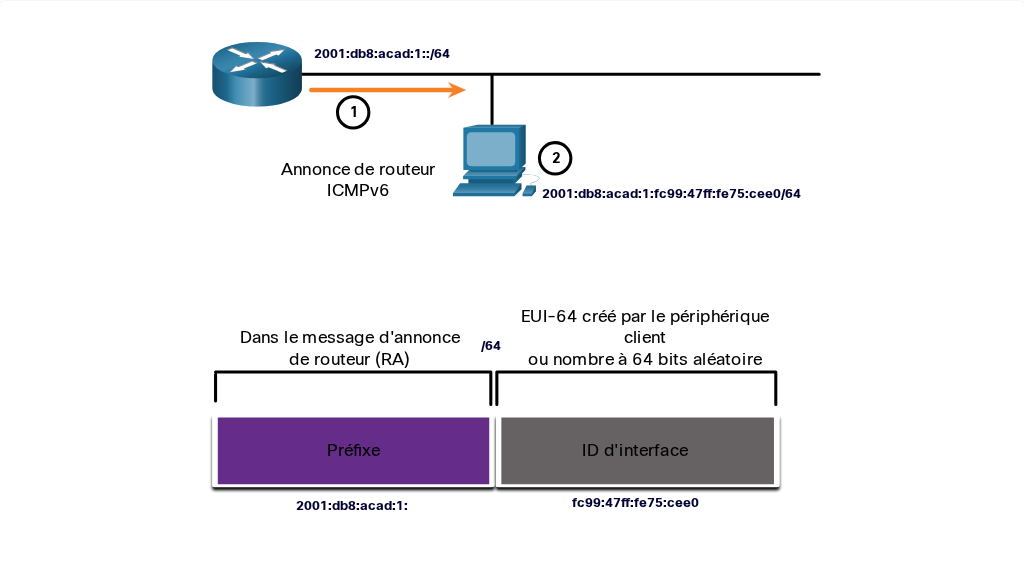
- Le routeur envoie un message RA avec le préfixe du lien local.
- Le PC utilise SLAAC pour obtenir un préfixe à partir du message RA et crée son propre ID d’interface.
¶ 12.5.3 Méthode 2: SLAAC et DHCPv6 sans état
L’interface du routeur peut être configurée pour envoyer une annonce de routeur à l’aide des méthodes SLAAC et DHCPv6 sans état, ou uniquement de la méthode DHCPv6.
Comme le montre la figure, avec cette méthode, le message RA suggère que les appareils utilisent ce qui suit:
- SLAAC pour créer sa propre GUA IPv6
- l’adresse link-local du routeur, l’adresse IPv6 source du message d’annonce de routeur comme adresse de la passerelle par défaut.
- un serveur DHCPv6 sans état pour obtenir d’autres informations telles que l’adresse d’un serveur DNS et un nom de domaine.
Note : Un serveur DHCPv6 sans état distribue les adresses des serveurs DNS et les noms de domaine. Il n’alloue pas les GUA.
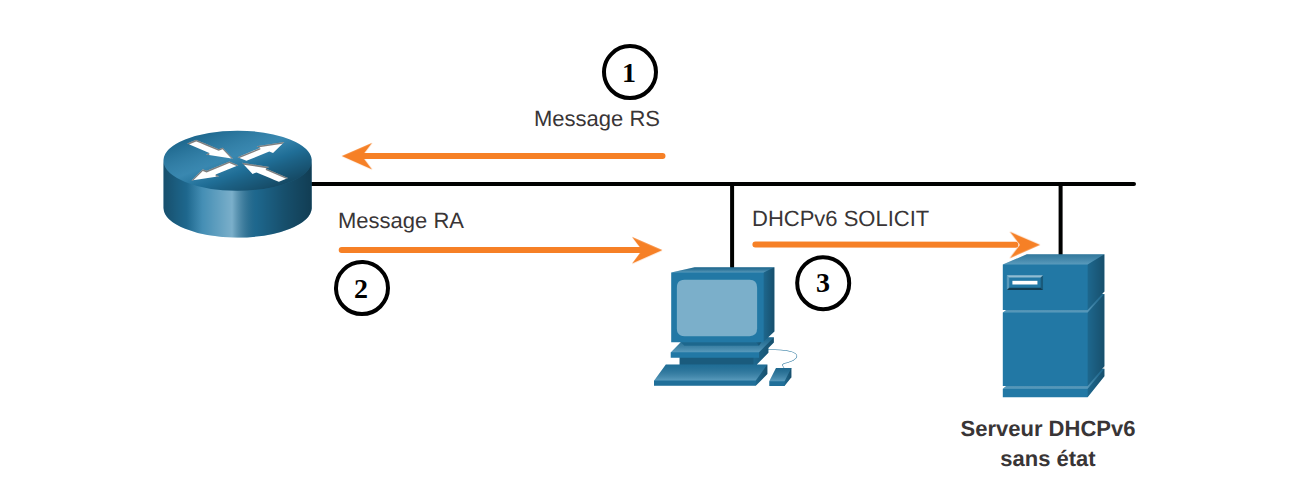
- Le PC envoie un RS à tous les routeurs IPv6, «J’ai besoin d’informations d’adressage».
- Le routeur envoie un message RA à tous les nœuds IPv6 avec la méthode 2 (SLAAC et DHCPv6) spécifiée. Voici votre préfixe, une longueur de préfixe et des informations sur la passerelle par défaut. Mais vous aurez besoin d’obtenir des informations DNS à partir d’un serveur DHCPv6.»
- Le PC envoie un message de sollicitation DHCPv6 à tous les serveurs DHCPv6. J’ai utilisé SLAAC pour créer mon adresse IPv6 et obtenir mon adresse de passerelle par défaut, mais j’ai besoin d’autres informations d’un serveur DHCPv6 sans état.
¶ 12.5.4 Méthode 3: DHCPv6 avec état
Une interface de routeur peut être configurée pour envoyer une RA en utilisant uniquement DHCPv6 avec état.
DHCPv6 avec état est similaire à DHCP pour IPv4. Un périphérique peut recevoir automatiquement ses informations d’adressage, y compris une adresse de diffusion globale, la longueur du préfixe et les adresses des serveurs DNS à l’aide des services d’un serveur DHCPv6 avec état.
Comme le montre la figure, avec cette méthode, le message RA suggère que les appareils utilisent ce qui suit:
- l’adresse link-local du routeur, l’adresse IPv6 source du message d’annonce de routeur comme adresse de la passerelle par défaut.
- un serveur DHCPv6 avec état pour obtenir une adresse de diffusion globale, l’adresse d’un serveur DNS, un nom de domaine et toutes les autres informations.
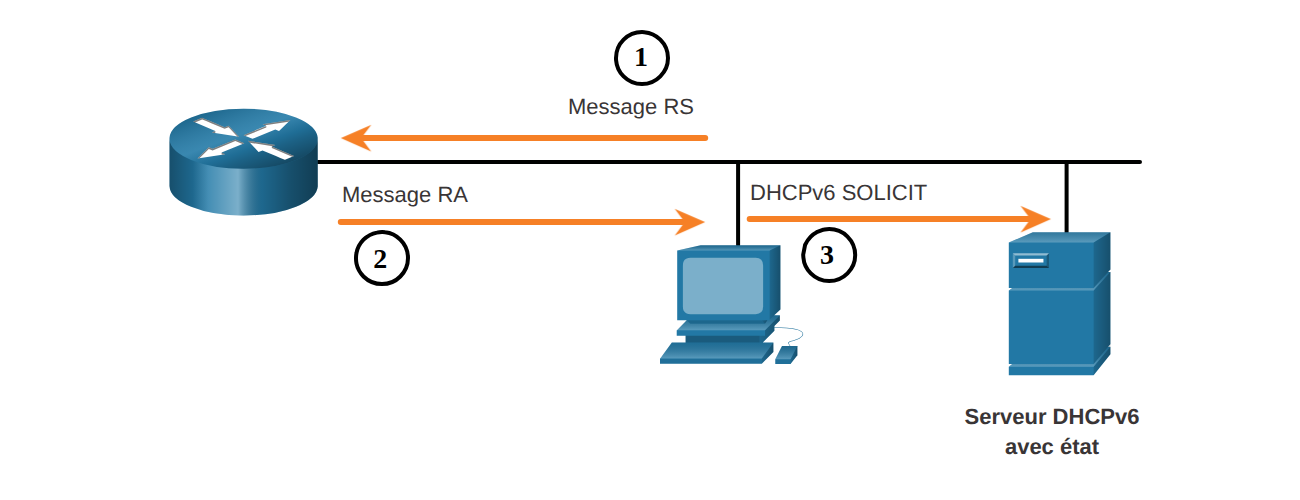
- Le PC envoie un RS à tous les routeurs IPv6, «J’ai besoin d’informations d’adressage».
- Le routeur envoie un message RA à tous les nœuds IPv6 avec la méthode 3 (DHCPv6 Stateful) spécifiée « Je suis votre passerelle par défaut, mais vous devez demander à un serveur DHCPv6 avec état pour votre adresse IPv6 et d’autres informations d’adressage ».
- Le PC envoie un message de sollicitation DHCPv6 à tous les serveurs DHCPv6, j’ai reçu mon adresse de passerelle par défaut du message RA, mais j’ai besoin d’une adresse IPv6 et de toutes les autres informations d’adressage d’un serveur DHCPv6 avec état.
Un serveur DHCPv6 avec état attribue les adresses IPv6 aux périphériques et tient à jour une liste de ces attributions. DHCP pour IPv4 est une méthode avec état.
Remarque: L’adresse de la passerelle par défaut peut uniquement être obtenue de manière dynamique à partir du message d’annonce de routeur. Le serveur DHCPv6 avec ou sans état ne fournit pas l’adresse de la passerelle par défaut.
¶ 12.5.5 Méthode EUI-64 et génération aléatoire
Lorsque le message d’annonce de routeur est la SLAAC seule ou la SLAAC avec DHCPv6 sans état, le client doit générer lui-même son ID d’interface. Le client connaît la partie préfixe de l’adresse grâce au message d’annonce, mais il doit créer son ID d’interface. L’ID de L’interface peut utiliser la méthode EUI-64 ou un nombre à 64 bits généré aléatoirement, comme le montre la figure.
Création dynamique d’un ID d’interface
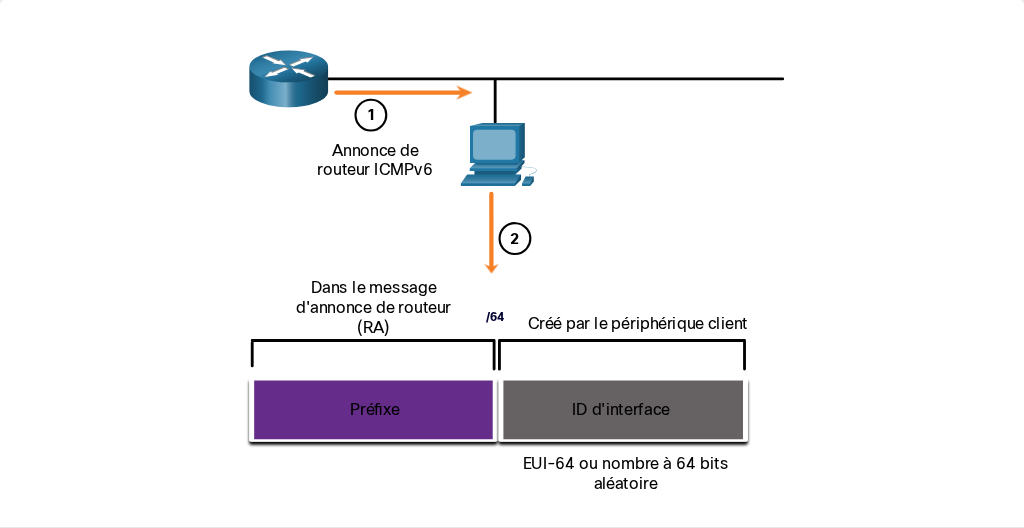
- Le routeur envoie un message RA
- Le PC utilise le préfixe dans le message RA et utilise EUI-64 ou un nombre 64 bits aléatoire pour générer un ID d’interface
¶ 12.5.6 Méthode EUI-64
L’IEEE a défini l’identifiant unique étendu (EUI), ou format EUI-64 modifié. Ce processus utilise l’adresse MAC Ethernet à 48 bits d’un client et insère 16 autres bits au milieu de cette adresse MAC pour créer un ID d’interface de 64 bits.
Les adresses MAC Ethernet sont généralement représentées au format hexadécimal et sont constituées de deux parties:
- l’identifiant unique d’entité (OUI) – Un code de fournisseur de 24 bits (6 caractères hexadécimaux) attribué par l’IEEE.
- l’ID de périphérique – Une valeur unique de 24 bits (6 caractères hexadécimaux) contenue dans un OUI standard.
Un ID d’interface EUI-64 est représenté au format binaire et comprend trois parties:
- le code OUI sur 24 bits, provenant de l’adresse MAC du client, mais dont le septième bit (universellement/localement, U/L) est inversé. Cela signifie que si le septième bit est un 0, il devient un 1, et vice versa.
- La valeur de 16 bits FFFE intégrée (au format hexadécimal).
- ID de périphérique de 24 bits de l’adresse MAC du client.
Le processus EUI-64 est présenté à la figure, avec l’adresse MAC GigabitEthernet FC99:4775:CEE0 de R1.
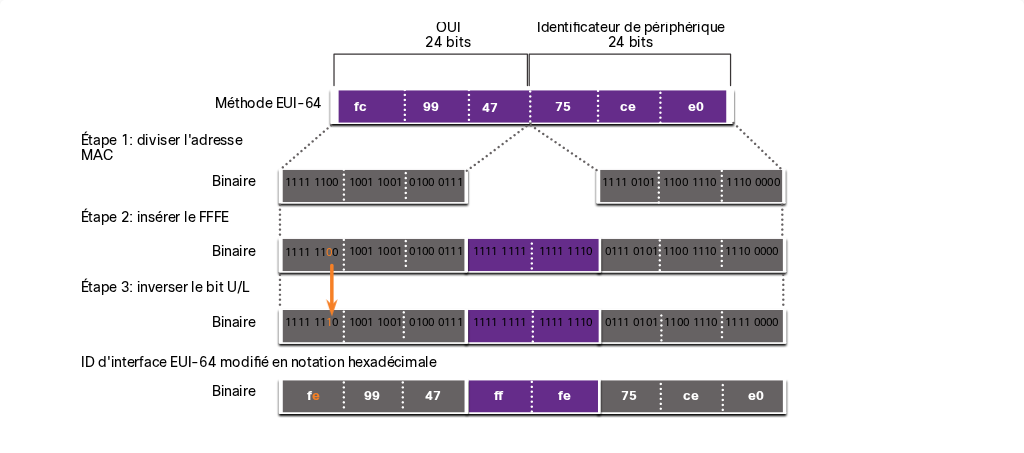
Étape 1: Coupez l’adresse MAC au niveau de la séparation entre l’OUI et l’ID de périphérique.
Étape 2: Insérez la valeur hexadécimale FFFE, à savoir 1111 1111 1111 1110 en binaire.
Étape 3: Convertissez les 2 premières valeurs hexadécimales de l’OUI en binaire et inversez le bit U/L (bit 7). Dans cet exemple, le 0 du bit 7 devient un 1.
Il en résulte un ID d’interface généré à l’aide de la méthode EUI-64, FE99:47FF:FE75:CEE0.
Remarque: L’utilisation du bit U/L et les raisons de son inversion sont expliquées dans le RFC 5342.
L’exemple de sortie de la commande ipconfig montre la GUA IPv6 créée dynamiquement à l’aide de SLAAC et du processus EUI-64. Il est simple de savoir si une adresse a été créée via la méthode EUI-64 il suffit d’analyser la valeur fffe située dans l’ID d’interface.
L’avantage de la méthode EUI-64 est que l’adresse MAC Ethernet peut être utilisée pour déterminer l’ID d’interface. Elle permet également aux administrateurs réseau de suivre facilement une adresse IPv6 jusqu’à un périphérique final en utilisant une adresse MAC unique. Cependant, cela a causé des problèmes de confidentialité parmi de nombreux utilisateurs qui craignaient que leurs paquets puissent être retracés jusqu’à l’ordinateur physique réel. Pour éviter ce problème, un ID d’interface généré aléatoirement peut également être utilisé.
ID d’interface généré par la méthode EUI-64
C:\> ipconfig
Windows IP Configuration
Ethernet adapter Local Area Connection:
   Connection-specific DNS Suffix  . :
   IPv6 Address. . . . . . . . . . . : 2001:db8:acad:1:fc99:47ff:fe75:cee0
   Link-local IPv6 Address . . . . . : fe80::fc99:47ff:fe75:cee0
   Default Gateway . . . . . . . . . : fe80::1
C:\>
¶ 12.5.7 ID d’interface générés aléatoirement
Selon le système d’exploitation, un périphérique peut utiliser un ID d’interface généré aléatoirement plutôt que l’adresse MAC et le processus EUI-64. À partir de la version Windows Vista, Windows utilise un ID d’interface généré aléatoirement au lieu d’un ID créé avec le processus EUI-64. Windows XP et les systèmes d’exploitation précédents utilisaient la méthode EUI-64.
Une fois l’ID d’interface créé via la méthode EUI-64 ou aléatoirement, il peut être combiné avec un préfixe IPv6 dans le message d’annonce de routeur pour créer une adresse de diffusion globale, comme le montre la figure.
ID d’interface généré par le nombre à 64 bits aléatoire
C:\> ipconfig
Windows IP Configuration
Ethernet adapter Local Area Connection:
   Connection-specific DNS Suffix  . :
   IPv6 Address. . . . . . . . . . . : 2001:db8:acad:1:50a5:8a35:a5bb:66e1
   Link-local IPv6 Address . . . . . : fe80::50a5:8a35:a5bb:66e1
   Default Gateway . . . . . . . . . : fe80::1
C:\>
Remarque: Pour s’assurer que les adresses de monodiffusion IPv6 sont uniques, le client peut utiliser le processus de détection d’adresse dupliquée (DAD). Le principe est similaire à une requête ARP pour sa propre adresse. En l’absence de réponse, l’adresse est unique.
¶ 12.6 Les LLA de l’adressage dynamique de l’IPV6
¶ 12.6.1 LLA dynamiques
Tous les périphériques IPv6 doivent avoir un LLA IPv6. Comme les GUA IPv6, vous pouvez également créer des LLA dynamiquement. Quelle que soit la façon dont vous créez vos LLA (et vos GUA), il est important de vérifier toute la configuration des adresses IPv6. Cette rubrique explique les LLA générés dynamiquement et la vérification de la configuration IPv6.
La figure montre que l’adresse link-local est créée dynamiquement à partir du préfixe FE80::/10 et de l’ID d’interface à l’aide de la méthode EUI-64 ou d’un nombre à 64 bits généré aléatoirement.
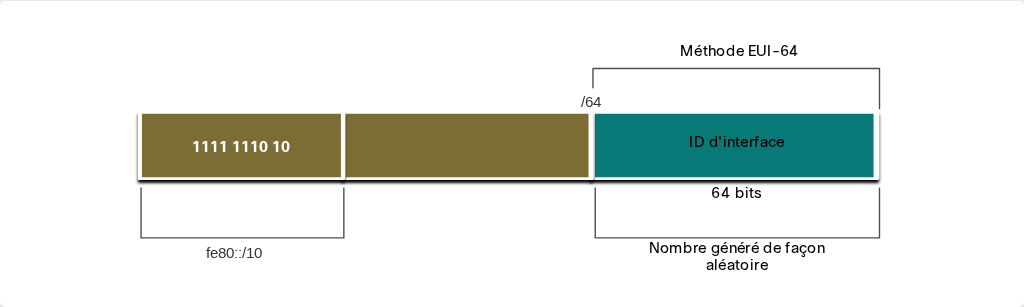
¶ 12.6.2 LLA dynamiques sous Windows
Les systèmes d’exploitation, tels que Windows, utilisent généralement la même méthode à la fois pour un GUA créé par SLAAC et un ALL attribué dynamiquement. Consultez les zones mises en surbrillance dans les exemples suivants qui ont été montrés précédemment.
ID d’interface généré par la méthode EUI-64
C:\> ipconfig
Windows IP Configuration
Ethernet adapter Local Area Connection:
Connection-specific DNS Suffix . :
IPv6 Address. . . . . . . . . . . : 2001:db8:acad:1:fc99:47ff:fe75:cee0
Link-local IPv6 Address . . . . . : fe80::fc99:47ff:fe75:cee0
Default Gateway . . . . . . . . . : fe80::1
C:\>
ID d’interface généré par le nombre à 64 bits aléatoire
C:\> ipconfig
Windows IP Configuration
Ethernet adapter Local Area Connection:
   Connection-specific DNS Suffix  . :
   IPv6 Address. . . . . . . . . . . : 2001:db8:acad:1:50a5:8a35:a5bb:66e1
   Link-local IPv6 Address . . . . . : fe80::50a5:8a35:a5bb:66e1
   Default Gateway . . . . . . . . . : fe80::1
C:\>
¶ 12.6.3 LLA dynamiques sur les routeurs Cisco
Les routeurs Cisco créent automatiquement une adresse link-local IPv6 dès qu’une adresse de diffusion globale est attribuée à l’interface. Par défaut, les routeurs Cisco IOS utilisent la méthode EUI-64 pour générer l’ID d’interface de toutes les adresses link-local sur des interfaces IPv6. Pour les interfaces série, le routeur utilise l’adresse MAC d’une interface Ethernet. Souvenez-vous qu’une adresse link-local doit être unique seulement sur sa liaison ou son réseau. Toutefois, un inconvénient de l’utilisation de l’adresse locale-lien attribuée dynamiquement est son long ID d’interface: il est en effet difficile d’identifier et de mémoriser les adresses attribuées. L’exemple indique l’adresse MAC sur l’interface Gigabit Ethernet 0/0 de R1. Cette adresse est utilisée pour créer dynamiquement le LLA sur la même interface, ainsi que pour l’interface Série 0/1/0.
Pour simplifier l’identification et la mémorisation de ces adresses sur les routeurs, il est courant de configurer les adresses link-local IPv6 de manière statique sur les routeurs.
IPv6 LLA utilisant EUI-64 sur le routeur R1
R1# show interface gigabitEthernet 0/0/0
GigabitEthernet0/0/0 is up, line protocol is up
  Hardware is ISR4221-2x1GE, address is 7079.b392.3640 (bia 7079.b392.3640)
(Output omitted)
R1# show ipv6 interface brief
GigabitEthernet0/0/0   [up/up]
    FE80::7279:B3FF:FE92:3640
    2001:DB8:ACAD:1::1
GigabitEthernet0/0/1   [up/up]
    FE80::7279:B3FF:FE92:3641
    2001:DB8:ACAD:2::1
Serial0/1/0            [up/up]
    FE80::7279:B3FF:FE92:3640
    2001:DB8:ACAD:3::1
Serial0/1/1            [down/down]
    unassigned
R1#
¶ 12.6.4 Vérifier la configuration des adresses IPv6
La figure montre une topologie.
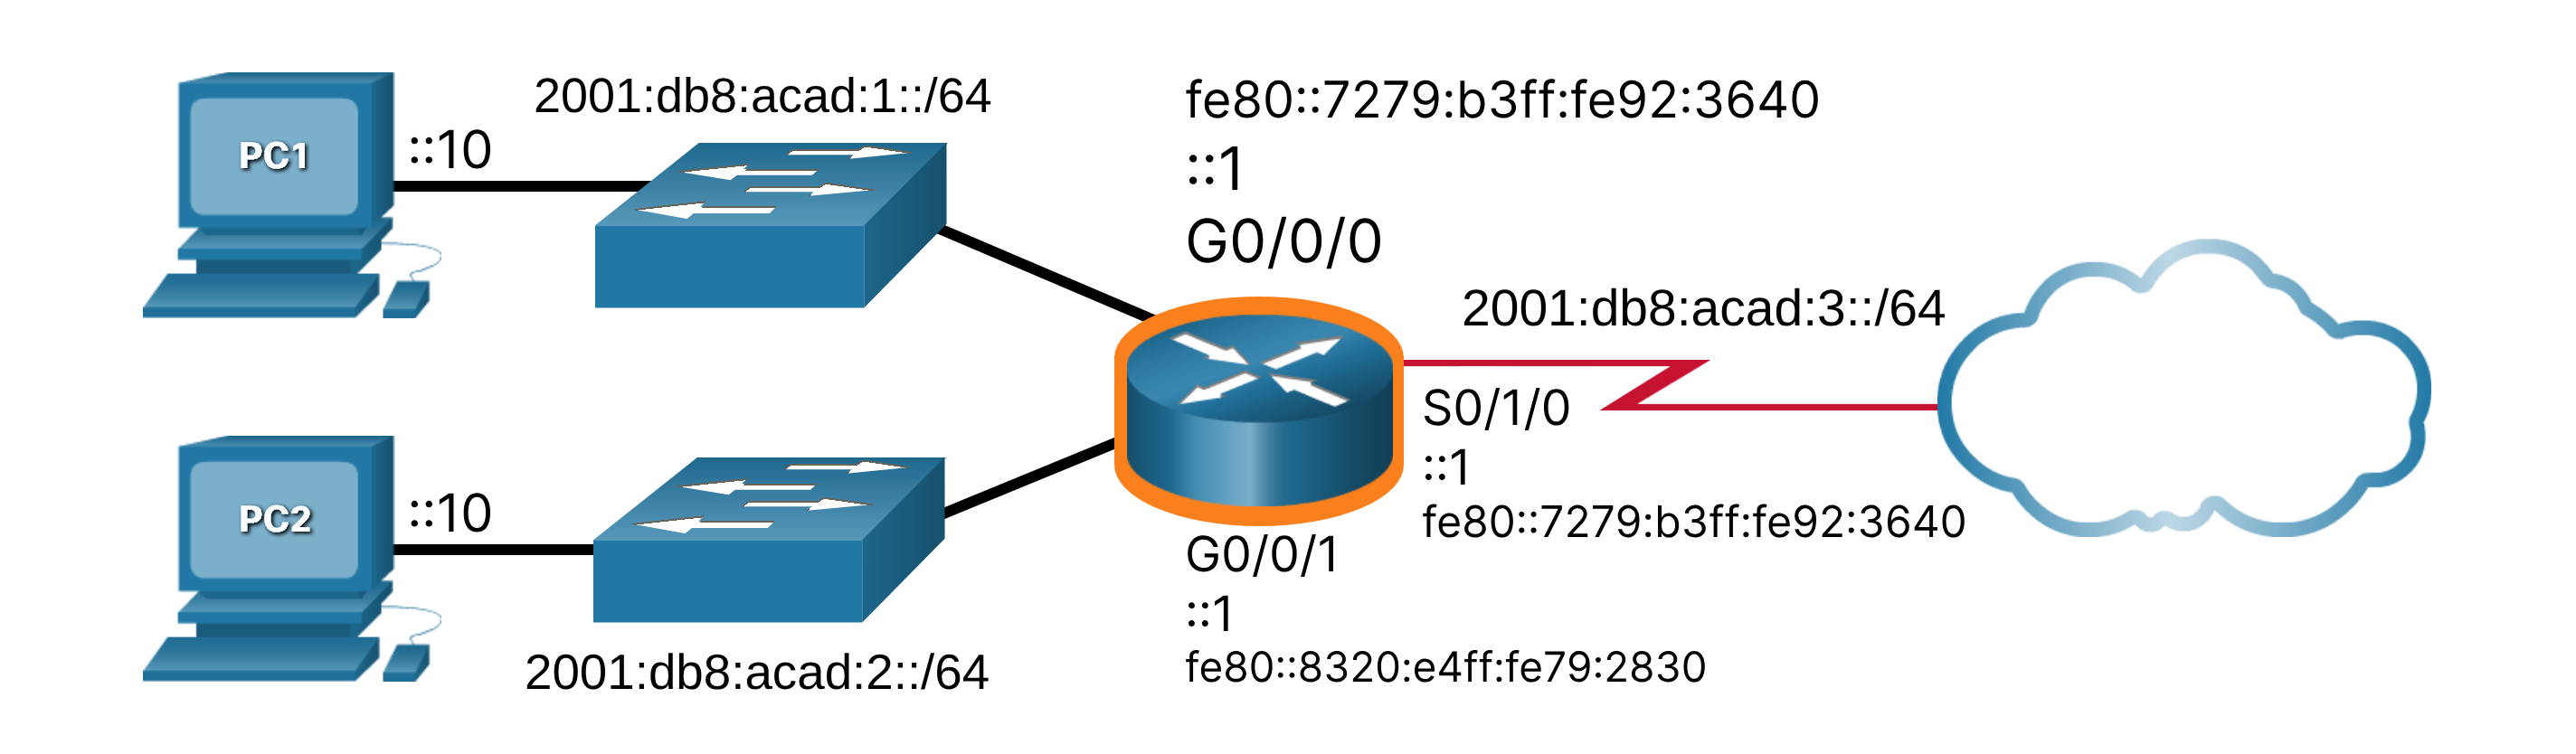
show ipv6 interface brief
La commande show ipv6 interface brief affiche l’adresse MAC des interfaces Ethernet. Le processus EUI-64 utilise cette adresse MAC pour générer l’ID d’interface de l’adresse link-local. En outre, la commande show ipv6 interface brief affiche des résultats abrégés pour chacune des interfaces. Les termes [up/up] sur la même ligne que l’interface indiquent l’état de l’interface de couche 1/couche 2.
Notez que chaque interface possède deux adresses IPv6. La deuxième adresse de chaque interface est la GUA configurée. La première adresse, celle qui commence par FE80, est l’adresse de monodiffusion link-local de l’interface.
Notez également que l’adresse link-local de l’interface série 0/0/0 du routeur R1 est identique à celle de l’interface GigabitEthernet 0/0. Les interfaces série n’ont pas d’adresse MAC Ethernet. Cisco IOS utilise donc l’adresse MAC de la première interface Ethernet disponible.
La commande show ipv6 interface sur R1
R1# show ipv6 interface brief
GigabitEthernet0/0/0   [up/up]
    FE80::7279:b3ff:fe92:3640
    2001:DB8:ACAD:1::1
GigabitEthernet0/0/1   [up/up]
    FE80::8320:e4ff:fe79:2830
    2001:DB8:ACAD:2::1
Serial0/1/0            [up/up]
    FE80::7279:b3ff:fe92:3640
    2001:DB8:ACAD:3::1
Serial0/1/1            [down/down]
    unassigned
R1#
¶ 12.6.5 Contrôleur de syntaxe – Vérification de la configuration d’adresse IP
Utilisez les commandes show pour vérifier la configuration d’adresse IPv6 sur les interfaces du routeur R1.
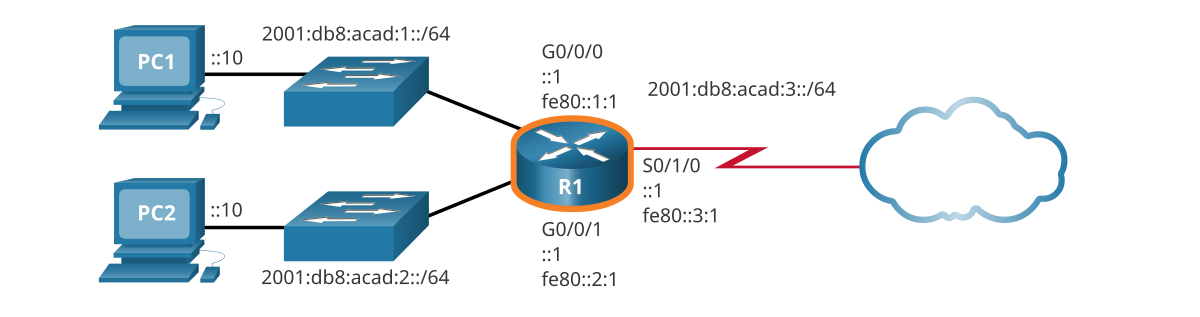
Entrez la commande show pour afficher le résumé de l’état de l’interface IPv6.
R1#show ipv6 interface brief
GigabitEthernet0/0/0   [up/up]

    FE80::1:1
    2001:DB8:ACAD:1::1
GigabitEthernet0/0/1   [up/up]
    FE80::2:1
    2001:DB8:ACAD:2::1
Serial0/1/0            [up/up]
    FE80::3:1
    2001:DB8:ACAD:3::1
Serial0/1/1            [down/down]
    unassigned
GigabitEthernet0       [administratively down/down]
    unassigned
Vérifiez la connectivité de R1 à PC2 à 2001:db8:acad:1 : :10.
R1#show ipv6 route
IPv6 Routing Table - default - 7 entries
Codes: C - Connected, L - Local, S - Static, U - Per-user Static route
       B - BGP, HA - Home Agent, MR - Mobile Router, R - RIP
       H - NHRP, I1 - ISIS L1, I2 - ISIS L2, IA - ISIS interarea
       IS - ISIS summary, D - EIGRP, EX - EIGRP external, NM - NEMO
       ND - ND Default, NDp - ND Prefix, DCE - Destination, NDr - Redirect
       O - OSPF Intra, OI - OSPF Inter, OE1 - OSPF ext 1, OE2 - OSPF ext 2
       ON1 - OSPF NSSA ext 1, ON2 - OSPF NSSA ext 2, la - LISP alt
       lr - LISP site-registrations, ld - LISP dyn-eid, a - Application
C   2001:DB8:ACAD:1::/64 [0/0]
     via GigabitEthernet0/0, directly connected
L   2001:DB8:ACAD:1::1/128 [0/0]
     via GigabitEthernet0/0, receive
C   2001:DB8:ACAD:2::/64 [0/0]
     via GigabitEthernet0/1, directly connected
L   2001:DB8:ACAD:2::1/128 [0/0]
     via GigabitEthernet0/1, receive
C   2001:DB8:ACAD:3::/64 [0/0]
     via Serial0/0/1, directly connected
L   2001:DB8:ACAD:3::1/128 [0/0]
     via Serial0/0/1, receive
L   FF00::/8 [0/0]
     via Null0, receive

R1#ping 2001:db8:acad:1::10
Type escape sequence to abort.

Sending 5, 100-byte ICMP Echos to 2001:DB8:ACAD:1::10, timeout is 2 seconds:
!!!!!
Success rate is 100 percent (5/5), round-trip min/avg/max = 1/1/1 ms
Vous avez correctement vérifié la configuration de l’adresse IPv6 .
¶ 12.6.6 Packet Tracer – Configuration de l’adressage IPv6
Dans cet exercice, vous allez vous entraîner à configurer des adresses IPv6 sur un routeur, des serveurs et des clients. Vous vous exercerez également à vérifier l’adressage IPv6.
¶ 12.7 Adresses de multidiffusion IPv6
¶ 12.7.1 Adresses de multidiffusion IPv6 attribuées
Plus tôt dans ce module, vous avez appris qu’il existe trois grandes catégories d’adresses IPv6: monodiffusion, anycast et multidiffusion. Cette rubrique explique plus en détail les adresses de multidiffusion.
Les adresses de multidiffusion IPv6 sont semblables aux adresses de multidiffusion IPv4. Rappelez-vous qu’une adresse de multidiffusion est utilisée pour envoyer un même paquet à un ou plusieurs destinataires (groupe de multidiffusion). Les adresses de multidiffusion IPv6 ont le préfixe FF00::/8
Remarque: les adresses de multidiffusion ne peuvent être que des adresses de destination et non des adresses source.
Il existe deux types d’adresses de multidiffusion IPv6:
- Les adresses de multidiffusion attribuées
- Les adresses de multidiffusion de nœud sollicité
¶ 12.7.2 Les adresses de multidiffusion attribuées
Des adresses de multidiffusion IPv6 connues sont attribuées. Les adresses de multidiffusion attribuées sont des adresses de multidiffusion réservées à des groupes ou périphériques prédéfinis. Une adresse de multidiffusion attribuée est une adresse unique utilisée pour joindre un groupe de périphériques exécutant un service ou un protocole commun. Les adresses de multidiffusion attribuées sont utilisées avec des protocoles spécifiques, tels que DHCPv6.
Deux groupes de multidiffusion IPv6 attribuée courants:
- ff02::1 groupe de multidiffusion à tous les nœuds – il s’agit d’un groupe de multidiffusion que tous les périphériques IPv6 peuvent rejoindre. Un paquet envoyé à ce groupe est reçu et traité par toutes les interfaces IPv6 situées sur la liaison ou le réseau. Cette opération a le même effet qu’une adresse de diffusion IPv4. La figure illustre un exemple de communication via l’adresse de multidiffusion à tous les nœuds. Un routeur IPv6 envoie des messages d’annonce de routeur ICMPv6 au groupe de multidiffusion à tous les nœuds.
- ff02::2 groupe de multidiffusion à tous les routeurs de la commande de configuration globale – Il s’agit d’un groupe de multidiffusion que tous les routeurs IPv6 rejoignent. Un routeur devient membre de ce groupe lorsqu’il est activé en tant que routeur IPv6 avec l’adresse ipv6 unicast-routing . Un paquet envoyé à ce groupe est reçu et traité par tous les routeurs IPv6 situés sur la liaison ou le réseau.
Groupe de multidiffusion vers tous les nœuds: Message RA
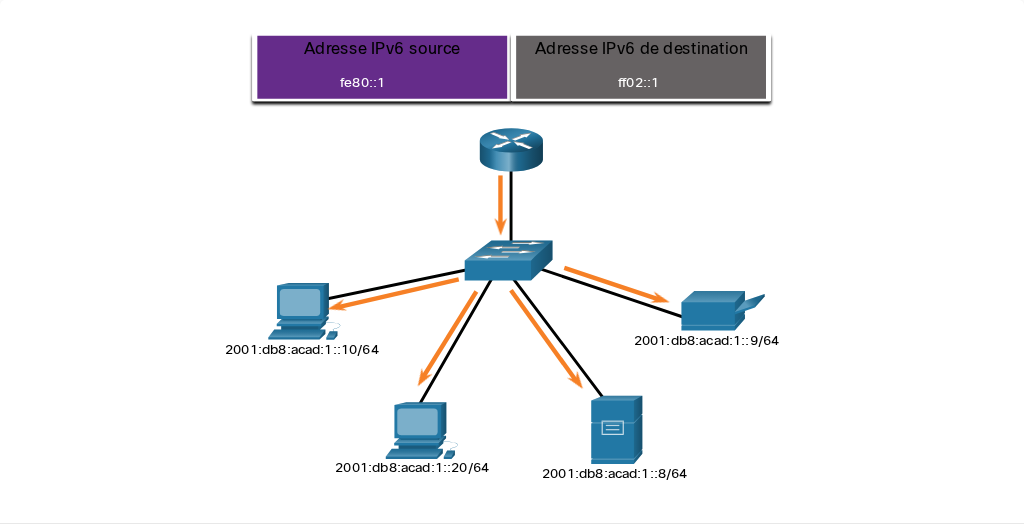
Les périphériques IPv6 envoient des messages de sollicitation du routeur ICMPv6 (RS) à l’adresse de multidiffusion à tous les routeurs. Le message RS demande un message d’annonce au routeur IPv6 (RA) pour faciliter la configuration de l’adresse du périphérique. Le routeur IPv6 répond avec un message RA, comme indiqué.
¶ 12.7.3 Adresses de multidiffusion IPv6 de nœud sollicité
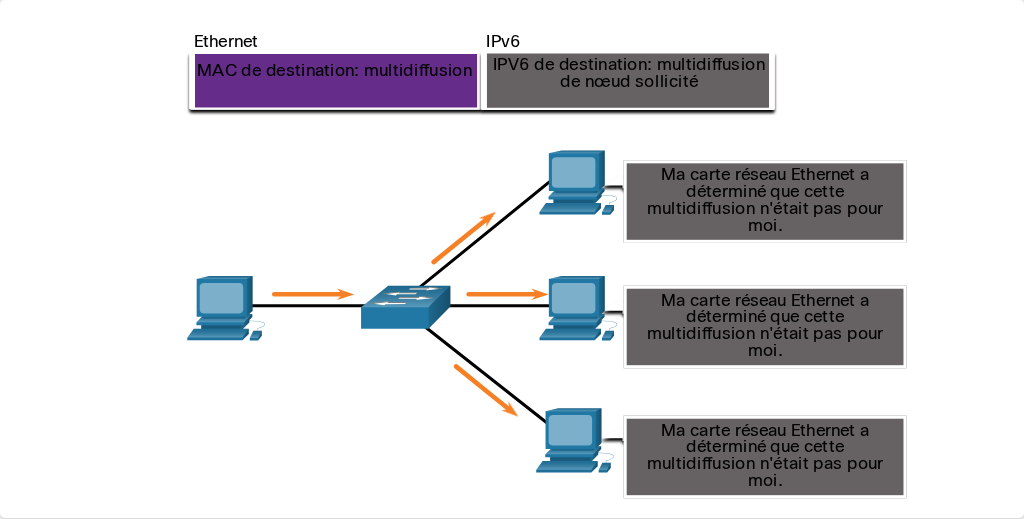
Une adresse de multidiffusion de nœud sollicité est comparable à une adresse de multidiffusion à tous les nœuds. Elle offre l’avantage d’être mappée à une adresse de multidiffusion Ethernet spéciale. Cela permet à la carte réseau Ethernet de filtrer la trame en examinant l’adresse MAC de destination sans l’envoyer au processus IPv6 pour voir si le périphérique est la cible prévue du paquet IPV6.
¶ 12.7.4 Travaux pratiques – Identification des adresses IPv6
Au cours de ces travaux pratiques, vous aborderez les points suivants:
- Partie 1: Identifier les différents types d’adresses IPv6
- Partie 2: Examiner une adresse et une interface réseau IPv6 hôte
- Partie 3: S’entraîner à abréger les adresses IPv6
¶ 12.8 Segmenter un réseau IPv6 en sous-réseau
¶ 12.8.1 Segmenter le réseau en sous-réseaux à l’aide d’ID de sous-réseau
La présentation à ce module mentionne le sous-réseau d’un réseau IPv6. Il a également dit que vous pourriez découvrir que c’est un peu plus facile que de sous-réseau d’un réseau IPv4. Vous êtes sur le point de le découvrir!
Rappelons qu’avec IPv4, nous devons emprunter des bits de la partie hôte pour créer des sous-réseaux. C’est parce que le sous-réseau était une réflexion postérieure avec IPv4. Cependant, IPv6 a été conçu avec le sous-réseau à l’esprit. Un champ d’ID de sous-réseau distinct dans la GUA IPv6 est utilisé pour créer des sous-réseaux. Comme le montre la figure, le champ ID de sous-réseau est la zone située entre le préfixe de routage global et l’ID d’interface.
GUA avec un ID de sous-réseau 16 bits
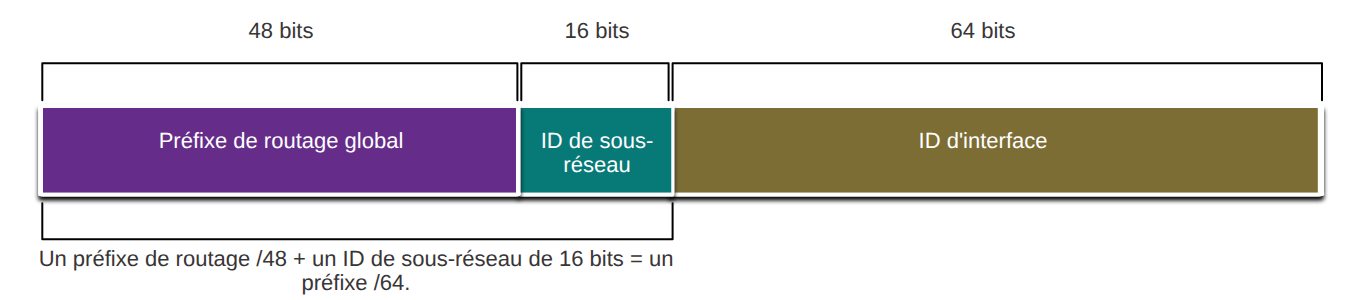
L’avantage d’une adresse 128 bits est qu’elle peut prendre en charge plus de sous-réseaux et d’hôtes par sous-réseau, pour chaque réseau. La conservation des adresses n’est pas un problème. Par exemple, si le préfixe de routage global est /48, et en utilisant un 64 bits standard pour l’ID d’interface, cela créera un ID de sous-réseau 16 bits:
- ID de sous-réseau 16 bits – Crée jusqu’à 65536 sous-réseaux.
- LID de l’interface 64-bit – prendre en charge jusqu’à 18 quintillions d’adresses IPv6 d’hôte par sous-réseau (i.e., 18,000,000,000,000,000,000).
Remarque : La segmentation en sous-réseaux dans l’ID d’interface à 64 bits (ou partie hôte) est également possible, mais rarement nécessaire.
La mise en œuvre des sous-réseaux IPv6 est également plus simple que celle des sous-réseaux IPV4, puisqu’aucune conversion en binaire n’est requise. Pour déterminer le sous-réseau disponible suivant, il suffit de compter en hexadécimal.
¶ 12.8.2 Exemple de sous-réseau IPv6
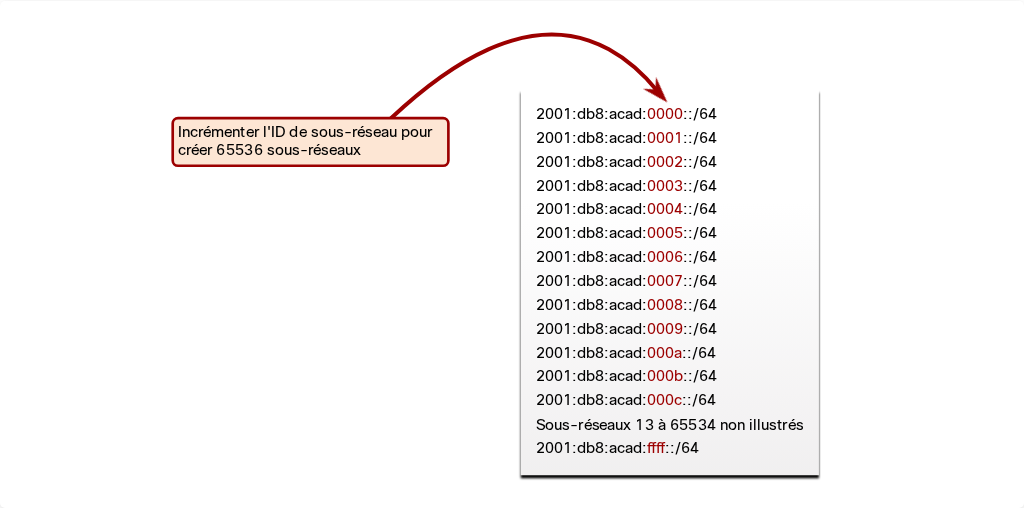
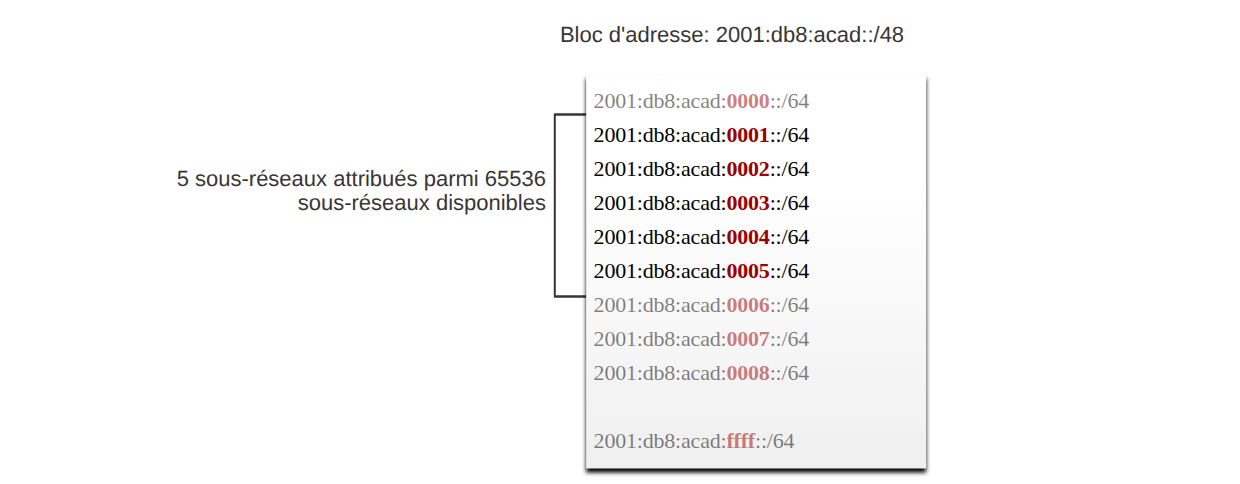
Par exemple, supposons que le préfixe de routage global 2001:0DB8:ACAD::/48 avec un ID de sous-réseau de 16 bits a été attribué à une entreprise. Elle peut alors créer des sous-réseaux /64, comme le montre la figure. Notez que le préfixe global de routage est identique pour tous les sous-réseaux. Seul l’ hextet (segment de 16 bits) représentant l’ID de sous-réseau est incrémenté en hexadécimal pour chaque sous-réseau.
Segmentation du réseau en sous-réseaux à l’aide de l’ID de sous-réseau
¶ 12.8.3 Attribution de sous-réseaux IPv6
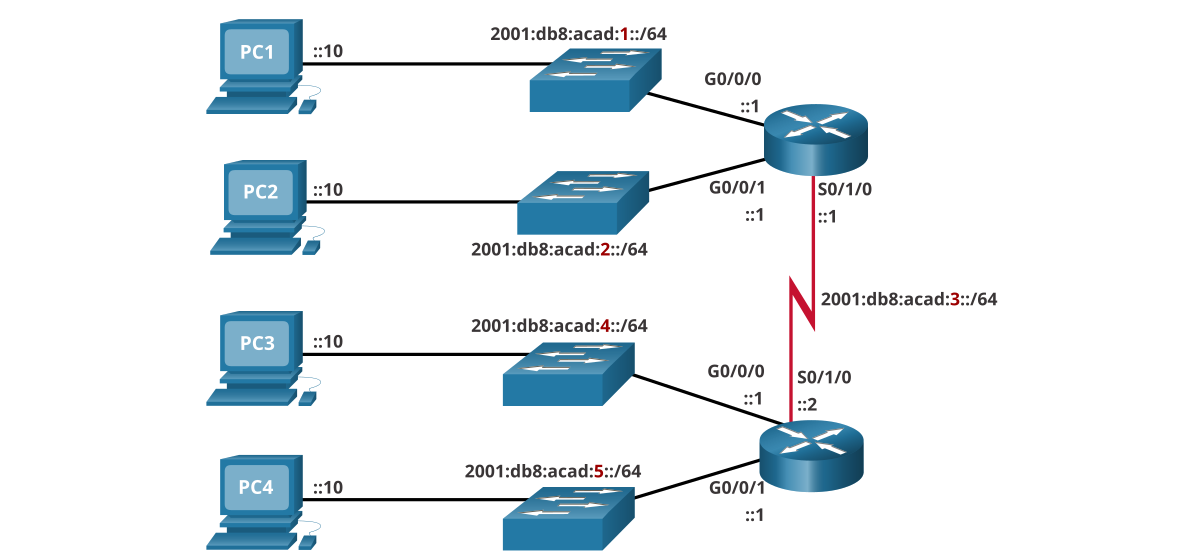
Avec plus de 65000 sous-réseaux disponibles, la mission de l’administrateur réseau revient à concevoir un schéma logique pour répondre aux besoins du réseau.
Comme le montre la figure, cet exemple de topologie exige cinq sous-réseaux pour chaque réseau local ainsi que pour la liaison série entre R1 et R2. Contrairement à l’exemple pour IPv4, avec IPv6, le sous-réseau de liaison série aura la même longueur de préfixe que les LAN. Bien que cela entraîne un «gaspillage» d’adresses, ce n’est pas un problème avec l’approche IPv6.
Exemple de topologie
Comme indiqué à la figure, nous allons attribuer cinq sous-réseaux IPv6 avec le champ d’ID de sous-réseau 0001 à 0005 dans cet exemple. Chaque sous-réseau /64 propose plus d’adresses qu’il ne sera jamais nécessaire.
¶ 12.8.4 Routeur est configuré avec des sous-réseaux IPv6
Comme pour la configuration IPv4, l’exemple indique que chacune des interfaces du routeur a été configurée pour utiliser un sous-réseau IPv6 différent.
Configuration de l’adresse IPv6 sur le routeur R1
R1(config)# interface gigabitethernet 0/0/0
R1(config-if)# ipv6 address 2001:db8:acad:1::1/64
R1(config-if)# no shutdown
R1(config-if)# exit
R1(config)# interface gigabitethernet 0/0/1
R1(config-if)# ipv6 address 2001:db8:acad:2::1/64
R1(config-if)# no shutdown
R1(config-if)# exit
R1(config)# interface serial 0/1/0
R1(config-if)# ipv6 address 2001:db8:acad:3::1/64
R1(config-if)# no shutdown
¶ 12.9 Module pratique et questionnaires
¶ 12.9.1 Packet Tracer – Mise en œuvre d’un schéma d’adressage IPv6 divisé en sous-réseaux
Votre administrateur réseau vous demande d’attribuer cinq sous-réseaux IPv6 /64 au réseau représenté dans la topologie. Votre travail consiste à déterminer les sous-réseaux IPv6, à attribuer les adresses IPv6 aux routeurs et à configurer les ordinateurs de sorte qu’ils reçoivent automatiquement les adresses IPv6. La dernière étape consiste à vérifier la connectivité entre les hôtes IPv6.
¶ 12.9.2 Travaux pratiques – Configuration des adresses IPv6 sur des périphériques réseau
Au cours de ces travaux pratiques, vous aborderez les points suivants:
- Partie 1: Définir la topologie et configurer les paramètres de base du routeur et du commutateur
- Partie 2: Configurer manuellement les adresses IPv6
- Partie 3: vérification de la connectivité de bout en bout
¶ 12.9.3 Qu’est-ce que j’ai appris dans ce module?
Problèmes d’adresse IPv4
Théoriquement, l’IPv4 est limité à 4,3 milliards d’adresses. Les adresses privées associées à NAT ont contribué à ralentir l’épuisement de l’espace d’adressage IPv4. Avec l’utilisation croissante d’Internet, un espace limité d’adresses IPv4, des problèmes liés à la fonction NAT et l’Internet of Everything, le moment est venu d’entamer la transition vers IPv6. IPv4 et IPv6 coexisteront dans un proche avenir et la transition prendra plusieurs années. L’IETF a créé divers protocoles et outils pour aider les administrateurs réseau à migrer leurs réseaux vers l’IPv6. Les techniques de migration peuvent être regroupées sous trois catégories: dual-stack, tunneling et traduction.
Représentation des adresses IPv6
Les adresses IPv6 ont une longueur de 128 bits et sont notées sous forme de chaînes de valeurs hexadécimales. Tous les groupes de 4 bits sont représentés par un caractère hexadécimal unique; pour un total de 32 valeurs hexadécimales. le format privilégié pour noter une adresseIPv6 est x:x:x:x:x:x:x:x, où chaque «x» est constitué de quatre valeurs hexadécimales. Par exemple: 2001:0db8:0000:1111:0000:0000:0000:0200. Deux règles permettent de réduire le nombre de chiffres requis pour représenter une adresse IPv6. La première règle pour réduire la notation des adresses IPv6 consiste à omettre les zéros (0) du début d’une section de 16 bits (ou hextet). Par exemple: 2001:db8:0:1111:0:0:0:200. La deuxième règle permettant d’abréger la notation des adresses IPv6 est qu’une suite de deux fois deux points (::) peut remplacer toute chaîne unique et contiguë d’un ou plusieurs segments de 16 bits (hextets) composés uniquement de zéros. Par exemple: 2001:db8:0:1111::200.
Types d’adresses IPV6
Il existe trois types d’adresses IPv6: monodiffusion, multidiffusion et anycast (monodiffusion aléatoire). Le protocole IPv6 n’utilise pas la notation décimale à point du masque de sous-réseau. La longueur du préfixe IPv6 est utilisée pour indiquer la partie réseau de l’adresse IPv6: Une adresse de monodiffusion IPv6 identifie une interface sur un périphérique IPv6 de façon unique. Les adresses IPv6 ont généralement deux adresses monodiffusion: GUA et LLA. Les adresses locales uniques IPv6 ont les usages suivants: elles sont utilisées pour l’adressage local au sein d’un site ou entre un nombre limité de sites, elles peuvent être utilisées pour des périphériques qui n’auront jamais besoin d’accéder à un autre réseau et elles ne sont pas routées ou traduites globalement en adresse IPv6 globale. Les adresses de diffusion globale (GUA) IPv6 sont uniques au monde et routables (Internet IPv6). Ces adresses sont équivalentes aux adresses publiques IPv4. Une GUA comporte trois parties: un préfixe de routage global, un ID de sous-réseau et un ID d’interface. Une adresse link-local IPv6 (LLA) permet à un appareil de communiquer avec d’autres appareils IPv6 sur la même liaison et uniquement sur cette liaison (sous-réseau). Les LLS peuvent être attribuées aux périphériques de manière statique ou dynamique.
Configuration Statique de GUA et LLA
La commande Cisco IOS pour configurer une adresse IPv4 sur une interface est ip address ip-address sous-net-mask. En revanche, la commande pour configurer une GUA IPv6 sur une interface est ipv6 address ipv6-address/prefix-length. Tout comme avec l’IPv4, la configuration des adresses statiques sur les clients ne convient pas aux environnements de grande taille. Pour cette raison, la plupart des administrateurs de réseaux IPv6 utilisent l’attribution dynamique des adresses IPv6. La configuration manuelle de l’adresse link-local permet de créer une adresse qui est reconnaissable et plus facile à mémoriser. Il est généralement nécessaire de créer des adresses locales-liens reconnaissables sur les routeurs. Les LLA peuvent être configurés manuellement à l’aide de la ipv6 address commande link-local ipv6-link-local-address.
Adressage Dynamique de GUA IPV6
Un périphérique obtient une GUA dynamiquement via des messages ICMPv6. Les routeurs IPv6 envoient des messages d’annonce de routeur ICMPv6 toutes les 200 secondes à tous les périphériques IPv6 du réseau. Un message d’annonce de routeur est également envoyé en réponse à un hôte qui envoie un message de sollicitation de routeur ICMPv6, qui est une demande de message RA. Le message RA ICMPv6 comprend: le préfixe et la longueur du préfixe réseau, l’adresse de passerelle par défaut, ainsi que les adresses DNS et le nom de domaine. Les messages RA ont trois méthodes: SLAAC, SLAAC avec un serveur DHCPv6 sans état et DHCPv6 avec état (pas de SLAAC). Avec SLAAC, le périphérique client utilise les informations contenues dans le message RA pour créer sa propre GUA car le message contient le préfixe et l’ID d’interface. Avec SLAAC avec DHCPv6 sans état, le message RA suggère aux périphériques d’utiliser SLAAC pour créer leur propre GUA IPv6, d’utiliser le LLA du routeur comme adresse de passerelle par défaut et d’utiliser un serveur DHCPv6 sans état pour obtenir d’autres informations nécessaires. Avec DHCPv6 avec état, la RA suggère que les périphériques utilisent le LLA du routeur comme adresse de passerelle par défaut, et le serveur DHCPv6 avec état pour obtenir une GUA, une adresse de serveur DNS, un nom de domaine et toutes les autres informations nécessaires. L’ID de L’interface peut utiliser la méthode EUI-64 ou un nombre à 64 bits généré aléatoirement. Ce processus utilise l’adresse MAC Ethernet à 48 bits d’un client et insère 16 autres bits au milieu de cette adresse MAC pour créer un ID d’interface de 64 bits. Selon le système d’exploitation, un périphérique peut utiliser un ID d’interface.
Adressage Dynamique de LLA IPV6
Tous les périphériques IPv6 doivent avoir un LLA IPv6. Un LLA peut être configuré manuellement ou créé dynamiquement. Les systèmes d’exploitation, tels que Windows, utilisent généralement la même méthode à la fois pour un GUA créé par SLAAC et un ALL attribué dynamiquement. Les routeurs Cisco créent automatiquement une adresse link-local IPv6 dès qu’une adresse de diffusion globale est attribuée à l’interface. Par défaut, les routeurs Cisco IOS utilisent la méthode EUI-64 pour générer l’ID d’interface de toutes les adresses link-local sur des interfaces IPv6. Pour les interfaces série, le routeur utilise l’adresse MAC d’une interface Ethernet. Pour simplifier l’identification et la mémorisation de ces adresses sur les routeurs, il est courant de configurer les adresses link-local IPv6 de manière statique sur les routeurs. Pour vérifier la configuration de l’adresse IPv6, utilisez les trois commandes suivantes show ipv6 interface brief , show ipv6 route , et ping.
Adresses de multidiffusion IPv6
Il existe deux types d’adresses de multidiffusion IPv6: les adresses de multidiffusion bien connues et les adresses de multidiffusion de nœuds sollicités. Les adresses de multidiffusion attribuées sont des adresses de multidiffusion réservées à des groupes ou périphériques prédéfinis. Des adresses de multidiffusion IPv6 connues sont attribuées. Deux groupes de multidiffusion communs à IPv6 sont : ff02::1 groupe de multidiffusion tous nœuds et ff02::2 groupe de multidiffusion tous routeurs. Une adresse de multidiffusion de nœud sollicité est comparable à une adresse de multidiffusion à tous les nœuds. Elle offre l’avantage d’être mappée à une adresse de multidiffusion Ethernet spéciale.
Segmentation des réseaux IPv6 en sous-réseaux
IPv6 a été conçu en pensant au sous-réseau. Un champ d’ID de sous-réseau distinct dans la GUA IPv6 est utilisé pour créer des sous-réseaux. Le champ ID de sous-réseau est la zone située entre le préfixe de routage global et l’ID d’interface. L’avantage d’une adresse 128 bits est qu’elle peut prendre en charge plus de sous-réseaux et d’hôtes par sous-réseau, pour chaque réseau. La conservation des adresses n’est pas un problème. Par exemple, si le préfixe de routage global est /48, et en utilisant un 64 bits standard pour l’ID d’interface, cela créera un ID de sous-réseau 16 bits:
- ID de sous-réseau 16 bits – Crée jusqu’à 65536 sous-réseaux.
- LID de l’interface 64-bit- prendre en charge jusqu’à 18 quintillions d’adresses IPv6 d’hôte par sous-réseau (i.e., 18,000,000,000,000,000,000).
Avec plus de 65000 sous-réseaux disponibles, la mission de l’administrateur réseau revient à concevoir un schéma logique pour répondre aux besoins du réseau. La conservation des adresses n’est pas une préoccupation lors de l’utilisation d’IPv6. Comme pour la configuration IPv4, l’exemple indique que chacune des interfaces du routeur a été configurée pour utiliser un sous-réseau IPv6 différent.