¶ Module 14: Concepts du routage
¶ 14.0 Introduction
¶ 14.0.1 Pourquoi devrais-je suivre ce module?
Bienvenue dans le module « Concepts du routage » !
Quelle que soit la rigueur avec laquelle vous configurez votre réseau, il arrivera toujours un moment où quelque chose cessera de fonctionner correctement, voire de fonctionner du tout. C'est une réalité incontournable du réseau. Aussi, même si vous possédez déjà quelques notions de routage, vous devez impérativement comprendre comment vos routeurs fonctionnent réellement. Ces connaissances sont essentielles pour être en mesure de dépanner votre réseau. Ce module détaille en profondeur le fonctionnement d'un routeur. Plongeons dans le vif du sujet !
¶ 14.0.2 Qu’est-ce que je vais apprendre dans ce module?
Titre du module: Concepts du routage
Objectif du module: Expliquer comment les routeurs utilisent des informations dans des paquets pour prendre des décisions de transmission.
| Titre du rubrique | Objectif du rubrique |
|---|---|
| Détermination du chemin | Expliquer comment les routeurs déterminent le meilleur chemin d’accès. |
| Transmission de paquets | Expliquer comment les routeurs transmettent les paquets à la destination. |
| Révision de la configuration de base du routeur | Configurer les paramètres de base sur un routeur. |
| Table de routage IP | Décrire la structure d’une table de routage. |
| Routages statique et dynamique | Comparer le routage statique et le routage dynamique. |
¶ 14.1 Détermination du chemin
¶ 14.1.1 Deux fonctions du routeur
Avant qu'un routeur ne transfère un paquet où que ce soit, il doit déterminer le meilleur chemin que ce paquet empruntera. Cette rubrique explique comment les routeurs procèdent à cette détermination.
Les commutateurs Ethernet servent à connecter des périphériques terminaux ainsi que d'autres périphériques intermédiaires, tels que d'autres commutateurs Ethernet, à un même réseau. Un routeur, lui, relie plusieurs réseaux : il dispose de plusieurs interfaces, chacune appartenant à un réseau IP différent.
Lorsqu'un routeur reçoit un paquet IP sur une interface, il détermine quelle interface utiliser pour acheminer ce paquet vers sa destination. C'est ce que l'on appelle le routage. L'interface que le routeur utilise pour transférer le paquet peut mener directement au réseau de destination finale, ou bien à un réseau connecté à un autre routeur qui servira d'intermédiaire pour atteindre ce réseau de destination. Chaque réseau auquel un routeur se connecte nécessite généralement une interface distincte, mais ce n'est pas toujours le cas.
Les principales fonctions d'un routeur consistent donc à déterminer le meilleur chemin d'acheminement des paquets, à partir des informations contenues dans sa table de routage, puis à transférer ces paquets vers leur destination.
¶ 14.1.2 Exemple de Fonctions de Routeur
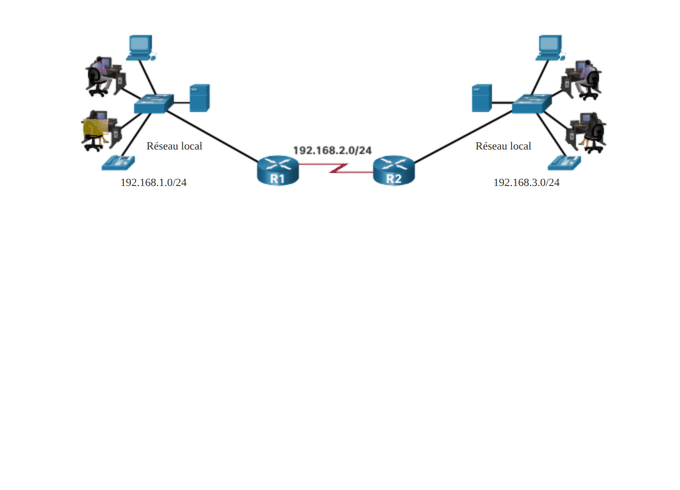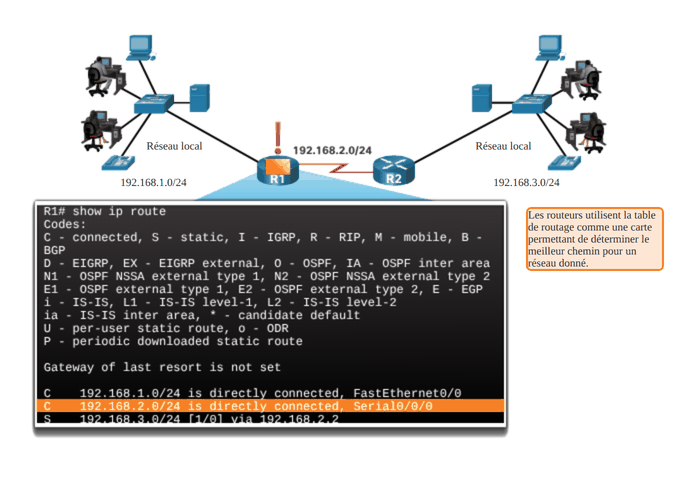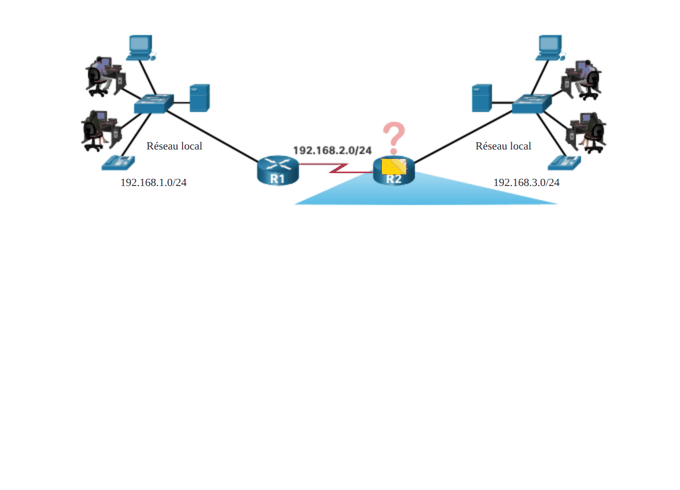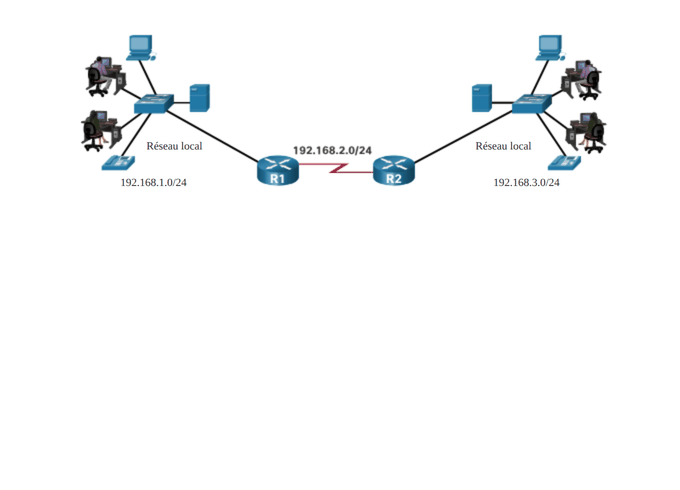
Le routeur s'appuie sur sa table de routage pour déterminer le meilleur chemin (la meilleure route) à emprunter pour transférer un paquet. Cliquez sur Lecture dans la figure pour suivre un paquet envoyé du PC source à l'ordinateur de destination. Observez comment R1 et R2 utilisent leurs tables de routage IP respectives pour déterminer d'abord le meilleur chemin, puis transférer le paquet.
¶ 14.1.3 Le meilleur chemin équivaut à la correspondance la plus longue
Qu'entend-on lorsque l'on dit qu'un routeur doit déterminer le meilleur chemin dans la table de routage ? Le meilleur chemin de la table de routage est aussi appelé la correspondance la plus longue. La correspondance la plus longue est le processus par lequel le routeur recherche une correspondance entre l'adresse IP de destination du paquet et une entrée de la table de routage.
La table de routage contient des entrées composées d'un préfixe (l'adresse réseau) et d'une longueur de préfixe. Pour qu'il y ait correspondance entre l'adresse IP de destination d'un paquet et une route de la table de routage, un nombre minimal de bits parmi les plus à gauche doit être identique entre l'adresse IP du paquet et la route de la table de routage. C'est la longueur du préfixe de la route dans la table de routage qui détermine ce nombre minimal de bits de gauche devant correspondre. N'oubliez pas qu'un paquet IP ne contient que l'adresse IP de destination, et non la longueur du préfixe.
La correspondance la plus longue est, parmi les routes de la table de routage, celle qui présente le plus grand nombre de bits de gauche identiques à l'adresse IP de destination du paquet. La route comptant le plus grand nombre de bits de gauche correspondants (autrement dit la correspondance la plus longue) constitue toujours la route préférée.
Remarque: Le terme longueur du préfixe sera utilisé pour faire référence à la partie réseau des adresses IPv4 et IPv6.
¶ 14.1.4 Exemple de correspondance la plus longue d’adresse IPv4
Dans le tableau, un paquet IPv4 a pour adresse IPv4 de destination 172.16.0.10. Le routeur possède dans sa table de routage IPv4 trois entrées qui correspondent à ce paquet : 172.16.0.0/12, 172.16.0.0/18 et 172.16.0.0/26. Parmi ces trois routes, c'est 172.16.0.0/26 qui présente la plus longue correspondance ; c'est donc elle qui doit être retenue pour transférer le paquet. Rappelez-vous qu'une route constitue une correspondance dès lors qu'elle possède au minimum le nombre de bits correspondants indiqué par le masque de sous-réseau de la route.
| Adresse IPv4 de destination | Adresse en notation binaire |
|---|---|
| 172.16.0.10 | 10101100.00010000.00000000.00001010 |
| Entrées de route | Longueur du préfix/préfixe | Adresse en notation binaire |
|---|---|---|
| 1 | 172.16.0.0/12 | 10101100.00010000.00000000.00001010 |
| 2 | 172.16.0.0/18 | 10101100.00010000.00000000.00001010 |
| 3 | 172.16.0.0/26 | 10101100.00010000.00000000.00001010 |
¶ 14.1.5 Exemple de correspondance la plus longue d’adresse IPv6
Dans le tableau, un paquet IPv6 a pour adresse IPv6 de destination 2001:db8:c000::99. Cet exemple présente trois entrées de route, mais deux d'entre elles seulement sont valides, et l'une de ces deux constitue la correspondance la plus longue. Les deux premières entrées de route ont une longueur de préfixe assortie du nombre de bits correspondants requis, conformément à cette longueur de préfixe. La première entrée, dotée d'une longueur de préfixe de /40, correspond aux 40 bits les plus à gauche de l'adresse IPv6. La deuxième entrée, dotée d'une longueur de préfixe de /48, présente ses 48 bits identiques à ceux de l'adresse IPv6 de destination : c'est donc elle la correspondance la plus longue. La troisième entrée de route, en revanche, ne constitue pas une correspondance, car son préfixe /64 exige 64 bits identiques. Pour que le préfixe 2001:db8:c000:5555::/64 soit une correspondance, il faudrait que ses 64 premiers bits soient ceux de l'adresse IPv6 de destination du paquet. Or, seuls les 48 premiers bits correspondent : cette entrée de route n'est donc pas considérée comme une correspondance.
Pour le paquet IPv6 de destination avec l’adresse 2001:db8:c000 ::99, considérez les trois entrées de route suivantes:
| Entrées de route | Longueur du préfix/préfixe | Est-ce que ça correspond? |
|---|---|---|
| 1 | 2001:db8:c000::/40 | Correspond à 40 bits |
| 2 | 2001:db8:c000::/48 | Correspond à 48 bits (correspondance la plus longue) |
| 3 | 2001:db8:c000:5555::/64 | Ne correspond pas à 64 bits |
¶ 14.1.6 Créer la table de routage
Une table de routage se compose de préfixes et de leurs longueurs de préfixe. Mais comment le routeur prend-il connaissance de ces réseaux ? Comment R1, dans la figure, remplit-il sa table de routage ?
Réseaux du point de vue de R1
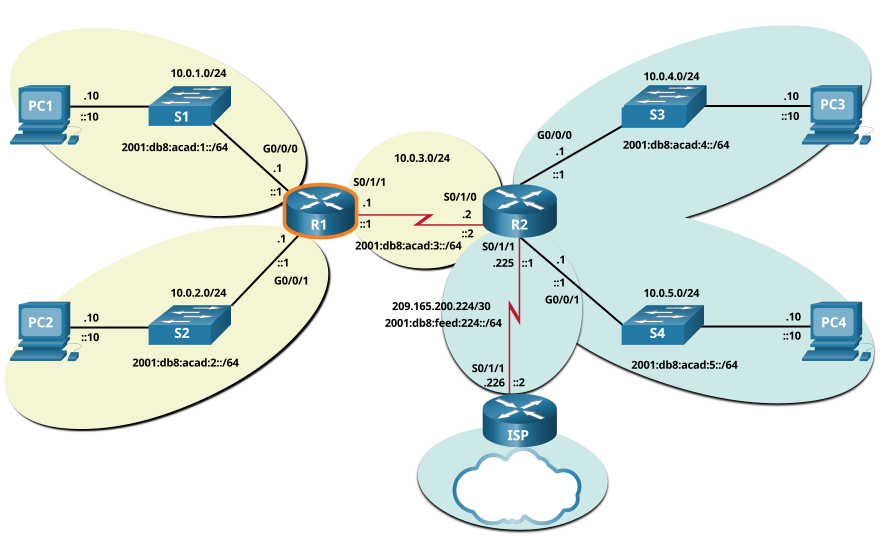
Les réseaux de la topologie sont mis en surbrillance et étiquetés du point de vue de R1. Tous les réseaux IPv4 et IPv6 surlignés en jaune sont des réseaux directement connectés. Tous les réseaux IPv4 et IPv6 surlignés en bleu sont des réseaux distants.
Les réseaux directement connectés sont les réseaux configurés sur les interfaces actives d'un routeur. Un réseau directement connecté est ajouté à la table de routage lorsqu'une interface est configurée avec une adresse IP et un masque de sous-réseau (la longueur du préfixe) et qu'elle est active (état up et up).
¶ 14.2 Transmission de paquets
¶ 14.2.1 Processus de prise de décisions relatives à la transmission de paquets
Maintenant que le routeur a déterminé le meilleur chemin pour un paquet grâce à la correspondance la plus longue, il lui reste à déterminer comment encapsuler ce paquet et le transmettre par l'interface de sortie appropriée.
La figure montre comment un routeur détermine d'abord le meilleur chemin, puis transmet le paquet.
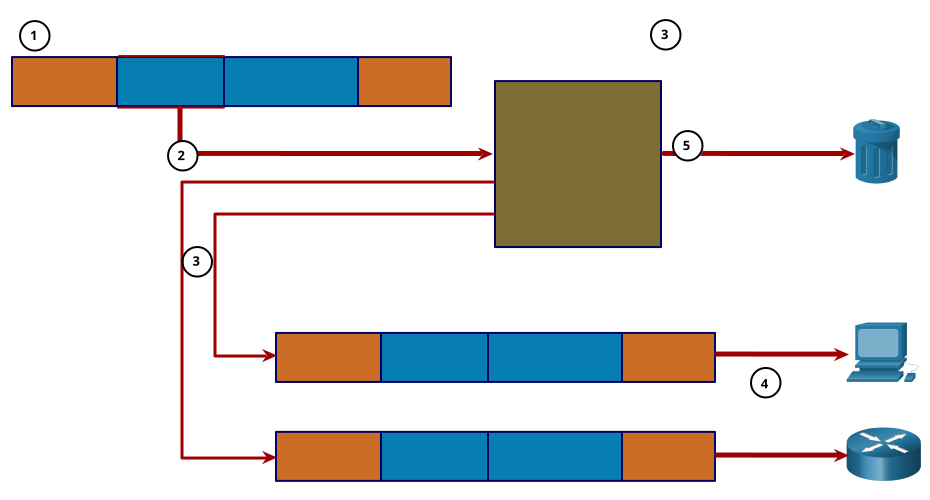
Les étapes suivantes décrivent le processus de transmission de paquets illustré dans la figure :
- La trame de liaison de données contenant un paquet IP encapsulé arrive sur l'interface d'entrée.
- Le routeur examine l'adresse IP de destination dans l'en-tête du paquet et consulte sa table de routage IP.
- Le routeur recherche le préfixe correspondant le plus long dans la table de routage.
- Le routeur encapsule le paquet dans une trame de liaison de données et le transmet par l'interface de sortie. La destination peut être un périphérique connecté au réseau ou un routeur de tronçon suivant.
- En revanche, s'il n'existe aucune entrée de route correspondante, le paquet est supprimé.
Si l'entrée de route indique que l'interface de sortie correspond à un réseau directement connecté, c'est que l'adresse IP de destination du paquet appartient à un périphérique situé sur ce réseau directement connecté. Le paquet peut donc être transmis directement au périphérique de destination. Ce dernier est généralement un périphérique final raccordé à un réseau local Ethernet : le paquet doit alors être encapsulé dans une trame Ethernet.
Pour encapsuler le paquet dans une trame Ethernet, le routeur doit déterminer l'adresse MAC de destination associée à l'adresse IP de destination du paquet. La marche à suivre diffère selon qu'il s'agit d'un paquet IPv4 ou IPv6 :
- Paquet IPv4 — Le routeur consulte sa table ARP afin d'y trouver l'adresse IPv4 de destination et l'adresse MAC Ethernet qui lui est associée. En l'absence de correspondance, le routeur émet une requête ARP. Le périphérique de destination renvoie une réponse ARP contenant son adresse MAC. Le routeur peut alors transmettre le paquet IPv4 dans une trame Ethernet portant l'adresse MAC de destination correcte.
- Paquet IPv6 — Le routeur consulte son cache de voisins afin d'y trouver l'adresse IPv6 de destination et l'adresse MAC Ethernet qui lui est associée. En l'absence de correspondance, le routeur émet un message ICMPv6 de sollicitation de voisin (NS). Le périphérique de destination renvoie un message ICMPv6 d'annonce de voisin (NA) contenant son adresse MAC. Le routeur peut alors transmettre le paquet IPv6 dans une trame Ethernet portant l'adresse MAC de destination correcte.
¶ 14.2.2 Transmission de paquets de bout en bout
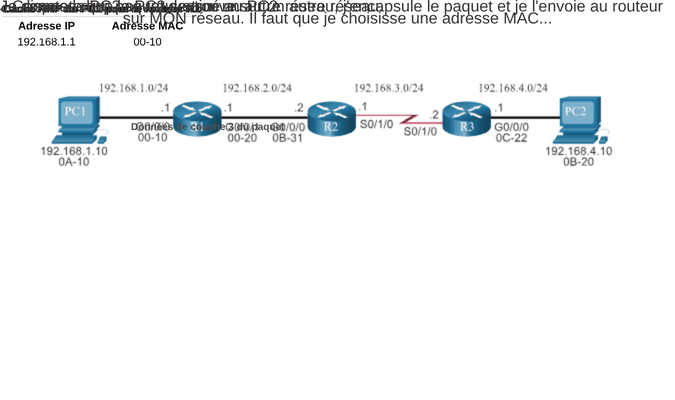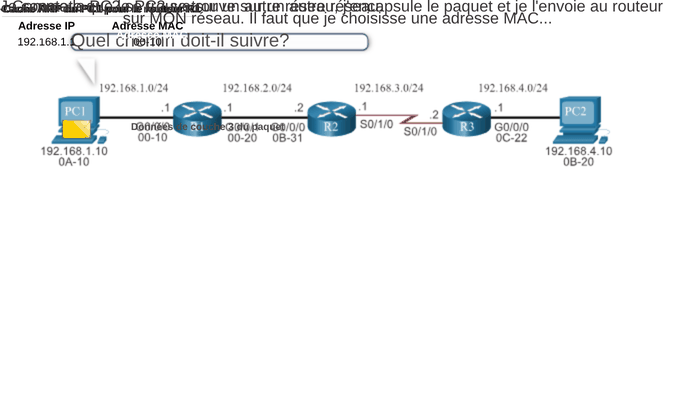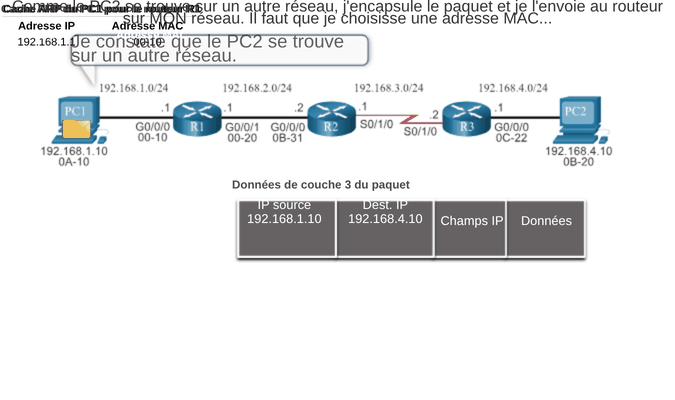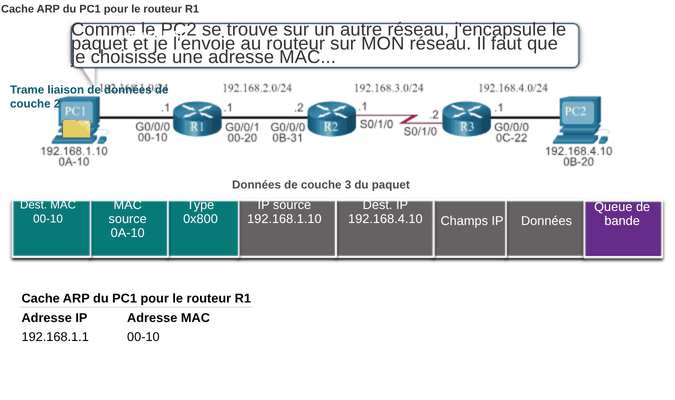
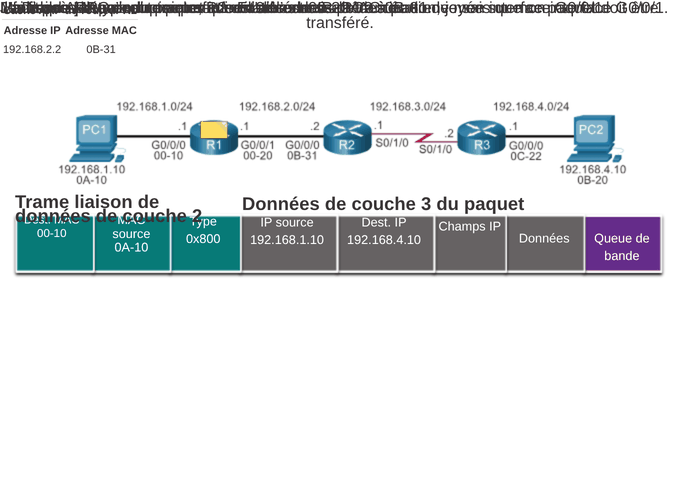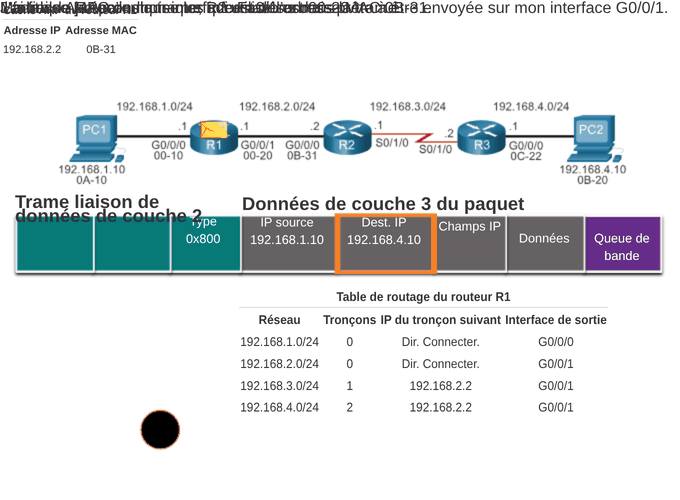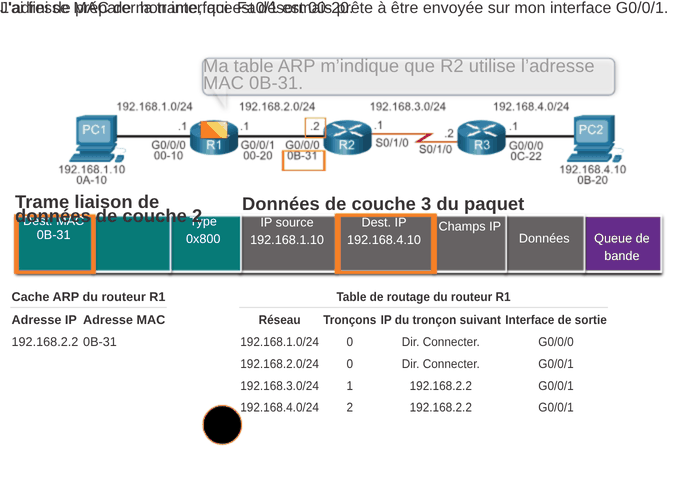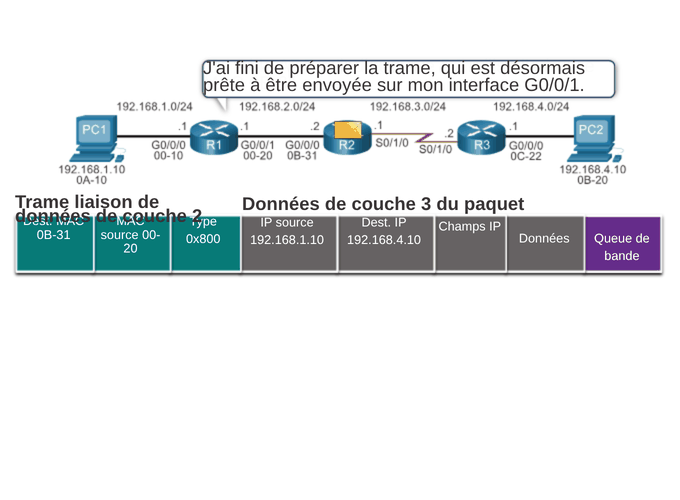
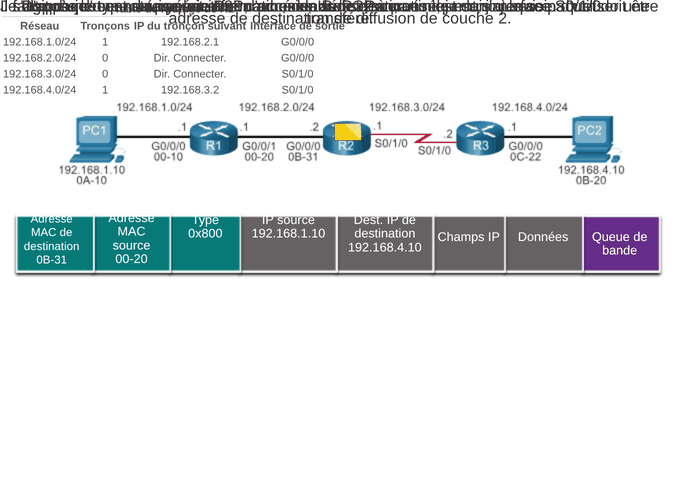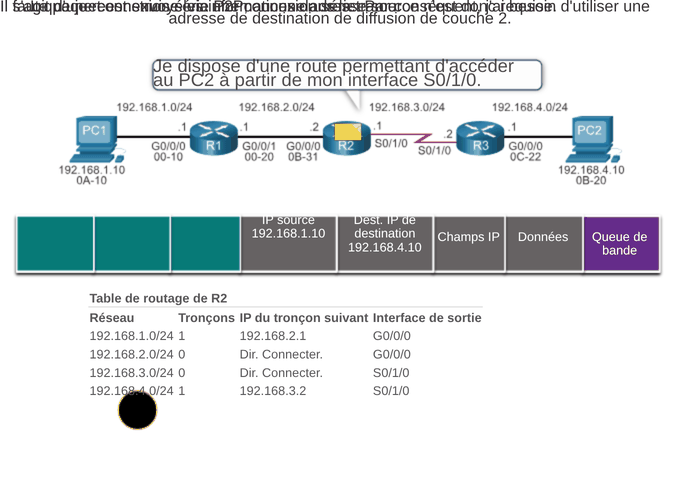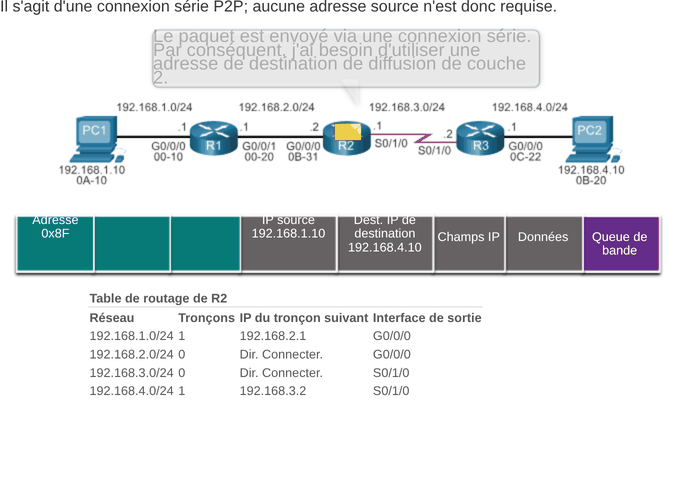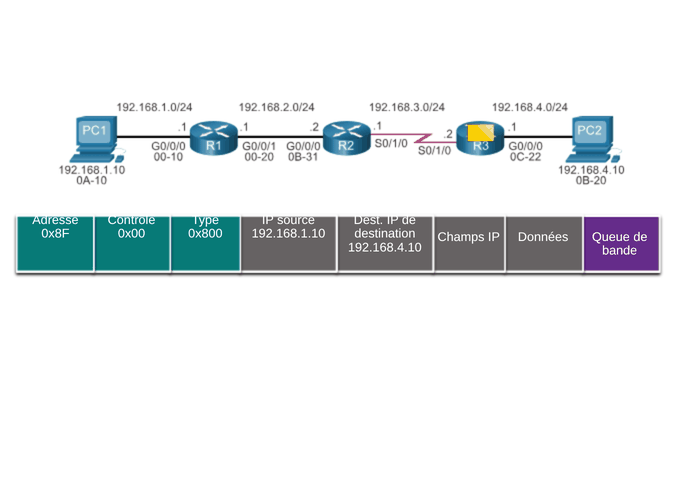
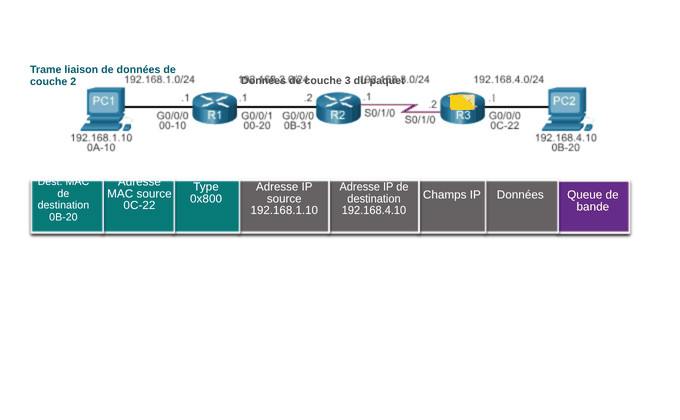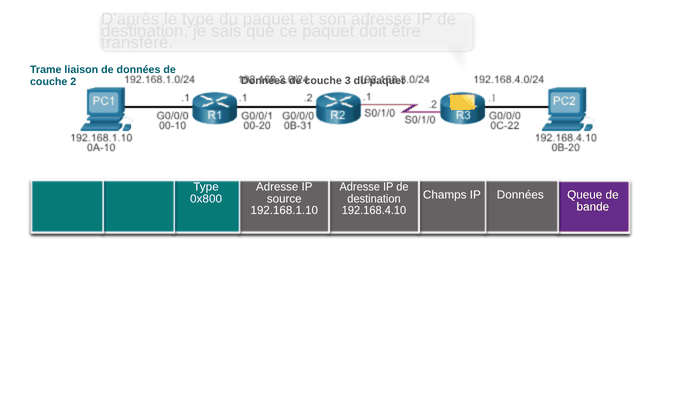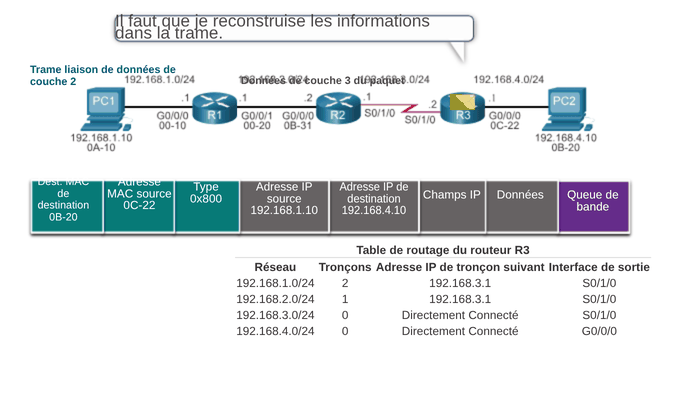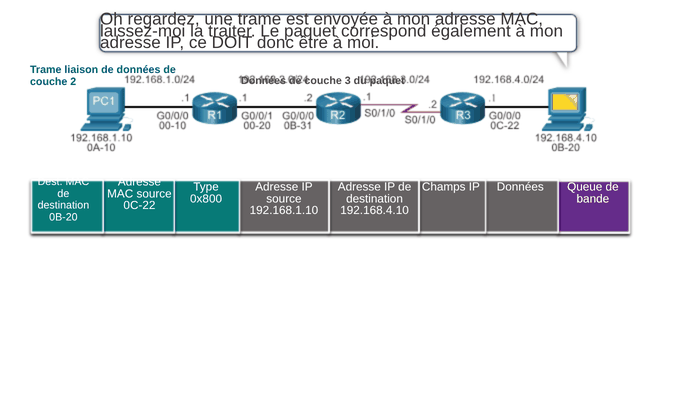
La fonction de transmission de paquets a pour responsabilité première d'encapsuler les paquets dans le type de trame de liaison de données adapté à l'interface de sortie. Ainsi, le format de trame de liaison de données d'une liaison série peut reposer sur le protocole PPP (Point-to-Point), le protocole HDLC (High-Level Data Link Control) ou un autre protocole de couche 2.
Dans la première animation, PC1 envoie un paquet à PC2. PC2 se trouvant sur un autre réseau, PC1 transmet le paquet à sa passerelle par défaut. PC1 recherche dans son cache ARP l'adresse MAC de la passerelle par défaut, puis ajoute les informations de trame indiquées.
Remarque : Si le cache ARP ne contient aucune entrée pour la passerelle par défaut 192.168.1.1, PC1 émet une requête ARP. Le routeur R1 renvoie alors une réponse ARP contenant son adresse MAC.
¶ 14.2.3 Mécanismes de transfert des paquets
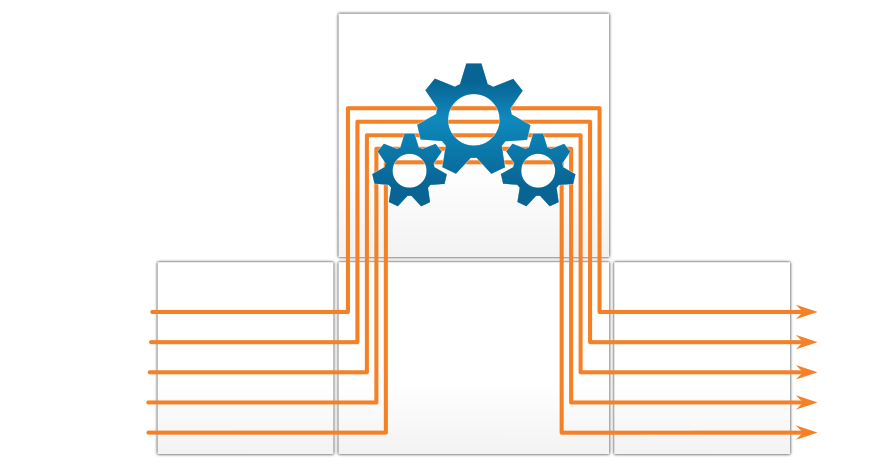
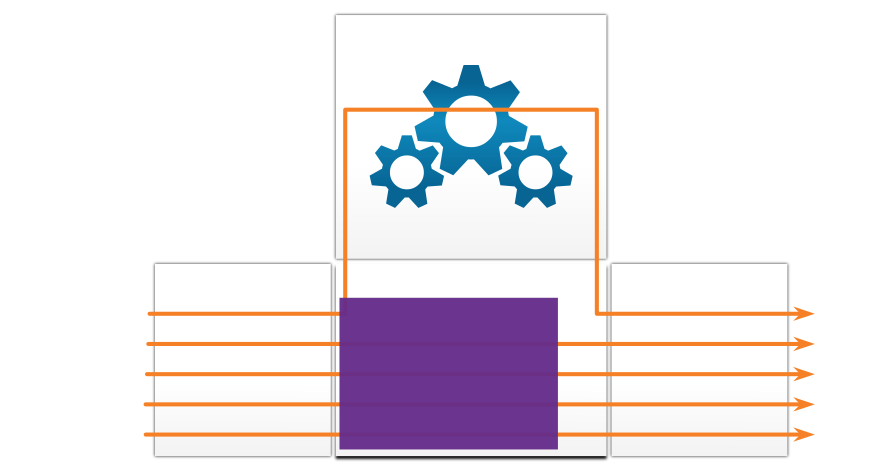
Comme indiqué précédemment, la fonction de transmission de paquets a pour responsabilité première d'encapsuler les paquets dans le type de trame de liaison de données adapté à l'interface de sortie. Le routeur exécute cette tâche le plus efficacement possible afin de transmettre les paquets au plus vite. Les routeurs prennent en charge trois mécanismes de transfert des paquets :
- Commutation de processus
- Commutation rapide
- Protocole CEF (Cisco Express Forwarding)
Supposons qu’il existe un flux de trafic qui se compose de cinq paquets. Ils vont tous vers la même destination.
Il s'agit d'une ancienne méthode de transfert de paquets, toujours disponible sur les routeurs Cisco. Lorsqu'un paquet arrive sur une interface, il est transmis au plan de contrôle, où le processeur fait correspondre l'adresse de destination à une entrée de sa table de routage, détermine l'interface de sortie, puis transmet le paquet. Il importe de comprendre que le routeur répète cette opération pour chaque paquet, même lorsque la destination est identique pour toute une série de paquets. Ce mécanisme de commutation de processus est très lent et n'est plus guère mis en œuvre dans les réseaux modernes. Comparez-le avec la commutation rapide.
¶ 14.3 Révision de la configuration de base du routeur
¶ 14.3.1 Topologie
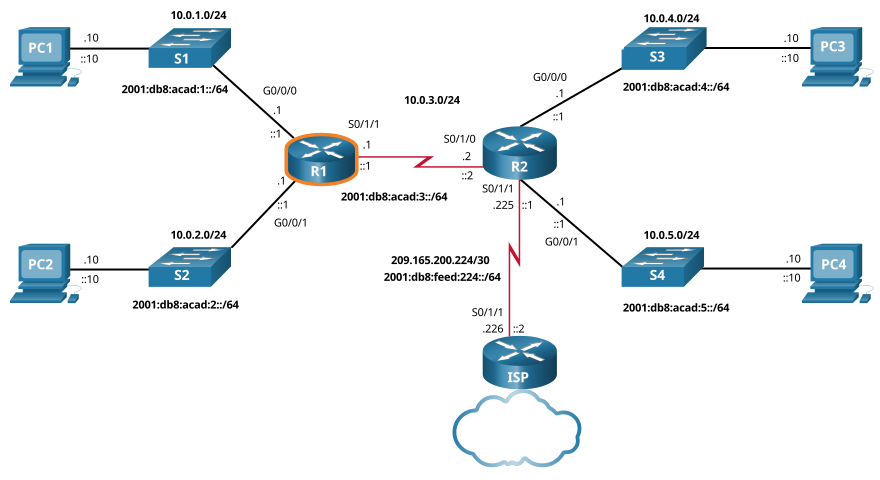
Un routeur s'appuie sur sa table de routage pour déterminer par où transmettre les paquets. Mais avant d'entrer dans le détail de la table de routage IP, cette rubrique passe en revue les tâches de configuration et de vérification de base d'un routeur. Vous réaliserez également une activité Packet Tracer pour rafraîchir vos compétences.
La topologie de la figure servira de support aux exemples de configuration et de vérification. Elle sera également reprise dans la rubrique suivante pour aborder la table de routage IP.
¶ 14.3.2 Commande de configuration
Les exemples suivants présentent la configuration complète de R1.
Router> enable
Router# configure terminal
Enter configuration commands, one per line. End with CNTL/Z.
Router(config)# hostname R1
R1(config)# enable secret class
R1(config)# line console 0
R1(config-line)# logging synchronous
R1(config-line)# password cisco
R1(config-line)# login
R1(config-line)# exit
R1(config)# line vty 0 4
R1(config-line)# password cisco
R1(config-line)# login
R1(config-line)# transport input ssh telnet
R1(config-line)# exit
R1(config)# service password-encryption
R1(config)# banner motd #
Enter TEXT message. End with a new line and the #
***********************************************
    WARNING: Unauthorized access is prohibited!
***********************************************
    #
R1(config)# ipv6 unicast-routing
R1(config)# interface gigabitethernet 0/0/0
R1(config-if)# description Link to LAN 1
R1(config-if)# ip address 10.0.1.1 255.255.255.0
R1(config-if)# ipv6 address 2001:db8:acad:1::1/64
R1(config-if)# ipv6 address fe80::1:a link-local
R1(config-if)# no shutdown
R1(config-if)# exit
R1(config)# interface gigabitethernet 0/0/1
R1(config-if)# description Link to LAN 2
R1(config-if)# ip address 10.0.2.1 255.255.255.0
R1(config-if)# ipv6 address 2001:db8:acad:2::1/64
R1(config-if)# ipv6 address fe80::1:b link-local
R1(config-if)# no shutdown
R1(config-if)# exit
R1(config)# interface serial 0/1/1
R1(config-if)# description Link to R2
R1(config-if)# ip address 10.0.3.1 255.255.255.0
R1(config-if)# ipv6 address 2001:db8:acad:3::1/64
R1(config-if)# ipv6 address fe80::1:c link-local
R1(config-if)# no shutdown
R1(config-if)# exit
R1# copy running-config startup-config
Destination filename [startup-config]?
Building configuration...
[OK]
R1#
¶ 14.3.3 Commandes de vérification
Les commandes de vérification courantes sont les suivantes :
- show ip interface brief
- show running-config interface interface-type number
- show interfaces
- show ip interface
- show ip route
- ping
Dans chaque cas, remplacez ip par ipv6 pour la version IPv6 de la commande. La figure montre à nouveau la topologie pour une référence facile.
Cliquez sur chaque bouton correspondant à la sortie de commande de R1.
R1# show ip interface brief
Interface              IP-Address      OK? Method Status                Protocol
GigabitEthernet0/0/0   10.0.1.1        YES manual up                    up
GigabitEthernet0/0/1   10.0.2.1        YES manual up                    up
Serial0/1/0            unassigned      YES unset  administratively down down
Serial0/1/1            10.0.3.1        YES manual up                    up
GigabitEthernet0       unassigned      YES unset  down                  down
R1#¶ 14.3.4 Filtrage des résultats de commande
Le filtrage de la sortie des commandes show est une autre fonctionnalité très utile pour gagner en confort dans l'interface en ligne de commande. Les commandes de filtrage permettent d'afficher uniquement certaines sections du résultat. Pour activer le filtrage, tapez le symbole (|) à la suite de la commande show , puis saisissez un paramètre de filtrage suivi d'une expression de filtrage.
Après ce symbole, vous pouvez utiliser l'un des paramètres de filtrage suivants :
- section – Affiche l'intégralité de la section qui commence par l'expression de filtrage.
- include – Conserve toutes les lignes du résultat qui correspondent à l'expression de filtrage.
- exclude – Écarte toutes les lignes du résultat qui correspondent à l'expression de filtrage.
- begin – Affiche toutes les lignes du résultat à partir d'un certain point, soit la première ligne qui correspond à l'expression de filtrage.
Remarque : les filtres de sortie peuvent être combinés avec n'importe quelle commande show .
La figure reprend la topologie afin de faciliter la consultation.
Les exemples ci-dessous illustrent quelques-unes des utilisations les plus courantes des paramètres de filtrage.
R1# show running-config | section line vty
    line vty 0 4

     password 7 121A0C0411044C
     login
     transport input telnet ssh

    R1#

R1# show ipv6 interface brief | include up
    GigabitEthernet0/0/0   [up/up]
    GigabitEthernet0/0/1   [up/up]
    Serial0/1/1            [up/up]
    R1#

R1# show ip interface brief | exclude unassigned

    Interface              IP-Address      OK? Method Status                Protocol

    GigabitEthernet0/0/0   192.168.10.1    YES manual up                    up
    GigabitEthernet0/0/1   192.168.11.1    YES manual up                    up
    Serial0/1/1            209.165.200.225 YES manual up                    up
    R1#

R1# show ip route | begin Gateway

    Gateway of last resort is not set
          192.168.10.0/24 is variably subnetted, 2 subnets, 2 masks

    C        192.168.10.0/24 is directly connected, GigabitEthernet0/0/0
    L        192.168.10.1/32 is directly connected, GigabitEthernet0/0/0

          192.168.11.0/24 is variably subnetted, 2 subnets, 2 masks

    C        192.168.11.0/24 is directly connected, GigabitEthernet0/0/1
    L        192.168.11.1/32 is directly connected, GigabitEthernet0/0/1

          209.165.200.0/24 is variably subnetted, 2 subnets, 2 masks

    C        209.165.200.224/30 is directly connected, Serial0/1/1
    L        209.165.200.225/32 is directly connected, Serial0/1/1
    R1#
¶ 14.3.5 Packet Tracer – Révision de la configuration de base du routeur
Les routeurs R1 et R2 disposent chacun de deux réseaux locaux. R1 est déjà configuré. Votre tâche consiste à configurer l'adressage approprié sur R2 et à vérifier la connectivité entre les réseaux locaux.
¶ 14.4 Table de routage IP
¶ 14.4.1 Sources des routes
Comment un routeur peut-il savoir où il peut envoyer des paquets? Il crée une table de routage basée sur le réseau dans lequel il se trouve.
Une table de routage contient une liste de routes des réseaux connus (préfixes et longueurs de préfixes). La source de cette information est dérivée des éléments suivants:
- Réseaux connectés directement
- Routes statiques
- protocoles de routage dynamiques.
Dans la figure, R1 et R2 utilisent le protocole de routage dynamique OSPF pour partager les informations de routage. En outre, R2 est configuré avec une route statique par défaut vers le fournisseur de services Internet.
Cliquez sur chaque bouton pour afficher la table de routage complète de chaque routeur après la configuration des réseaux directement connectés, du routage statique et du routage dynamique. Le reste de cette rubrique montrera comment ces tableaux sont remplis.
R1# show ip route
Codes: L - local, C - connected, S - static, R - RIP, M - mobile, B - BGP
       D - EIGRP, EX - EIGRP external, O - OSPF, IA - OSPF inter area
       N1 - OSPF NSSA external type 1, N2 - OSPF NSSA external type 2
       E1 - OSPF external type 1, E2 - OSPF external type 2
       i - IS-IS, su - IS-IS summary, L1 - IS-IS level-1, L2 - IS-IS level-2
       ia - IS-IS inter area, * - candidate default, U - per-user static route
       o - ODR, P - periodic downloaded static route, H - NHRP, l - LISP
       a - application route
       + - replicated route, % - next hop override, p - overrides from PfR
Gateway of last resort is 10.0.3.2 to network 0.0.0.0
O*E2  0.0.0.0/0 [110/1] via 10.0.3.2, 00:51:34, Serial0/1/1
      10.0.0.0/8 is variably subnetted, 8 subnets, 2 masks
C        10.0.1.0/24 is directly connected, GigabitEthernet0/0/0
L        10.0.1.1/32 is directly connected, GigabitEthernet0/0/0
C        10.0.2.0/24 is directly connected, GigabitEthernet0/0/1
L        10.0.2.1/32 is directly connected, GigabitEthernet0/0/1
C        10.0.3.0/24 is directly connected, Serial0/1/1
L        10.0.3.1/32 is directly connected, Serial0/1/1
O        10.0.4.0/24 [110/50] via 10.0.3.2, 00:24:22, Serial0/1/1
O        10.0.5.0/24 [110/50] via 10.0.3.2, 00:24:15, Serial0/1/1
R1#¶ 14.4.2 Les principes de la table de routage
Le tableau décrit les trois principes de la table de routage. Il s’agit de problématiques que l’on résout en configurant correctement les protocoles de routage dynamique ou les routes statiques sur l’ensemble des routeurs situés entre le périphérique source et le périphérique de destination.
| Les principes de la table de routage | Exemple |
|---|---|
| Chaque routeur prend sa décision seul, en fonction des informations qu’il possède dans sa propre table de routage. |
|
| Les informations dans une table de routage d’un routeur ne sont pas nécessairement correspondent à la table de routage d’un autre routeur. | Et parce que R1 a une route dans sa table de routage vers un réseau dans l’Internet via R2, cela ne signifie pas que R2 sait à propos de même réseau. |
| Les informations de routage relatives à un chemin d’accès ne fournissent pas des informations de routage de retour. | R1 reçoit un paquet avec l’adresse IP de destination de PC1 et l’adresse IP source de PC3. Et parce que R1 sait transmettre le paquet sur son interface G0/0/0, ne signifie pas nécessairement qu’il sait comment transférer des paquets provenant de PC1 vers le réseau distant du PC3. |
¶ 14.4.3 Entrées de table de routage
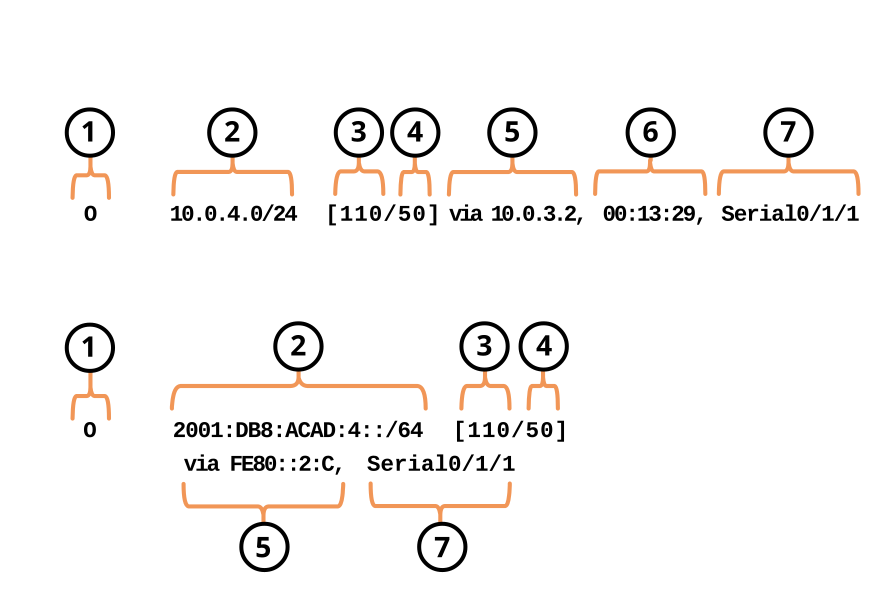
En tant qu’administrateur réseau, il est indispensable de savoir interpréter le contenu des tables de routage IPv4 et IPv6. La figure présente une entrée de table de routage IPv4 et une entrée IPv6 sur R1, correspondant à la route vers le réseau distant 10.0.4.0/24 et 2001:db8:acad:4::/64. Ces deux routes ont été apprises dynamiquement grâce au protocole de routage OSPF.
¶ 14.4.4 Réseaux directement connectés
Avant de pouvoir apprendre l’existence de réseaux distants, un routeur doit disposer d’au moins une interface active, configurée avec une adresse IP et un masque de sous-réseau (longueur du préfixe). Il s’agit alors d’un réseau directement connecté, ou route directement connectée. Le routeur ajoute une route directement connectée lorsqu’une interface est configurée avec une adresse IP et qu’elle est activée.
Un réseau directement connecté est signalé par le code d’état C dans la table de routage. La route comporte un préfixe réseau et une longueur de préfixe.
La table de routage contient également une route locale pour chacun de ses réseaux directement connectés, signalée par le code d’état L. Il s’agit de l’adresse IP attribuée à l’interface sur ce réseau directement connecté. Pour les routes locales IPv4, la longueur du préfixe est /32 ; pour les routes locales IPv6, elle est /128. Cela signifie que l’adresse IP de destination du paquet doit correspondre à la totalité des bits de la route locale pour qu’il y ait correspondance. La route locale permet au routeur de déterminer efficacement quand il reçoit un paquet destiné à l’interface, plutôt qu’un paquet à retransmettre.
Les réseaux directement connectés et les routes locales apparaissent dans la sortie suivante.
R1# show ip route
    Codes: L - local, C - connected, S - static, R - RIP, M - mobile, B - BGP

    (Output omitted)

    C        10.0.1.0/24 is directly connected, GigabitEthernet0/0/0
    L        10.0.1.1/32 is directly connected, GigabitEthernet0/0/0
    R1#

R1# show ipv6 route

    IPv6 Routing Table - default - 10 entries
    Codes: C - Connected, L - Local, S - Static, U - Per-user Static route
    (Output omitted)

    C   2001:DB8:ACAD:1::/64 [0/0]
         via GigabitEthernet0/0/0, directly connected
    L   2001:DB8:ACAD:1::1/128 [0/0]
         via GigabitEthernet0/0/0, receive
    R1#
¶ 14.4.5 Routes statiques
Une fois les interfaces directement connectées configurées et ajoutées à la table de routage, vous pouvez mettre en œuvre le routage statique ou dynamique pour atteindre les réseaux distants.
Les routes statiques sont configurées manuellement. Elles définissent un chemin explicite entre deux périphériques réseau. Contrairement aux protocoles de routage dynamique, les routes statiques ne se mettent pas à jour automatiquement : elles doivent être reconfigurées manuellement en cas de modification de la topologie du réseau. Le recours aux routes statiques présente notamment l’avantage d’améliorer la sécurité et l’utilisation des ressources. Les routes statiques consomment moins de bande passante que les protocoles de routage dynamique, et aucun cycle processeur n’est mobilisé pour calculer et communiquer les routes. Leur principal inconvénient reste l’absence de reconfiguration automatique lorsque la topologie du réseau évolue.
Le routage statique remplit trois fonctions principales :
- Il facilite la maintenance des tables de routage dans les réseaux de petite taille qui ne sont pas amenés à se développer de manière significative.
- Il utilise une route par défaut unique pour représenter un chemin vers tout réseau ne présentant aucune correspondance plus spécifique avec une autre route figurant dans la table de routage. Les routes par défaut sont utilisées pour envoyer du trafic vers toute destination au-delà du routeur ascendant.
- Il assure le routage entre les réseaux d’extrémité. Un réseau d’extrémité est un réseau accessible par une seule route, et le routeur a un seul voisin.
La figure illustre un exemple de réseaux d’extrémité. Remarquez qu’un réseau relié à R1 ne dispose que d’un seul moyen d’atteindre les autres destinations, qu’il s’agisse de réseaux reliés à R2 ou de destinations situées au-delà de R2. Les réseaux 10.0.1.0/24 et 10.0.2.0/24 sont donc des réseaux d’extrémité, et R1 est un routeur d’extrémité.
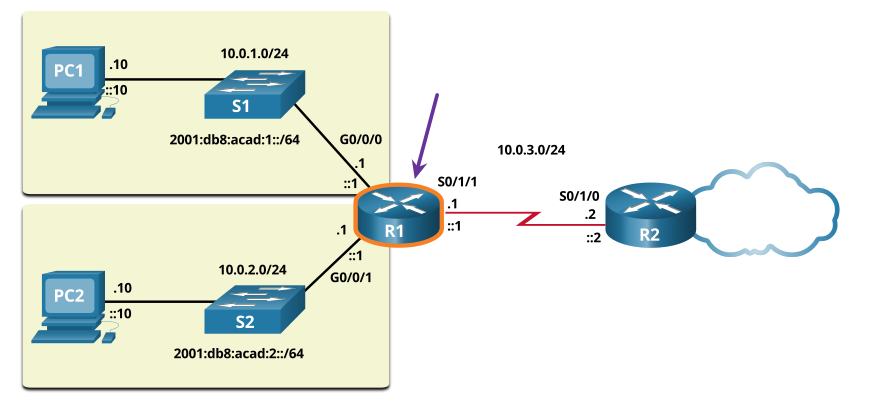
Dans cet exemple, on peut configurer une route statique sur R2 pour atteindre les réseaux de R1. De plus, comme R1 ne dispose que d’un seul chemin pour acheminer le trafic non local, on peut configurer une route statique par défaut sur R1 afin de désigner R2 comme tronçon suivant pour tous les autres réseaux.
¶ 14.4.6 Routes statiques dans la table de routage IP
Pour illustrer le routage statique, la topologie de la figure est simplifiée de façon à n’afficher qu’un seul réseau local connecté à chaque routeur. La figure montre les routes statiques IPv4 et IPv6 configurées sur R1 pour atteindre les réseaux 10.0.4.0/24 et 2001:db8:acad:4::/64 situés sur R2. Les commandes de configuration sont présentées uniquement à titre d’illustration et seront étudiées dans un autre module.
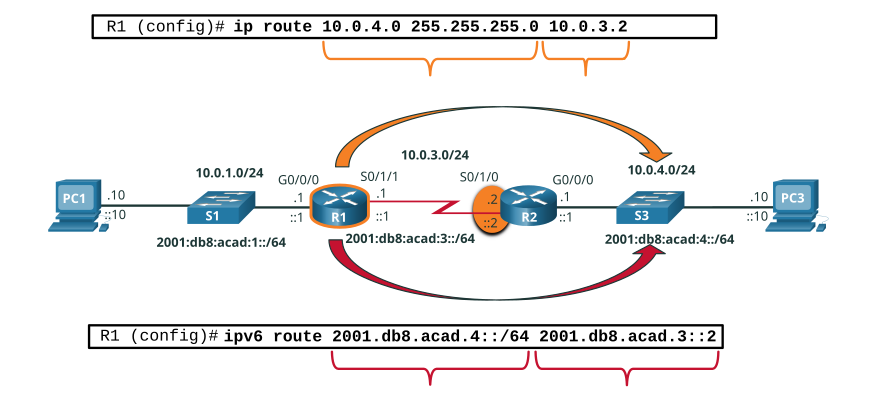
La sortie affiche les entrées de routage statique IPv4 et IPv6 sur R1 permettant d’atteindre les réseaux 10.0.4.0/24 et 2001:db8:acad:4::/64 situés sur R2. Notez que les deux entrées utilisent le code d’état S, indiquant que la route a été apprise par une route statique. Toutes deux incluent également l’adresse IP du routeur de tronçon suivant, via ip-address. Le paramètre static placé à la fin de la commande n’affiche que les routes statiques.
R1# show ip route static
    Codes: L - local, C - connected, S - static, R - RIP, M - mobile, B - BGP

    (output omitted)

          10.0.0.0/8 is variably subnetted, 8 subnets, 2 masks

    S        10.0.4.0/24 [1/0] via 10.0.3.2

R1# show ipv6 route static

    IPv6 Routing Table - default - 8 entries
    Codes: C - Connected, L - Local, S - Static, U - Per-user Static route
    (output omitted)

    S   2001:DB8:ACAD:4::/64 [1/0]
         via 2001:DB8:ACAD:3::2
¶ 14.4.7 Protocoles de routage dynamique
Les protocoles de routage dynamique permettent aux routeurs de partager automatiquement des informations sur l’accessibilité et l’état des réseaux distants. Ils accomplissent plusieurs tâches, notamment la détection des réseaux et la gestion des tables de routage.
Les protocoles de routage dynamique offrent deux atouts majeurs : la capacité à sélectionner un meilleur chemin et celle à découvrir automatiquement un nouveau meilleur chemin lorsque la topologie change.
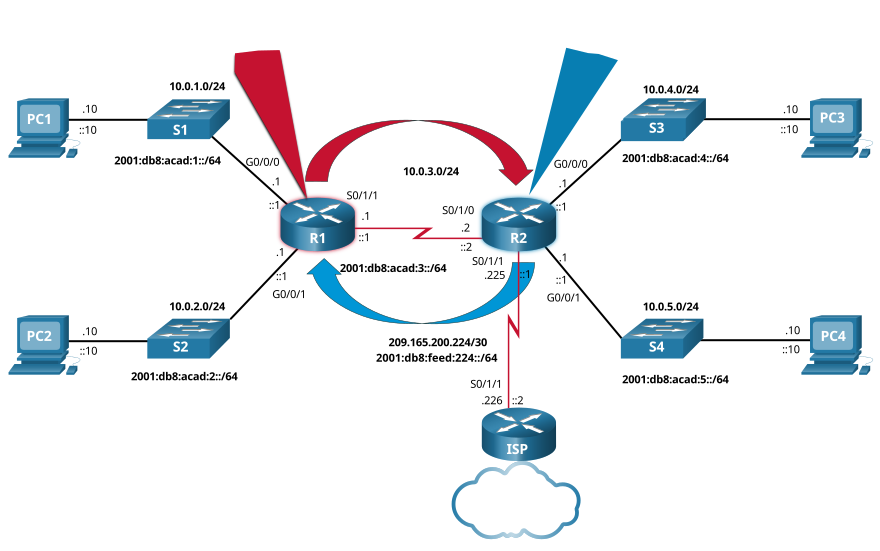
La détection de réseaux désigne la capacité d’un protocole de routage à partager avec les autres routeurs qui utilisent le même protocole les informations sur les réseaux qu’il connaît. Plutôt que de configurer manuellement des routes statiques vers les réseaux distants sur chaque routeur, un protocole de routage dynamique permet aux routeurs de recevoir automatiquement, par l’intermédiaire d’autres routeurs, les informations nécessaires sur ces réseaux. Ces réseaux, ainsi que le meilleur chemin vers chacun d’eux, sont ajoutés à la table de routage du routeur et identifiés comme des réseaux détectés par un protocole de routage dynamique donné.
La figure montre les routeurs R1 et R2 qui utilisent un protocole de routage commun pour partager leurs informations réseau.
¶ 14.4.8 Routes dynamiques dans la table de routage IP
Un exemple précédent utilisait des routes statiques vers les réseaux 10.0.4.0/24 et 2001:db8:acad:4::/64. Ces routes statiques ne sont plus configurées : c’est désormais OSPF qui apprend dynamiquement tous les réseaux connectés à R1 et R2. Les exemples suivants présentent les entrées de routage OSPF IPv4 et IPv6 sur R1 permettant d’atteindre ces réseaux sur R2. Notez que les deux entrées utilisent le code d’état O, indiquant que la route a été apprise par le protocole de routage OSPF. Toutes deux incluent également l’adresse IP du routeur de tronçon suivant, via ip-address.
Remarque : Les protocoles de routage IPv6 utilisent l’adresse link-local du routeur de saut suivant.
Remarque : La configuration du routage OSPF pour IPv4 et IPv6 n’est pas abordée dans ce cours.
R1# show ip route
    Codes: L - local, C - connected, S - static, R - RIP, M - mobile, B - BGP
           D - EIGRP, EX - EIGRP external, O - OSPF, IA - OSPF inter area

    (output omitted for brevity)

    O        10.0.4.0/24 [110/50] via 10.0.3.2, 00:24:22, Serial0/1/1
    O        10.0.5.0/24 [110/50] via 10.0.3.2, 00:24:15, Serial0/1/1

R1# show ipv6 route

    IPv6 Routing Table - default - 10 entries
    (Output omitted)
           NDr - Redirect, RL - RPL, O - OSPF Intra, OI - OSPF Inter
    O   2001:DB8:ACAD:4::/64 [110/50]
         via FE80::2:C, Serial0/1/1
    O   2001:DB8:ACAD:5::/64 [110/50]
         via FE80::2:C, Serial0/1/1
¶ 14.4.9 Route par défaut
Une route par défaut est comparable à une passerelle par défaut sur un hôte. Elle désigne un routeur de tronçon suivant à utiliser lorsque la table de routage ne contient aucune route spécifique correspondant à l’adresse IP de destination.
Une route par défaut peut être une route statique ou être apprise automatiquement à partir d’un protocole de routage dynamique. Elle correspond à l’entrée de route IPv4 0.0.0.0/0 ou à l’entrée de route IPv6 ::/0. Cela signifie qu’aucun bit n’a besoin de correspondre entre l’adresse IP de destination et la route par défaut.
La plupart des routeurs d’entreprise possèdent une route par défaut dans leur table de routage. Cela permet de réduire le nombre de routes présentes dans la table.
Un routeur, comme un routeur domestique ou de petite entreprise ne disposant que d’un seul réseau local, peut atteindre tous ses réseaux distants par l’intermédiaire d’une route par défaut. C’est utile lorsque le routeur ne possède que des réseaux directement connectés et un unique point de sortie vers un routeur de fournisseur d’accès.
Dans la figure, les routeurs R1 et R2 utilisent OSPF pour partager les informations de routage relatives à leurs propres réseaux (réseaux 10.0.x.x/24 et 2001:db8:acad :/64). R2 possède une route statique par défaut vers le routeur du FAI. R2 transmettra à ce routeur tous les paquets dont l’adresse IP de destination ne correspond à aucun des réseaux de sa table de routage, ce qui inclut tous les paquets destinés à Internet.
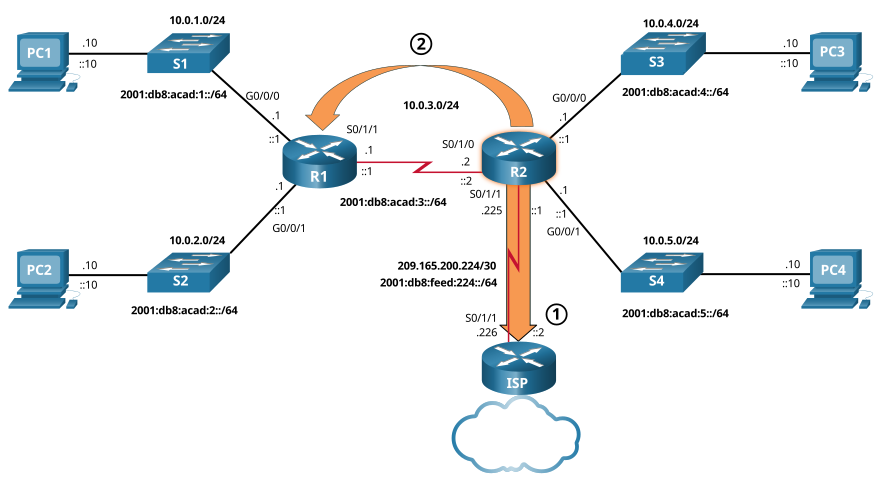
- R2 a une route statique par défaut vers le routeur FAI.
- La route par défaut est annoncé par R2 à R1 à l’aide du protocole de routage dynamique OSPF.
R2 a partagé sa route par défaut avec R1 grâce à OSPF. R1 dispose désormais dans sa table de routage d’une route par défaut qu’il a apprise dynamiquement via OSPF. R1 transmettra lui aussi à R2 tous les paquets dont l’adresse IP de destination ne correspond à aucun des réseaux de sa table de routage.
Les exemples suivants présentent les entrées de table de routage IPv4 et IPv6 correspondant aux routes statiques par défaut configurées sur R2.
R2# show ip route
    (Output omitted)
S*    0.0.0.0/0 [1/0] via 209.165.200.226
    R2#

R2# show ipv6 route

    (Output omitted)
    S   ::/0 [1/0]
         via 2001:DB8:FEED:224::2
    R2#
¶ 14.4.10 Structure d’une table de routage IPv4
IPv4 a été normalisé au début des années 1980 selon l’architecture d’adressage par classe, aujourd’hui obsolète. La table de routage IPv4 reste organisée selon cette même structure par classe. Dans la sortie de show ip route, remarquez que certaines entrées de route sont justifiées à gauche tandis que d’autres sont en retrait. Cette mise en forme reflète la façon dont le processus de routage recherche la correspondance la plus longue dans la table de routage IPv4 ; elle découle entièrement de l’adressage par classe. Bien que le processus de recherche n’utilise plus les classes, la table de routage IPv4 conserve ce format.
Router# show ip route
    (Output omitted)
         192.168.1.0/24 is variably subnetted, 2 subnets, 2 masks

    C       192.168.1.0/24 is directly connected, GigabitEthernet0/0
    L       192.168.1.1/32 is directly connected, GigabitEthernet0/0
    O    192.168.2.0/24 [110/65] via 192.168.12.2, 00:32:33, Serial0/0/0
    O    192.168.3.0/24 [110/65] via 192.168.13.2, 00:31:48, Serial0/0/1

         192.168.12.0/24 is variably subnetted, 2 subnets, 2 masks

    C       192.168.12.0/30 is directly connected, Serial0/0/0
    L       192.168.12.1/32 is directly connected, Serial0/0/0

         192.168.13.0/24 is variably subnetted, 2 subnets, 2 masks

    C       192.168.13.0/30 is directly connected, Serial0/0/1
    L       192.168.13.1/32 is directly connected, Serial0/0/1

         192.168.23.0/30 is subnetted, 1 subnets

    O       192.168.23.0/30 [110/128] via 192.168.12.2, 00:31:38, Serial0/0/0
    Router#
Remarque : La table de routage IPv4 de cet exemple ne provient d’aucun routeur de la topologie utilisée dans ce module.
Bien que le détail de cette structure dépasse le cadre de ce module, il est utile d’en reconnaître l’organisation. Une entrée en retrait est appelée route enfant. Une entrée de route est mise en retrait lorsqu’elle constitue le sous-réseau d’une adresse par classe (réseau de classe A, B ou C). Les réseaux directement connectés apparaissent toujours en retrait (routes enfants), car l’adresse locale de l’interface est toujours inscrite dans la table de routage sous la forme /32. La route enfant comprend la source de la route ainsi que toutes les informations de transfert, telles que l’adresse du tronçon suivant. L’adresse réseau par classe de ce sous-réseau s’affiche au-dessus de l’entrée de route, moins en retrait et sans code source : il s’agit de la route parent.
Remarque : Il ne s’agit que d’une brève présentation de la structure d’une table de routage IPv4 ; elle n’aborde ni les détails ni les spécificités de cette architecture.
L’exemple suivant présente la table de routage IPv4 de R1 dans la topologie. Notez que tous les réseaux de la topologie sont des sous-réseaux — donc des routes enfants — du réseau de classe A et de la route parent 10.0.0.0/8.
R1# show ip route
    (output omitted for brevity)
O*E2  0.0.0.0/0 [110/1] via 10.0.3.2, 00:51:34, Serial0/1/1
      10.0.0.0/8 is variably subnetted, 8 subnets, 2 masks

C        10.0.1.0/24 is directly connected, GigabitEthernet0/0/0
L        10.0.1.1/32 is directly connected, GigabitEthernet0/0/0
C        10.0.2.0/24 is directly connected, GigabitEthernet0/0/1
L        10.0.2.1/32 is directly connected, GigabitEthernet0/0/1
C        10.0.3.0/24 is directly connected, Serial0/1/1
L        10.0.3.1/32 is directly connected, Serial0/1/1
O        10.0.4.0/24 [110/50] via 10.0.3.2, 00:24:22, Serial0/1/1
O        10.0.5.0/24 [110/50] via 10.0.3.2, 00:24:15, Serial0/1/1
R1#
¶ 14.4.11 Structure d’une table de routage IPv6
Le concept d’adressage par classe n’a jamais existé en IPv6 ; la structure d’une table de routage IPv6 est donc très simple. Chaque entrée de route IPv6 est mise en forme et alignée de manière identique.
R1# show ipv6 route
    (output omitted for brevity)
    OE2 ::/0 [110/1], tag 2
         via FE80::2:C, Serial0/0/1
    C   2001:DB8:ACAD:1::/64 [0/0]
         via GigabitEthernet0/0/0, directly connected
    L   2001:DB8:ACAD:1::1/128 [0/0]
         via GigabitEthernet0/0/0, receive
    C   2001:DB8:ACAD:2::/64 [0/0]
         via GigabitEthernet0/0/1, directly connected
    L   2001:DB8:ACAD:2::1/128 [0/0]
         via GigabitEthernet0/0/1, receive
    C   2001:DB8:ACAD:3::/64 [0/0]
         via Serial0/1/1, directly connected
    L   2001:DB8:ACAD:3::1/128 [0/0]
         via Serial0/1/1, receive
    O   2001:DB8:ACAD:4::/64 [110/50]
         via FE80::2:C, Serial0/1/1
    O   2001:DB8:ACAD:5::/64 [110/50]
         via FE80::2:C, Serial0/1/1
    L   FF00::/8 [0/0]
         via Null0, receive
    R1#
¶ 14.4.12 Distance administrative
Une entrée de route correspondant à une adresse réseau précise (préfixe et longueur de préfixe) ne peut figurer qu’une seule fois dans la table de routage. Il est toutefois possible que le routeur apprenne l’existence de cette même adresse réseau à partir de plusieurs sources de routage.
Sauf dans des circonstances très particulières, un seul protocole de routage dynamique devrait être mis en œuvre sur un routeur. Il reste néanmoins possible de configurer à la fois OSPF et EIGRP sur un même routeur ; les deux protocoles de routage peuvent alors apprendre le même réseau de destination. Chacun peut retenir un chemin différent pour atteindre cette destination, en fonction de sa propre métrique.
Cela soulève plusieurs questions, notamment les suivantes :
- Comment le routeur sait-il quelle source utiliser ?
- Quelle route doit-il installer dans la table de routage : celle apprise d’OSPF, ou celle apprise d’EIGRP ?
Le logiciel Cisco IOS s’appuie sur ce que l’on appelle la distance administrative (AD) pour déterminer la route à installer dans la table de routage IP. L’AD traduit la « fiabilité » de la route : plus la valeur de l’AD est faible, plus la source est fiable. EIGRP ayant une AD de 90 et OSPF une AD de 110, c’est l’entrée de route apprise par EIGRP qui serait installée dans la table de routage.
Remarque : L’AD ne désigne pas nécessairement le protocole de routage dynamique le plus approprié.
Un cas plus fréquent est celui d’un routeur qui apprend la même adresse réseau à partir d’une route statique et d’un protocole de routage dynamique tel qu’OSPF. Une route statique a une AD de 1, tandis qu’une route découverte par OSPF a une AD de 110. Comme deux routes distinctes mènent à la même destination, le routeur choisit d’installer celle dont l’AD est la plus faible. S’il doit trancher entre une route statique et une route OSPF, c’est la route statique qui l’emporte.
Remarque : Les réseaux directement connectés possèdent l’AD la plus faible, à savoir 0. Un réseau directement connecté unique peut avoir une AD de 0.
Le tableau répertorie différents protocoles de routage et l’AD qui leur est associée.
| Origine de la route | Distance administrative |
|---|---|
| Directement connecté | 0 |
| Route statique | 1 |
| Résumé du route EIGRP | 5 |
| BGP externe | 20 |
| EIGRP interne | 90 |
| OSPF | 110 |
| IS-IS | 115 |
| RIP | 120 |
| EIGRP externe | 170 |
| BGP interne | 200 |
¶ 14.5 Routages statique et dynamique
¶ 14.5.1 Dynamique ou statique?
La rubrique précédente décrivait la manière dont un routeur construit sa table de routage. Vous savez désormais que le routage, à l’image de l’adressage IP, peut être statique ou dynamique. Faut-il alors privilégier le routage statique ou le routage dynamique? La réponse est : les deux! Le routage statique et le routage dynamique ne s’excluent pas mutuellement. En pratique, la plupart des réseaux combinent des protocoles de routage dynamique et des routes statiques.
Routes statiques
Les routes statiques sont couramment employées dans les cas suivants :
- En tant que paquet de transfert de route par défaut vers un fournisseur de services
- Pour les routes en dehors du domaine de routage et non apprises par le protocole de routage dynamique
- Lorsque l’administrateur réseau souhaite définir explicitement le chemin d’accès pour un réseau spécifique
- Pour le routage entre les réseaux d’extrémité
Les routes statiques conviennent particulièrement aux réseaux de petite taille comportant un seul chemin vers un réseau externe. Elles renforcent également la sécurité des réseaux plus étendus pour certains types de trafic ou pour les liaisons vers d’autres réseaux exigeant un contrôle accru.
Protocoles de routage dynamique
Les protocoles de routage dynamique permettent aux administrateurs réseau d’éviter le processus fastidieux et exigeant que représentent la configuration et la maintenance manuelles des routes statiques. Ces protocoles s’imposent dans tout réseau comptant plus de quelques routeurs. Ils sont évolutifs et déterminent automatiquement les meilleures routes lorsque la topologie change.
Les protocoles de routage dynamique sont couramment employés dans les cas suivants :
- Dans les réseaux composés de plus de quelques routeurs
- Lorsqu’une modification de la topologie du réseau impose de déterminer automatiquement un autre chemin d’accès
- Pour l’évolutivité. À mesure que le réseau s’étend, le protocole de routage dynamique apprend automatiquement à connaître les nouveaux réseaux.
Le tableau compare quelques-unes des différences entre le routage dynamique et le routage statique.
| Caractéristique | Routage dynamique | Routage statique |
|---|---|---|
| Complexité de la configuration | Indépendant de la taille du réseau | Augmente avec la taille du réseau |
| Modifications de la topologie | S’adapte automatiquement aux modifications de la topologie | Intervention de l’administrateur requise |
| Évolutivité | Idéal pour les topologies de réseau simple et complexe | Idéal pour les topologies simples |
| Sécurité | La sécurité doit être configurée | La sécurité est inhérente |
| Utilisation des ressources | Utilise le CPU, la mémoire, la bande passante de la liaison | Aucune ressource supplémentaire n’est nécessaire |
| Prévisibilité du chemin | Route dépend de la topologie et du protocole de routage utilisés | Définie explicitement par l’administrateur |
¶ 14.5.2 Évolution des protocoles de routage dynamique
Les protocoles de routage dynamique sont utilisés dans les réseaux depuis la fin des années 1980. Le protocole RIP fait partie des tout premiers protocoles de routage. RIPv1 a été publié en 1988, mais certains de ses algorithmes fondamentaux étaient déjà mis en œuvre sur ARPANET (Advanced Research Projects Agency Network) dès 1969.
À mesure que les réseaux gagnaient en taille et en complexité, de nouveaux protocoles de routage ont vu le jour. Le protocole RIP a évolué vers RIPv2 afin d’accompagner la croissance de l’environnement réseau. RIPv2 demeure toutefois insuffisant pour les déploiements actuels de réseaux de grande envergure. Deux protocoles de routage avancés ont alors été conçus pour répondre aux besoins des réseaux plus importants : OSPF (Open Shortest Path First) et IS-IS (Intermediate System-to-Intermediate System). Cisco a pour sa part développé le protocole IGRP (Interior Gateway Routing Protocol), ensuite remplacé par l’EIGRP (Enhanced IGRP), qui s’adapte lui aussi parfaitement aux grands déploiements réseau.
Par ailleurs, il devenait nécessaire de relier les différents domaines de routage d’organisations distinctes et d’assurer le routage entre eux. Le protocole BGP (Border Gateway Protocol), successeur du protocole EGP (Exterior Gateway Protocol), est utilisé entre les fournisseurs d’accès à Internet (FAI). Il sert également à l’échange d’informations de routage entre les FAI et certaines organisations privées.
La figure illustre la chronologie d’introduction des différents protocoles.
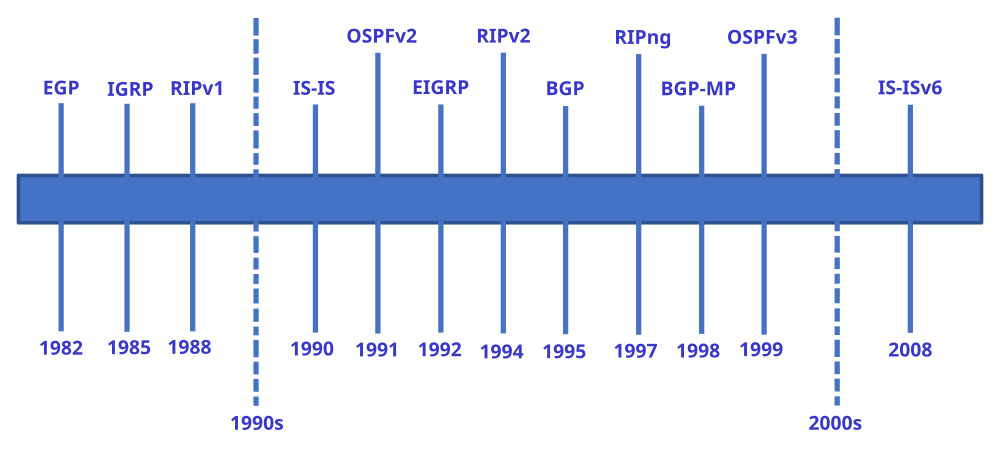
De nouvelles versions des protocoles de routage IP ont été développées afin de prendre en charge les communications reposant sur IPv6, comme l’indique la ligne IPv6 du tableau.
Le tableau classe les protocoles de routage actuels. Les protocoles IGP (Interior Gateway Protocols) sont les protocoles de routage chargés d’échanger des informations de routage au sein d’un domaine de routage administré par une seule organisation. Il n’existe qu’un seul EGP : BGP. Celui-ci échange des informations de routage entre différentes organisations, appelées systèmes autonomes (AS). BGP est utilisé par les FAI pour acheminer les paquets sur Internet. Les appellations « vecteur de distance », « état de liaison » et « vecteur de chemin » désignent le type d’algorithme de routage employé pour déterminer le meilleur chemin.
| protocoles IGP | Protocoles EGP | ||||
|---|---|---|---|---|---|
| Vecteur de distance | État de liens | Protocole BGP | |||
| IPv4 | RIPv2 | EIGRP | OSPFv2 | IS-IS | BGP-4 |
| IPv6 | RIPng | Protocole EIGRP pour IPv6 | OSPFv3 | IS-IS pour IPv6 | BGP-MP |
¶ 14.5.3 Concepts du protocole de routage dynamique
Un protocole de routage est un ensemble de processus, d’algorithmes et de messages servant à échanger des informations de routage et à construire la table de routage en y inscrivant les meilleurs chemins. Les protocoles de routage dynamique poursuivent notamment les objectifs suivants :
- découverte des réseaux distants
- actualisation des informations de routage
- choix du meilleur chemin vers les réseaux de destination
- capacité à trouver un nouveau meilleur chemin si le chemin actuel devient indisponible.
Les principaux composants des protocoles de routage dynamique sont les suivants :
- Structures de données – Les protocoles de routage s’appuient généralement sur des tables ou des bases de données pour fonctionner. Ces informations sont conservées dans la mémoire vive.
- Messages de protocoles de routage – Les protocoles de routage utilisent différents types de messages pour découvrir les routeurs voisins, échanger des informations de routage et accomplir d’autres tâches afin d’obtenir et de tenir à jour des informations exactes sur le réseau.
- Algorithme – Un algorithme est une suite précise d’étapes permettant d’accomplir une tâche. Les protocoles de routage recourent à des algorithmes pour faciliter l’échange d’informations de routage et déterminer le meilleur chemin d’accès.
Ils permettent aux routeurs de partager de manière dynamique des informations sur les réseaux distants et de fournir automatiquement ces informations à leurs propres tables de routage. Cliquez sur Lecture pour voir une animation de ce processus.
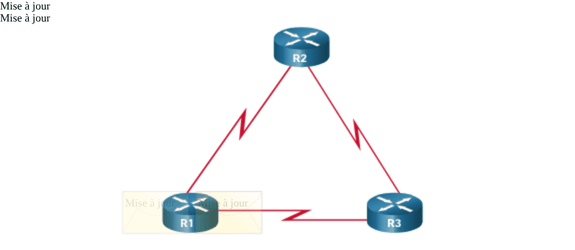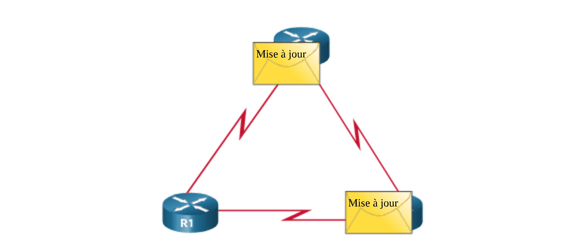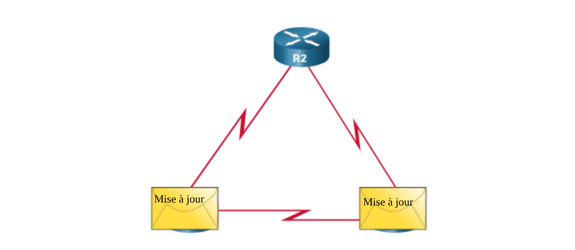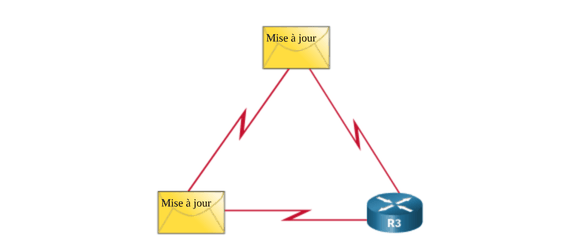
Les protocoles de routage déterminent le meilleur chemin, ou la meilleure route, vers chaque réseau. Cette route est ensuite inscrite dans la table de routage. Elle y sera installée à condition qu’aucune autre source de routage ne présente une distance administrative (AD) inférieure. L’un des principaux atouts des protocoles de routage dynamique réside dans l’échange d’informations de routage entre routeurs lorsque la topologie évolue. Cet échange permet aux routeurs de découvrir automatiquement de nouveaux réseaux et d’emprunter d’autres chemins en cas de défaillance d’une liaison vers un réseau actif.
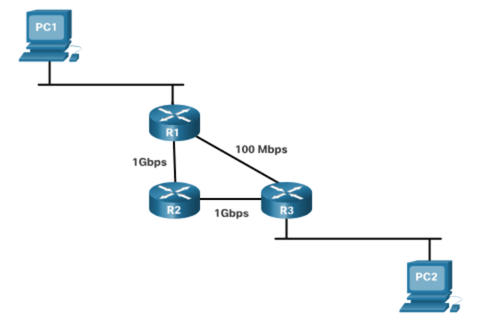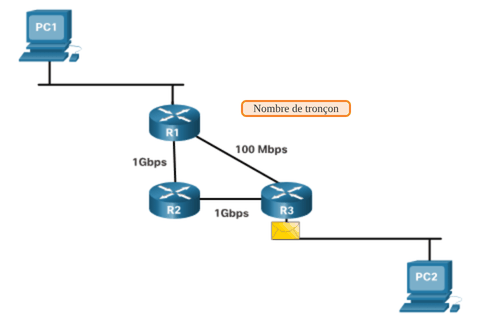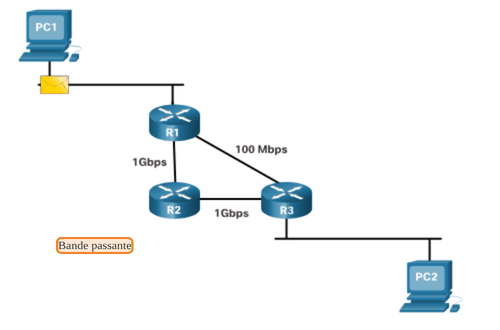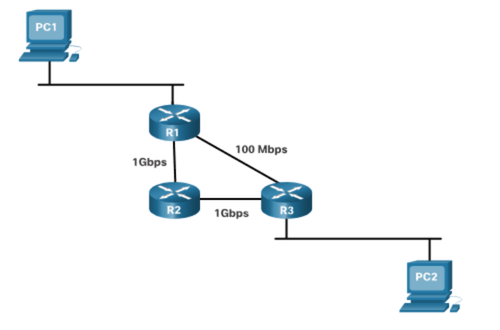
¶ 14.5.4 Meilleur chemin
Avant qu’un chemin vers un réseau distant ne soit proposé à la table de routage, le protocole de routage dynamique doit déterminer le meilleur chemin d’accès à ce réseau. Cette opération peut amener à évaluer plusieurs chemins menant au même réseau de destination, puis à retenir le chemin optimal, c’est-à-dire le plus court, pour l’atteindre. Lorsque plusieurs chemins mènent au même réseau, chacun emprunte une interface de sortie différente du routeur pour rejoindre ce réseau.
Le meilleur chemin est sélectionné par un protocole de routage, qui s’appuie sur une valeur, appelée métrique, pour évaluer la distance à parcourir afin d’atteindre un réseau. Une métrique est une valeur quantitative servant à mesurer la distance vers un réseau donné. Le meilleur chemin pour rejoindre un réseau est celui dont la métrique est la plus faible.
Les protocoles de routage dynamique appliquent généralement leurs propres règles et métriques pour constituer et mettre à jour leur table de routage. L’algorithme de routage attribue une valeur, ou métrique, à chaque chemin traversant le réseau. Les métriques peuvent reposer sur une ou plusieurs caractéristiques d’un chemin. Pour choisir la route, certains protocoles de routage combinent même plusieurs métriques en une seule valeur.
Le tableau suivant répertorie les protocoles dynamiques courants et leurs métriques.
| Protocole de routage | Métrique |
|---|---|
| Protocole RIP (Routing Information Protocol) |
|
| Protocole OSPF (Open Shortest Path First) |
|
| Protocole EIGRP (Enhanced Interior Gateway Routing Protocol) |
|
L’animation de la figure montre comment le chemin retenu peut varier selon la métrique utilisée. Si le meilleur chemin tombe en panne, le protocole de routage dynamique sélectionne automatiquement le chemin le plus approprié parmi ceux qui restent, s’il en existe un.
¶ 14.5.5 Équilibrage de charge
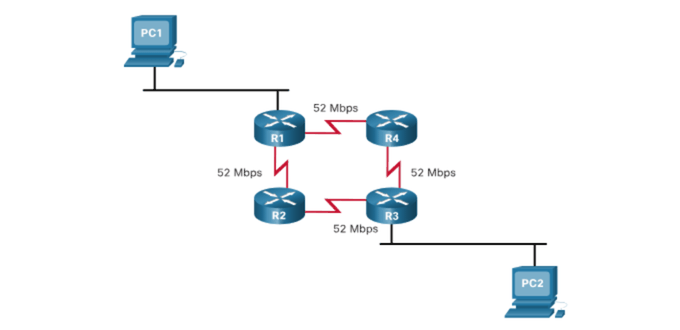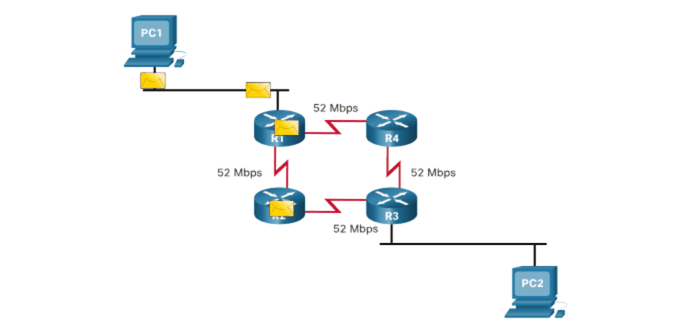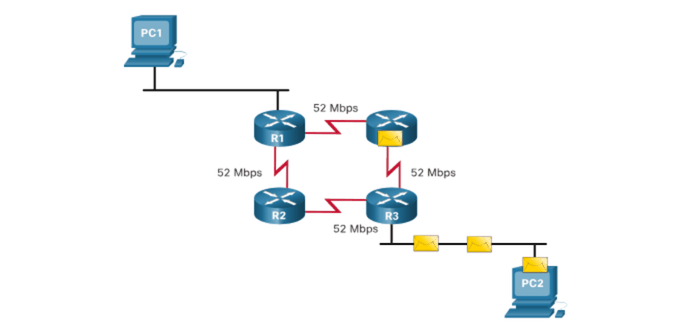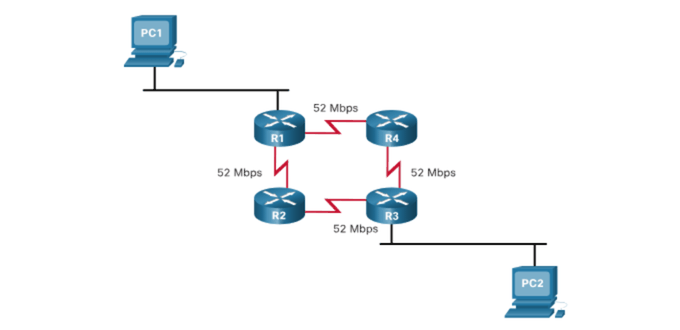
Que se passe-t-il lorsqu’une table de routage comporte plusieurs chemins de métriques identiques vers le même réseau de destination?
Lorsqu’un routeur dispose d’au moins deux chemins vers une même destination présentant des métriques de coût égal, il répartit équitablement les paquets entre ces chemins. C’est ce que l’on appelle l’équilibrage de charge à coût égal. La table de routage ne contient qu’une seule entrée pour le réseau de destination, mais plusieurs interfaces de sortie, une par chemin de coût égal. Le routeur achemine alors les paquets en alternant entre les différentes interfaces de sortie répertoriées dans la table de routage.
Correctement configuré, l’équilibrage de charge améliore l’efficacité et les performances du réseau.
L’équilibrage de charge à coût égal est mis en œuvre automatiquement par les protocoles de routage dynamique. Avec les routes statiques, il s’active lorsque plusieurs routes statiques pointent vers le même réseau de destination en passant par des routeurs de tronçon suivant différents.
Remarque: Seul le protocole EIGRP prend en charge l’équilibrage de charge à coût inégal.
L’animation de la figure présente un exemple d’équilibrage de charge à coût égal.
¶ 14.6 Module pratique et questionnaire
¶ 14.6.1 Qu’est-ce que j’ai appris dans ce module?
Détermination du chemin
Les principales fonctions d’un routeur consistent à déterminer le meilleur chemin pour acheminer les paquets, à partir des informations contenues dans sa table de routage, puis à transférer ces paquets vers leur destination. Le meilleur chemin de la table de routage est aussi appelé la correspondance la plus longue : il s’agit de l’entrée dont le plus grand nombre de bits de poids fort coïncident avec l’adresse IP de destination du paquet. Les réseaux directement connectés sont les réseaux configurés sur les interfaces actives d’un routeur. Un réseau directement connecté est ajouté à la table de routage dès lors qu’une interface est configurée avec une adresse IP et un masque de sous-réseau (longueur de préfixe) et qu’elle est active (états « up » et « up »). Les routeurs apprennent à connaître les réseaux distants de deux façons : par les routes statiques, ajoutées à la table de routage lorsqu’une route est configurée manuellement, et par les protocoles de routage dynamique. Avec des protocoles tels qu’EIGRP et OSPF, les routes sont ajoutées à la table de routage à mesure que les protocoles découvrent dynamiquement les réseaux distants.
Transmission de paquets
Une fois le chemin approprié déterminé, le routeur peut transférer le paquet sur un réseau directement connecté, le remettre à un routeur de tronçon suivant ou l’abandonner. La fonction de transfert de paquets a pour rôle principal d’encapsuler les paquets dans le type de trame de liaison de données adapté à l’interface de sortie. Les routeurs prennent en charge trois mécanismes de transmission des paquets : la commutation de processus, la commutation rapide et CEF. Les étapes suivantes décrivent le processus de transmission d’un paquet :
- La trame de liaison de données, qui encapsule un paquet IP, arrive sur l’interface d’entrée.
- Le routeur examine l’adresse IP de destination figurant dans l’en-tête du paquet et consulte sa table de routage IP.
- Le routeur recherche le préfixe correspondant le plus long dans la table de routage.
- Le routeur encapsule le paquet dans une trame de liaison de données et le transmet par l’interface de sortie. La destination peut être un périphérique raccordé au réseau ou un routeur de tronçon suivant.
- En revanche, en l’absence d’entrée de route correspondante, le paquet est abandonné.
Révision de la configuration de base du routeur
Plusieurs commandes permettent de configurer et de vérifier les routeurs, dont show ip route , show ip interface , show ip interface brief et show running-config. Pour réduire le volume des résultats affichés, utilisez un filtre. Les commandes de filtrage permettent de n’afficher que certaines sections du résultat. Pour activer le filtrage, saisissez le symbole (|) à la suite de la commande show , puis indiquez un paramètre de filtrage et une expression de filtrage. Après ce symbole, les paramètres de filtrage suivants sont disponibles :
- section – Affiche l’intégralité de la section débutant par l’expression de filtrage
- include – Inclut toutes les lignes de résultat correspondant à l’expression de filtrage
- exclude – Exclut toutes les lignes de résultat correspondant à l’expression de filtrage
- begin – Affiche toutes les lignes de résultat à partir d’un certain point, en commençant par la ligne correspondant à l’expression de filtrage
Table de routage IP
Une table de routage contient la liste des routes vers les réseaux connus (préfixes et longueurs de préfixe). Ces informations proviennent des réseaux directement connectés, des routes statiques et des protocoles de routage dynamique. Voici quelques-uns des codes courants de la table de routage :
- L – Identifie l’adresse attribuée à l’interface d’un routeur. Ce code permet au routeur de déterminer efficacement qu’un paquet reçu lui est destiné et n’a donc pas à être transféré.
- C – Identifie un réseau directement connecté.
- S – Identifie une route statique créée pour atteindre un réseau donné.
- O – Identifie un réseau découvert dynamiquement auprès d’un autre routeur grâce au protocole de routage OSPF.
- * – Indique que cette route peut servir de route par défaut.
Chaque routeur prend ses décisions seul, à partir des informations dont il dispose dans sa propre table de routage. Les informations contenues dans la table de routage d’un routeur ne correspondent pas nécessairement à celles d’un autre routeur. De plus, les informations de routage relatives à un chemin d’accès ne renseignent en rien sur le chemin de retour. Chaque entrée de la table de routage comprend la source de la route, le réseau de destination, l’AD, la métrique, le tronçon suivant, l’horodatage de la route et l’interface de sortie. Pour apprendre à connaître les réseaux distants, un routeur doit posséder au moins une interface active configurée avec une adresse IP et un masque de sous-réseau (longueur de préfixe), ce qui constitue un réseau directement connecté. Les routes statiques sont configurées manuellement et définissent un chemin explicite entre deux périphériques réseau. Les protocoles de routage dynamique, quant à eux, peuvent détecter un réseau, gérer les tables de routage, sélectionner un meilleur chemin et découvrir automatiquement un nouveau meilleur chemin lorsque la topologie change. Une route par défaut désigne le routeur de tronçon suivant à utiliser lorsque la table de routage ne contient aucune route correspondant précisément à l’adresse IP de destination. Une route par défaut peut être statique ou apprise automatiquement par un protocole de routage dynamique. Elle se traduit par une entrée 0.0.0.0/0 en IPv4 ou ::/0 en IPv6. Les tables de routage IPv4 conservent toujours une structure héritée de l’adressage par classe, représentée par des niveaux d’indentation, contrairement aux tables de routage IPv6 qui n’adoptent pas cette structure. Le logiciel Cisco IOS recourt à la distance administrative (AD) pour déterminer la route à installer dans la table de routage IP. L’AD traduit la « fiabilité » de la route : plus sa valeur est faible, plus la source est fiable.
Routages statique et dynamique
Les routes statiques sont couramment employées :
- En tant que paquet de transfert de route par défaut vers un fournisseur de services.
- Pour les routes en dehors du domaine de routage et non apprises par le protocole de routage dynamique
- Lorsque l’administrateur réseau souhaite définir explicitement le chemin d’accès pour un réseau spécifique
- Pour le routage entre les réseaux d’extrémité
Le protocole de routage dynamique est couramment employé :
- Dans les réseaux composés de plus de quelques routeurs
- Lorsqu’une modification de la topologie du réseau impose de déterminer automatiquement un autre chemin d’accès
- Pour l’évolutivité. À mesure que le réseau s’étend, le protocole de routage dynamique apprend automatiquement à connaître les nouveaux réseaux.
Les protocoles de routage actuels comprennent les IGP et les EGP. Les IGP échangent des informations de routage au sein d’un domaine de routage administré par une seule organisation. Le seul EGP est BGP, qui échange des informations de routage entre différentes organisations et que les FAI utilisent pour acheminer les paquets sur Internet. Les appellations « vecteur de distance », « état de liaison » et « vecteur de chemin » désignent le type d’algorithme de routage employé pour déterminer le meilleur chemin. Les principaux composants des protocoles de routage dynamique sont les structures de données, les messages de protocole de routage et les algorithmes. Le meilleur chemin est sélectionné par un protocole de routage, qui s’appuie sur une valeur, ou métrique, pour évaluer la distance à parcourir afin d’atteindre un réseau. Une métrique est une valeur quantitative servant à mesurer la distance vers un réseau donné. Le meilleur chemin pour rejoindre un réseau est celui dont la métrique est la plus faible. Lorsqu’un routeur dispose d’au moins deux chemins vers une même destination présentant des métriques de coût égal, il répartit équitablement les paquets entre ces chemins. C’est ce que l’on appelle l’équilibrage de charge à coût égal.