¶ Module 15: Routage statique IP
¶ 15.0 Introduction
¶ 15.0.1 Pourquoi devrais-je suivre ce module?
Bienvenue dans le module « Routage statique IP »!
Il existe tant de méthodes pour acheminer dynamiquement un paquet que vous vous demandez peut-être pourquoi quelqu'un prendrait le temps de configurer manuellement une route statique. C'est un peu comme si vous laviez tous vos vêtements à la main alors que vous disposez d'une machine à laver en parfait état. Pourtant, vous savez que certains vêtements ne peuvent pas passer en machine et doivent être lavés à la main. Il en va de même dans les réseaux : il existe en réalité de nombreuses situations où une route statique configurée manuellement constitue la meilleure option.
Il existe différents types de routes statiques, et chacun convient parfaitement pour résoudre (ou éviter) un type précis de problème réseau. De nombreux réseaux combinent routage dynamique et routage statique : les administrateurs réseau doivent donc savoir configurer, vérifier et dépanner les routes statiques. Si vous suivez ce cours, c'est que vous souhaitez devenir administrateur réseau ou perfectionner vos compétences en la matière. Vous serez heureux d'avoir suivi ce module, car vous mettrez ces compétences en pratique très souvent! Et comme il porte sur la configuration des routes statiques, il comporte plusieurs activités du Contrôleur de syntaxe, suivies d'un exercice Packet Tracer et de travaux pratiques qui vous permettront de parfaire vos compétences!
¶ 15.0.2 Qu’est-ce que je vais apprendre dans ce module?
Titre du module: Routage statique IP
Objectif du module: Configurer les routes statiques IPv4 et IPv6.
| Titre du rubrique | Objectif du rubrique |
|---|---|
| Routes statiques | Décrire la syntaxe de commande pour les routes statiques. |
| Configuration de routes statiques IP | Configurer les routes statiques IPv4 et IPv6. |
| Configuration de routes statiques IP par défaut | Configurer les routes statiques IPv4 et IPv6 par défaut. |
| Configuration de routes statiques flottantes | Configurer une route statique flottante pour fournir une connexion de secours. |
| Configuration de routes d’hôtes statiques | Configurer des routes d’hôtes statiques IPv4 et IPv6 qui dirigent le trafic vers un hôte spécifique. |
¶ 15.1 Routes statiques
¶ 15.1.1 Types de routes statiques
Les routes statiques sont fréquemment mises en oeuvre sur un réseau, et ce même lorsqu'un protocole de routage dynamique est configuré. Une organisation peut par exemple configurer une route statique par défaut vers son fournisseur de services, puis annoncer cette route aux autres routeurs de l'entreprise à l'aide du protocole de routage dynamique.
Les routes statiques peuvent être configurées aussi bien pour IPv4 que pour IPv6. Les deux protocoles prennent en charge les types de routes statiques suivants :
- Route statique standard
- Route statique par défaut
- Route statique flottante
- Route statique récapitulative
Les routes statiques se configurent à l'aide des commandes de configuration globale ip route et ipv6 route .
¶ 15.1.2 Options de tronçon suivant
Lorsque vous configurez une route statique, le tronçon suivant peut être identifié par une adresse IP, par une interface de sortie, ou par les deux. La manière dont la destination est spécifiée détermine l'un des trois types de routes statiques suivants :
- Route de tronçon suivant : seule l'adresse IP du tronçon suivant est spécifiée.
- Route statique connectée directement: seule l'interface de sortie du routeur est spécifiée.
- Route statique entièrement spécifiée: l'adresse IP du tronçon suivant et l'interface de sortie sont toutes deux spécifiées.
¶ 15.1.3 Les Commande de Route Statique IPv4
Les routes statiques IPv4 se configurent à l'aide des commandes suivantes :
Router(config)# ip route network-address subnet-mask
{ ip-address | exit-intf [ip-address]} [distance]
Remarque: Les paramètres ip-address , exit-intf, ou ip-address et exit-intf doivent être configurés.
Le tableau décrit les paramètres de la commande ip route .
| Paramètre | Description |
|---|---|
network-address |
Identifie l’adresse IPv4 de destination du réseau distant qui doit être ajoutée à la table de routage. |
subnet-mask |
|
ip-address |
|
exit-intf |
|
exit-intf ip-address |
Crée une route statique entièrement spécifiée car elle spécifie l’interface de sortie et l’adresse IPv4 du tronçon suivant. |
distance |
|
¶ 15.1.4 Les Commandes de Route Statique IPv6
Les routes statiques IPv6 se configurent à l'aide des commandes suivantes :
Router(config)# ipv6 route ipv6-prefix/prefix-length
{ipv6-address | exit-intf [ipv6-address]} [distance]
La plupart des paramètres sont identiques à ceux de la version IPv4 de la commande.
Le tableau présente les différents paramètres de la commande ipv6 route ainsi que leurs descriptions.
| Paramètre | Description |
|---|---|
ipv6-prefix |
Identifie l’adresse IPv6 de destination du réseau distant qui doit être ajoutée à la table de routage. |
/prefix-length |
Identifie la longueur du préfixe du réseau distant. |
ipv6-address |
|
exit-intf |
|
exit-intf ipv6-address |
Crée une route statique entièrement spécifiée car elle spécifie l’interface de sortie et l’adresse IPv6 du tronçon suivant. |
distance |
|
Remarque : La commande de configuration globale ipv6 unicast-routing doit être configurée pour permettre au routeur de transférer des paquets IPv6.
¶ 15.1.5 Topologie à double pile
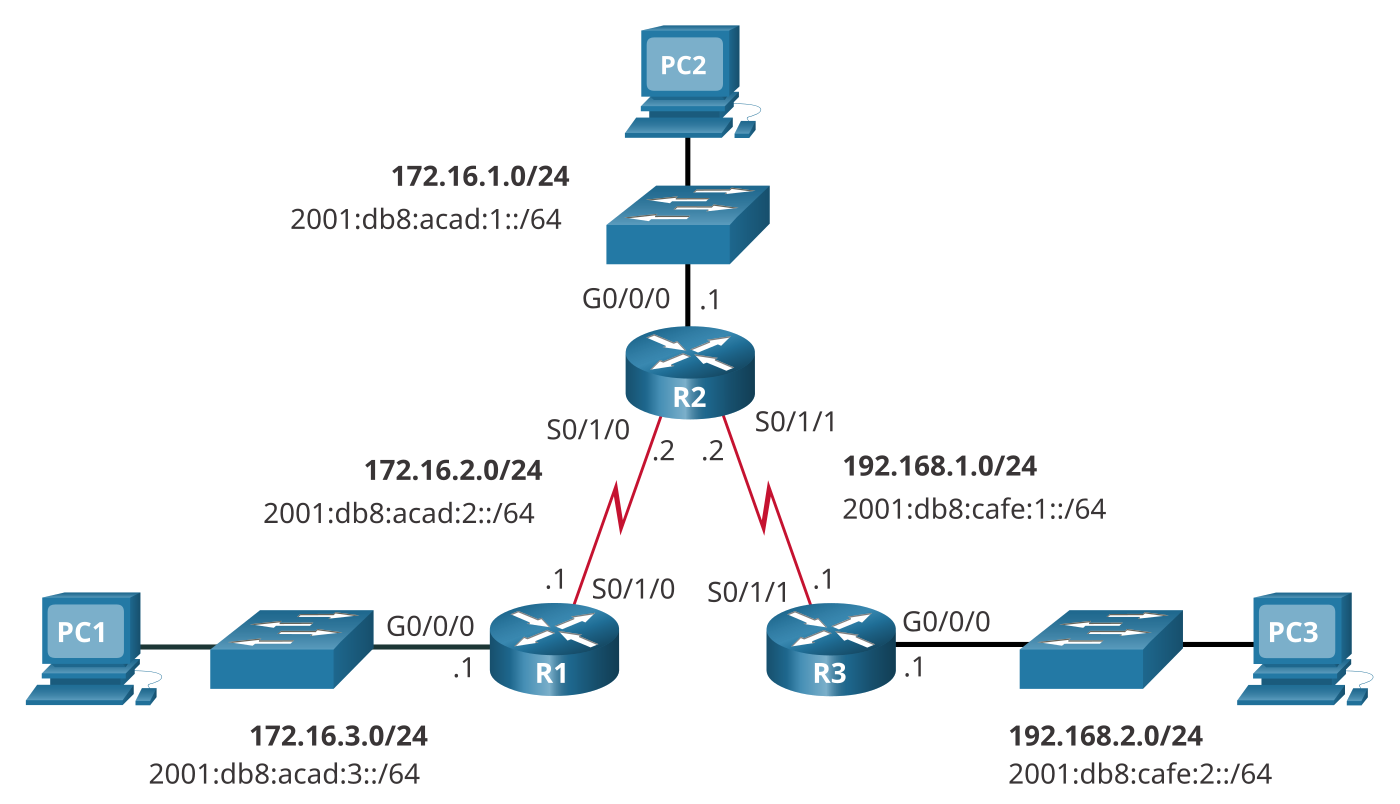
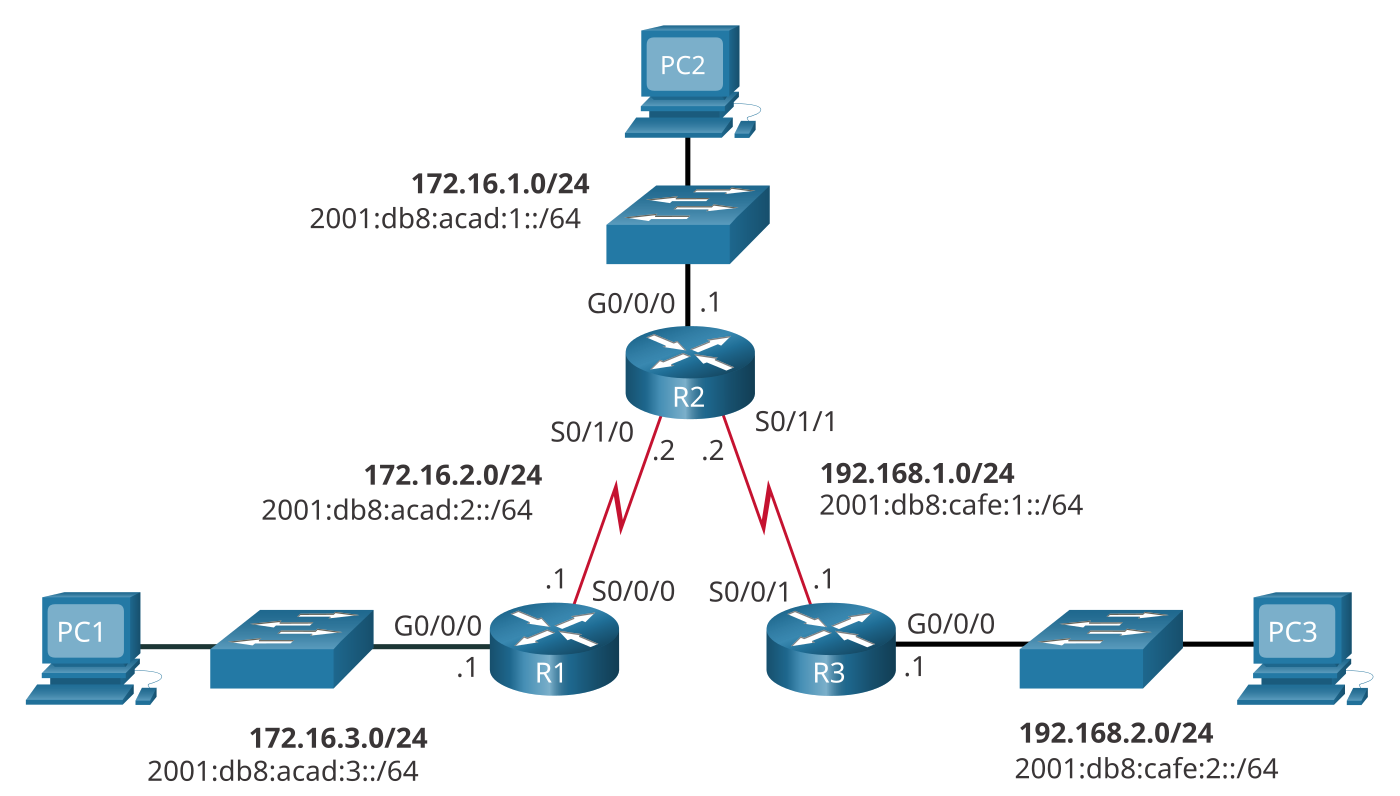
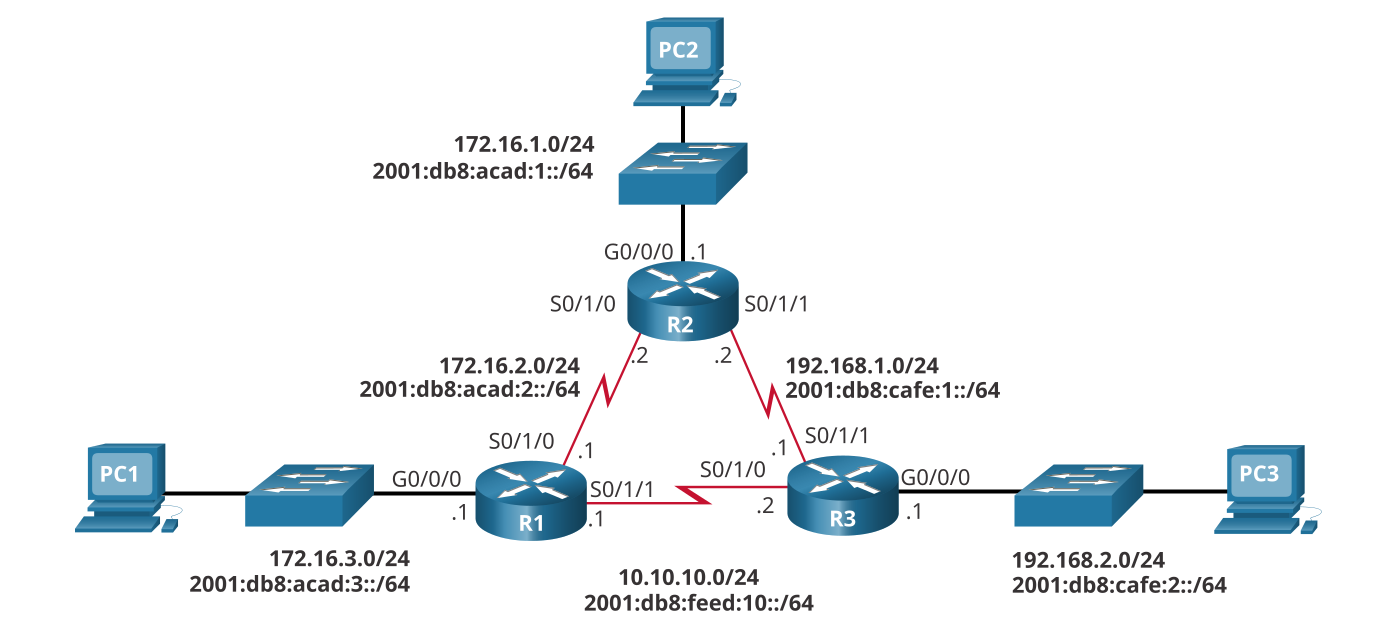
La figure présente une topologie de réseau à double pile. À ce stade, aucune route statique n'est configurée, ni pour IPv4 ni pour IPv6.
¶ 15.1.6 Tables de routage initiales d’IPv4
R1# show ip route | begin Gateway
    Gateway of last resort is not set
          172.16.0.0/16 is variably subnetted, 4 subnets, 2 masks

    C 172.16.2.0/24 is directly connected, Serial0/1/0
    L 172.16.2.1/32 is directly connected, Serial0/1/0
    C 172.16.3.0/24 is directly connected, GigabitEthernet0/0/0
    L 172.16.3.1/32 is directly connected, GigabitEthernet0/0/0
R1#¶ 15.1.7 Tables de routage initiales d’IPv6
R1# show ipv6 route | begin C
    C 2001:DB8:ACAD:2::/64 [0/0]

         via Serial0/1/0, directly connected
    L 2001:DB8:ACAD:2::1/128 [0/0]
         via Serial0/1/0, receive
    C 2001:DB8:ACAD:3::/64 [0/0]
         via GigabitEthernet0/0/0, directly connected
    L 2001:DB8:ACAD:3::1/128 [0/0]
         via GigabitEthernet0/0/0, receive
    L FF00::/8 [0/0]
         via Null0, receive
R1#¶ 15.2 Configuration de routes statiques IP
¶ 15.2.1 Routes Statiques de Tronçon Suivant d’IPv4
Les commandes de configuration des routes statiques standard diffèrent légèrement entre IPv4 et IPv6. Cette rubrique explique comment configurer les routes statiques standard, directement connectées et entièrement spécifiées, pour IPv4 et pour IPv6.
Dans une route statique de tronçon suivant, seule l’adresse IP du tronçon suivant est spécifiée ; l’interface de sortie est déduite de ce tronçon suivant. Par exemple, trois routes statiques de tronçon suivant IPv4 sont configurées sur R1 à l’aide de l’adresse IP du tronçon suivant, R2.
Les commandes permettant de configurer R1 avec les routes statiques IPv4 vers les trois réseaux distants sont les suivantes :
R1(config)# ip route 172.16.1.0 255.255.255.0 172.16.2.2
R1(config)# ip route 192.168.1.0 255.255.255.0 172.16.2.2
R1(config)# ip route 192.168.2.0 255.255.255.0 172.16.2.2
La table de routage de R1 comporte des routes vers les trois réseaux IPv4 distants.
R1# show ip route | begin Gateway
    Gateway of last resort is not set
          172.16.0.0/16 is variably subnetted, 5 subnets, 2 masks

    S        172.16.1.0/24 [1/0] via 172.16.2.2
    C        172.16.2.0/24 is directly connected, Serial0/1/0
    L        172.16.2.1/32 is directly connected, Serial0/1/0
    C        172.16.3.0/24 is directly connected, GigabitEthernet0/0/0
    L        172.16.3.1/32 is directly connected, GigabitEthernet0/0/0
    S     192.168.1.0/24 [1/0] via 172.16.2.2
    S     192.168.2.0/24 [1/0] via 172.16.2.2

    R1#
¶ 15.2.2 Routes Statiques de Tronçon Suivant d’IPv6
Les commandes permettant de configurer R1 avec les routes statiques IPv6 vers les trois réseaux distants sont les suivantes :
R1(config)# ipv6 unicast-routing
R1(config)# ipv6 route 2001:db8:acad:1::/64 2001:db8:acad:2::2
R1(config)# ipv6 route 2001:db8:cafe:1::/64 2001:db8:acad:2::2
R1(config)# ipv6 route 2001:db8:cafe:2::/64 2001:db8:acad:2::2
La table de routage de R1 comporte des routes vers les trois réseaux IPv6 distants.
R1# show ipv6 route
    IPv6 Routing Table - default - 8 entries
    Codes: C - Connected, L - Local, S - Static, U - Per-user Static route
           B - BGP, R - RIP, H - NHRP, I1 - ISIS L1
           I2 - ISIS L2, IA - ISIS interarea, IS - ISIS summary, D - EIGRP
           EX - EIGRP external, ND - ND Default, NDp - ND Prefix, DCE - Destination
           NDr - Redirect, RL - RPL, O - OSPF Intra, OI - OSPF Inter
           OE1 - OSPF ext 1, OE2 - OSPF ext 2, ON1 - OSPF NSSA ext 1
           ON2 - OSPF NSSA ext 2, la - LISP alt, lr - LISP site-registrations
           ld - LISP dyn-eid, lA - LISP away, le - LISP extranet-policy
           a - Application
    S   2001:DB8:ACAD:1::/64 [1/0]
         via 2001:DB8:ACAD:2::2
    C   2001:DB8:ACAD:2::/64 [0/0]
         via Serial0/1/0, directly connected
    L   2001:DB8:ACAD:2::1/128 [0/0]
         via Serial0/1/0, receive
    C   2001:DB8:ACAD:3::/64 [0/0]
         via GigabitEthernet0/0/0, directly connected
    L   2001:DB8:ACAD:3::1/128 [0/0]
         via GigabitEthernet0/0/0, receive
    S   2001:DB8:CAFE:1::/64 [1/0]
         via 2001:DB8:ACAD:2::2
    S   2001:DB8:CAFE:2::/64 [1/0]
         via 2001:DB8:ACAD:2::2
    L   FF00::/8 [0/0]
         via Null0, receive
¶ 15.2.3 Route statique connectée directement d’IPv4
Lors de la configuration d’une route statique, vous pouvez également utiliser l’interface de sortie pour spécifier l’adresse du tronçon suivant. La figure présente de nouveau la topologie.
Trois routes statiques directement connectées sont configurées sur R1 au moyen de l’interface de sortie.
R1(config)# ip route 172.16.1.0 255.255.255.0 s0/1/0
R1(config)# ip route 192.168.1.0 255.255.255.0 s0/1/0
R1(config)# ip route 192.168.2.0 255.255.255.0 s0/1/0
La table de routage de R1 montre que, lorsqu’un paquet est destiné au réseau 192.168.2.0/24, R1 recherche une correspondance dans sa table de routage et constate qu’il peut transmettre le paquet par son interface Série 0/1/0.
Remarque : Il est généralement recommandé d’utiliser l’adresse du tronçon suivant. Les routes statiques directement connectées ne doivent être utilisées qu’avec des interfaces série point à point, comme dans cet exemple.
R1# show ip route | begin Gateway
    Gateway of last resort is not set
          172.16.0.0/16 is variably subnetted, 5 subnets, 2 masks

    S        172.16.1.0/24 is directly connected, Serial0/1/0
    C        172.16.2.0/24 is directly connected, Serial0/1/0
    L        172.16.2.1/32 is directly connected, Serial0/1/0
    C        172.16.3.0/24 is directly connected, GigabitEthernet0/0/0
    L        172.16.3.1/32 is directly connected, GigabitEthernet0/0/0
    S     192.168.1.0/24 is directly connected, Serial0/1/0
    S     192.168.2.0/24 is directly connected, Serial0/1/0
¶ 15.2.4 Route statique connectée directement d’IPv6
Dans l’exemple, trois routes statiques IPv6 directement connectées sont configurées sur R1 à l’aide de l’interface de sortie.
R1(config)# ipv6 route 2001:db8:acad:1::/64 s0/1/0
R1(config)# ipv6 route 2001:db8:cafe:1::/64 s0/1/0
R1(config)# ipv6 route 2001:db8:cafe:2::/64 s0/1/0
La table de routage IPv6 de R1, dans la sortie de l’exemple, montre que, lorsqu’un paquet est destiné au réseau 2001:DB8:ACAD:3::/64, R1 recherche une correspondance dans sa table de routage et constate qu’il peut transmettre le paquet par son interface Série 0/1/0.
Remarque : Il est généralement recommandé d’utiliser l’adresse du tronçon suivant. Les routes statiques directement connectées ne doivent être utilisées qu’avec des interfaces série point à point, comme dans cet exemple.
R1# show ipv6 route
    IPv6 Routing Table - default - 8 entries
    Codes: C - Connected, L - Local, S - Static, U - Per-user Static route
           B - BGP, R - RIP, H - NHRP, I1 - ISIS L1
           I2 - ISIS L2, IA - ISIS interarea, IS - ISIS summary, D - EIGRP
           EX - EIGRP external, ND - ND Default, NDp - ND Prefix, DCE - Destination
           NDr - Redirect, RL - RPL, O - OSPF Intra, OI - OSPF Inter
           OE1 - OSPF ext 1, OE2 - OSPF ext 2, ON1 - OSPF NSSA ext 1
           ON2 - OSPF NSSA ext 2, la - LISP alt, lr - LISP site-registrations
           ld - LISP dyn-eid, lA - LISP away, le - LISP extranet-policy
           a - Application
    S   2001:DB8:ACAD:1::/64 [1/0]
         via Serial0/1/0, directly connected
    C   2001:DB8:ACAD:2::/64 [0/0]
         via Serial0/1/0, directly connected
    L   2001:DB8:ACAD:2::1/128 [0/0]
         via Serial0/1/0, receive
    C   2001:DB8:ACAD:3::/64 [0/0]
         via GigabitEthernet0/0/0, directly connected
    L   2001:DB8:ACAD:3::1/128 [0/0]
         via GigabitEthernet0/0/0, receive
    S   2001:DB8:CAFE:1::/64 [1/0]
         via Serial0/1/0, directly connected
    S   2001:DB8:CAFE:2::/64 [1/0]
         via Serial0/1/0, directly connected
    L   FF00::/8 [0/0]
         via Null0, receive
    R1#
¶ 15.2.5 Route statique entièrement spécifiée d’IPv4
Dans une route statique entièrement spécifiée, l’interface de sortie et l’adresse IP du tronçon suivant sont toutes deux spécifiées. Cette forme de route statique s’emploie lorsque l’interface de sortie est une interface à accès multiple et qu’il est nécessaire d’identifier explicitement le tronçon suivant. Ce tronçon suivant doit être directement connecté à l’interface de sortie indiquée. L’utilisation d’une interface de sortie est facultative, mais celle d’une adresse de tronçon suivant est obligatoire.
Supposons que la liaison réseau entre R1 et R2 soit une liaison Ethernet et que l’interface GigabitEthernet 0/0/1 de R1 soit connectée à ce réseau, comme l’illustre la figure.
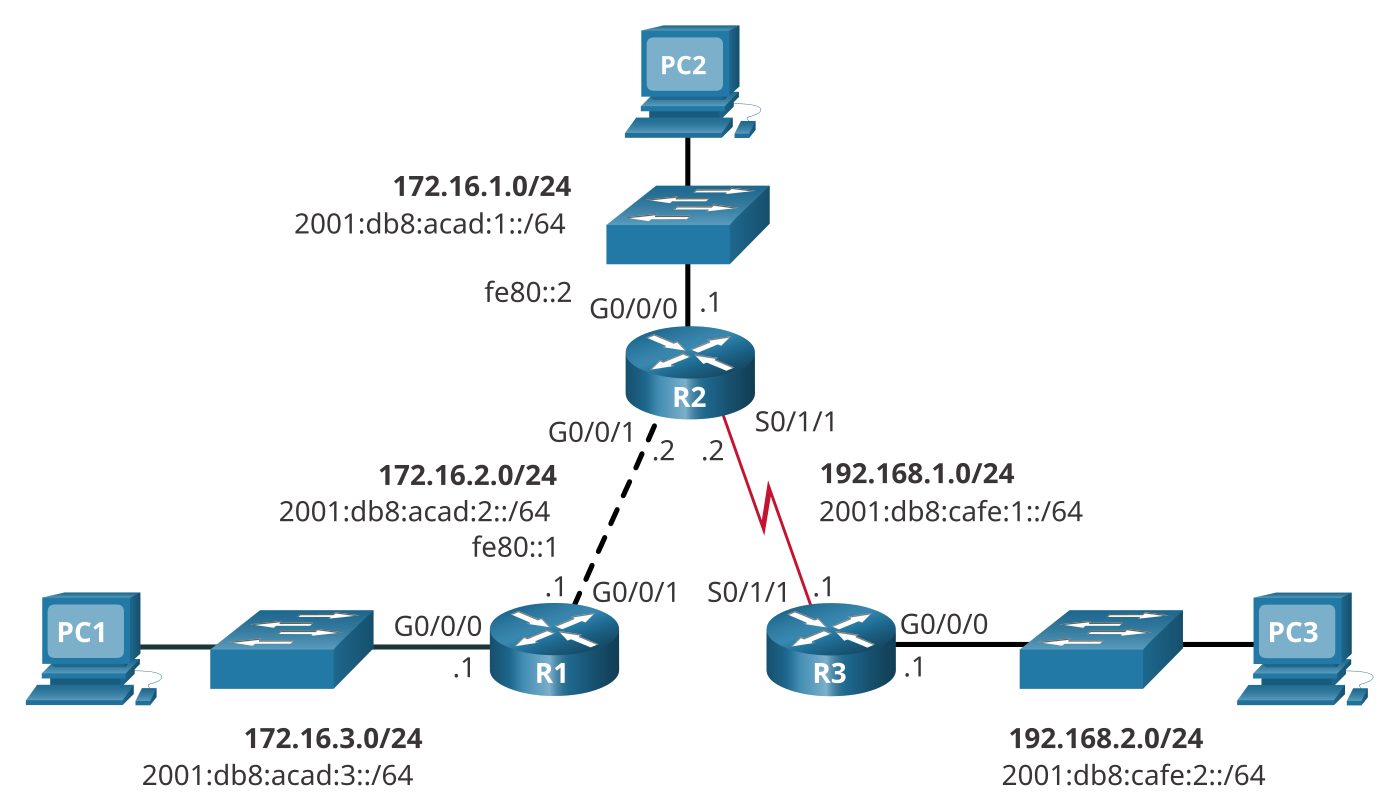
La différence entre un réseau Ethernet à accès multiple et un réseau série point à point tient au fait qu’un réseau série point à point ne comporte qu’un seul autre périphérique, à savoir le routeur situé à l’autre extrémité de la liaison. Avec les réseaux Ethernet, de nombreux périphériques différents peuvent partager le même réseau à accès multiple, y compris des hôtes et même plusieurs routeurs.
Il est recommandé, lorsque l’interface de sortie est un réseau Ethernet, que la route statique comprenne une adresse de tronçon suivant. Vous pouvez également utiliser une route statique entièrement spécifiée comprenant à la fois l’interface de sortie et l’adresse du tronçon suivant.
R1(config)# ip route 172.16.1.0 255.255.255.0 GigabitEthernet 0/0/1 172.16.2.2
R1(config)# ip route 192.168.1.0 255.255.255.0 GigabitEthernet 0/0/1 172.16.2.2
R1(config)# ip route 192.168.2.0 255.255.255.0 GigabitEthernet 0/0/1 172.16.2.2
Lors de la transmission de paquets vers R2, l’interface de sortie est GigabitEthernet 0/0/1 et l’adresse IPv4 du tronçon suivant est 172.16.2.2, comme le montre la sortie show ip route de R1.
R1# show ip route | begin Gateway
    Gateway of last resort is not set
          172.16.0.0/16 is variably subnetted, 5 subnets, 2 masks

    S        172.16.1.0/24 [1/0] via 172.16.2.2, GigabitEthernet0/0/1
    C        172.16.2.0/24 is directly connected, GigabitEthernet0/0/1
    L        172.16.2.1/32 is directly connected, GigabitEthernet0/0/1
    C        172.16.3.0/24 is directly connected, GigabitEthernet0/0/0
    L        172.16.3.1/32 is directly connected, GigabitEthernet0/0/0
    S     192.168.1.0/24 [1/0] via 172.16.2.2, GigabitEthernet0/0/1
    S     192.168.2.0/24 [1/0] via 172.16.2.2, GigabitEthernet0/0/1
¶ 15.2.6 Route statique entièrement spécifiée d’IPv6
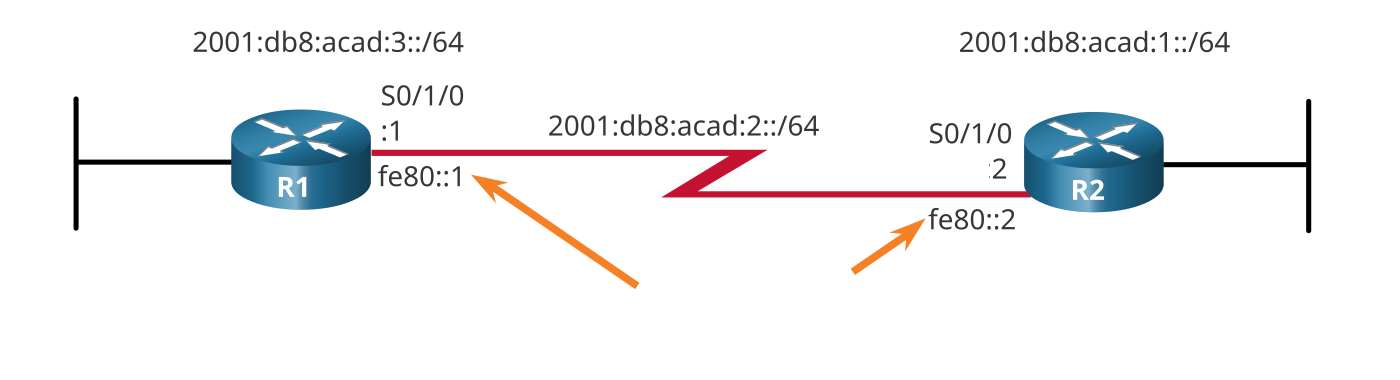
Dans une route statique IPv6 entièrement spécifiée, l’interface de sortie et l’adresse IPv6 du tronçon suivant sont toutes deux spécifiées. Certaines circonstances imposent, en IPv6, l’emploi d’une route statique entièrement spécifiée. Si la route statique IPv6 utilise une adresse link-local IPv6 comme adresse de tronçon suivant, une route statique entièrement spécifiée incluant l’interface de sortie doit être utilisée. La figure présente un exemple de route statique IPv6 entièrement spécifiée utilisant une adresse link-local IPv6 comme adresse de tronçon suivant.
R1(config)# ipv6 route 2001:db8:acad:1::/64 fe80::2
    %Interface has to be specified for a link-local nexthop
R1(config)# ipv6 route 2001:db8:acad:1::/64 s0/1/0 fe80::2
Dans l’exemple, une route statique entièrement spécifiée est configurée en utilisant l’adresse link-local de R2 comme adresse du tronçon suivant. Notez que l’IOS exige que l’interface de sortie soit spécifiée.
Une route statique entièrement spécifiée est nécessaire, car les adresses link-local IPv6 ne figurent pas dans la table de routage IPv6. Les adresses link-local ne sont uniques que sur une liaison ou un réseau donné. L’adresse link-local du tronçon suivant peut donc être une adresse valide sur plusieurs réseaux connectés au routeur. Il est par conséquent nécessaire d’inclure l’interface de sortie.
L’exemple suivant présente l’entrée de la table de routage IPv6 correspondant à cette route. Notez que l’adresse link-local du tronçon suivant et l’interface de sortie y figurent toutes deux.
R1# show ipv6 route static | begin 2001:db8:acad:1::/64
    S   2001:DB8:ACAD:1::/64 [1/0]

        via FE80::2, Seria0/1/0
¶ 15.2.7 Vérification d’une route statique
Outre show ip route , show ipv6 route , ping et traceroute , les autres commandes utiles pour vérifier les routes statiques sont les suivantes :
- show ip route static
- show ip route network
- show running-config | section ip route
Remplacez ip par ipv6 pour obtenir les versions IPv6 de la commande.
Reportez-vous à la figure pendant que vous parcourez les exemples de commande.
Cette sortie affiche uniquement les routes statiques IPv4 de la table de routage. Notez également l’endroit où le filtre fait débuter la sortie, en excluant l’ensemble des codes.
R1# show ip route static | begin Gateway
    Gateway of last resort is not set
          172.16.0.0/16 is variably subnetted, 5 subnets, 2 masks

    S 172.16.1.0/24 [1/0] via 172.16.2.2
    S 192.168.1.0/24 [1/0] via 172.16.2.2
    S 192.168.2.0/24 [1/0] via 172.16.2.2
R1#¶ 15.2.8 Contrôleur de syntaxe – Configuration de routes statiques
Configurez des routes statiques selon les exigences spécifiées.
Configurez sur R2 une route statique IPv4 de tronçon suivant vers le réseau 192.168.2.0/24 en utilisant l’adresse de tronçon suivant 192.168.1.1.
R2(config)#ip route 192.168.2.0 255.255.255.0 192.168.1.1
Configurez sur R2 une route statique IPv4 entièrement spécifiée vers le réseau 172.16.3.0/24 en utilisant l’interface de sortie et le tronçon suivant : g0/0/1 172.16.2.1
R2(config)#ip route 172.16.3.0 255.255.255.0 g0/0/1 172.16.2.1
Configurez sur R2 une route statique IPv6 vers le réseau 2001:db8:cafe:2::/64 à l’aide de l’adresse de tronçon suivant 2001:db8:cafe:1::1.
R2(config)#ipv6 route 2001:db8:cafe:2::/64 2001:db8:cafe:1::1
Configurez sur R2 une route statique IPv6 entièrement spécifiée vers le réseau 2001:db8:acad:3::/64 à l’aide de l’interface de sortie et du tronçon suivant : g0/0/1 / fe80::1
R2(config)#ipv6 route 2001:db8:acad:3::/64 g0/0/1 fe80::1
Quittez le mode de configuration et exécutez la commande permettant d’afficher uniquement les routes statiques IPv4 dans la table de routage de R2.
R2(config)#exit
*Sep 18 21:44:32.910: %SYS-5-CONFIG_I: Configured from console by console
R2#show ip route static
Codes: L - local, C - connected, S - static, R - RIP, M - mobile, B - BGP
       D - EIGRP, EX - EIGRP external, O - OSPF, IA - OSPF inter area

       N1 - OSPF NSSA external type 1, N2 - OSPF NSSA external type 2
       E1 - OSPF external type 1, E2 - OSPF external type 2
       i - IS-IS, su - IS-IS summary, L1 - IS-IS level-1, L2 - IS-IS level-2
   ia - IS-IS inter area, * - candidate default, U - per-user static route
       o - ODR, P - periodic downloaded static route, H - NHRP, l - LISP
       a - application route
       + - replicated route, % - next hop override, p - overrides from PfR
Gateway of last resort is not set
      172.16.0.0/16 is variably subnetted, 5 subnets, 2 masks

S        172.16.3.0/24 [1/0] via 172.16.2.1, GigabitEthernet0/0/1
S     192.168.2.0/24 [1/0] via 192.168.1.1
Exécutez la commande permettant d’afficher uniquement les routes statiques IPv6 dans la table de routage de R2.
R2#show ipv6 route static
IPv6 Routing Table - default - 9 entries
Codes: C - Connected, L - Local, S - Static, U - Per-user Static route
       B - BGP, R - RIP, H - NHRP, I1 - ISIS L1
       I2 - ISIS L2, IA - ISIS interarea, IS - ISIS summary, D - EIGRP
       EX - EIGRP external, ND - ND Default, NDp - ND Prefix, DCE - Destination
       NDr - Redirect, RL - RPL, O - OSPF Intra, OI - OSPF Inter
       OE1 - OSPF ext 1, OE2 - OSPF ext 2, ON1 - OSPF NSSA ext 1
       ON2 - OSPF NSSA ext 2, a - Application
S   2001:DB8:ACAD:3::/64 [1/0]
     via FE80::1, GigabitEthernet0/0/1
S   2001:DB8:CAFE:2::/64 [1/0]
     via 2001:DB8:CAFE:1::1
==============================================================
Vous êtes maintenant connecté à R3 :
Configurez sur R3 une route statique IPv4 directement connectée vers le réseau 172.16.3.0/24 en utilisant l’interface de sortie S0/1/1.
R3(config)#ip route 172.16.3.0 255.255.255.0 s0/1/1
Configurez sur R3 une route statique IPv4 directement connectée vers le réseau 172.16.1.0/24 en utilisant l’interface de sortie S0/1/1.
R3(config)#ip route 172.16.1.0 255.255.255.0 s0/1/1
Configurez sur R3 une route statique IPv4 directement connectée vers le réseau 172.16.2.0/24 en utilisant l’interface de sortie S0/1/1.
R3(config)#ip route 172.16.2.0 255.255.255.0 s0/1/1
Configurez sur R3 une route statique IPv4 directement connectée vers le réseau 2001:db8:acad:1::/64 à l’aide de l’interface de sortie S0/1/1.
R3(config)#ipv6 route 2001:db8:acad:1::/64 s0/1/1
Configurez sur R3 une route statique IPv6 directement connectée vers le réseau 2001:db8:acad:3::/64 à l’aide de l’interface de sortie S0/1/1.
R3(config)#ipv6 route 2001:db8:acad:3::/64 s0/1/1
Configurez sur R3 une route statique IPv6 directement connectée vers le réseau 2001:db8:acad:2::/64 à l’aide de l’interface de sortie S0/1/1.
R3(config)#ipv6 route 2001:db8:acad:2::/64 s0/1/1
Quittez le mode de configuration et exécutez la commande permettant d’afficher uniquement les routes statiques IPv4 dans la table de routage de R3.
R3(config)#exit
Sep 18 21:47:57.894: %SYS-5-CONFIG_I: Configured from console by console
R3#show ip route static
Codes: L - local, C - connected, S - static, R - RIP, M - mobile, B - BGP
       D - EIGRP, EX - EIGRP external, O - OSPF, IA - OSPF inter area

       N1 - OSPF NSSA external type 1, N2 - OSPF NSSA external type 2
       E1 - OSPF external type 1, E2 - OSPF external type 2
       i - IS-IS, su - IS-IS summary, L1 - IS-IS level-1, L2 - IS-IS level-2
   ia - IS-IS inter area, * - candidate default, U - per-user static route
       o - ODR, P - periodic downloaded static route, H - NHRP, l - LISP
       a - application route
       + - replicated route, % - next hop override, p - overrides from PfR
Gateway of last resort is not set
      172.16.0.0/24 is subnetted, 3 subnets

S        172.16.1.0 is directly connected, Serial0/1/1
S        172.16.2.0 is directly connected, Serial0/1/1
S        172.16.3.0 is directly connected, Serial0/1/1
Exécutez la commande permettant d’afficher uniquement les routes statiques IPv6 dans la table de routage de R3.
R3#show ipv6 route static
IPv6 Routing Table - default - 8 entries
Codes: C - Connected, L - Local, S - Static, U - Per-user Static route
       B - BGP, R - RIP, H - NHRP, I1 - ISIS L1
       I2 - ISIS L2, IA - ISIS interarea, IS - ISIS summary, D - EIGRP
       EX - EIGRP external, ND - ND Default, NDp - ND Prefix, DCE - Destination
       NDr - Redirect, RL - RPL, O - OSPF Intra, OI - OSPF Inter
       OE1 - OSPF ext 1, OE2 - OSPF ext 2, ON1 - OSPF NSSA ext 1
       ON2 - OSPF NSSA ext 2, a - Application
S   2001:DB8:ACAD:1::/64 [1/0]
     via Serial0/1/1, directly connected
S   2001:DB8:ACAD:2::/64 [1/0]
     via Serial0/1/1, directly connected
S   2001:DB8:ACAD:3::/64 [1/0]
     via Serial0/1/1, directly connected
Vous avez configuré et vérifié avec succès les routes statiques IPv4 et IPv6.
¶ 15.3 Configuration de routes statiques IP par défaut
¶ 15.3.1 Route statique par défaut
Cette rubrique explique comment configurer une route par défaut pour IPv4 et IPv6. Elle décrit également les situations dans lesquelles une route par défaut constitue le meilleur choix. Une route par défaut est une route statique qui correspond à tous les paquets. Plutôt que de stocker une route pour chacun des réseaux d'Internet, les routeurs peuvent ne conserver qu'une seule route par défaut pour représenter tout réseau absent de la table de routage.
Les routeurs utilisent couramment des routes par défaut configurées localement ou apprises d'un autre routeur à l'aide d'un protocole de routage dynamique. Une route par défaut ne nécessite aucune correspondance de bits, même de poids fort, entre elle et l'adresse IP de destination. Une route par défaut est employée lorsqu'aucune autre route de la table de routage ne correspond à l'adresse IP de destination du paquet. Autrement dit, en l'absence de correspondance plus spécifique, la route par défaut est utilisée comme passerelle de dernier recours.
Les routes statiques par défaut sont couramment utilisées pour connecter un routeur de périphérie au réseau d'un fournisseur de services, ou bien sur un routeur d'extrémité (un routeur qui ne possède qu'un seul routeur voisin en amont).
La figure illustre un scénario typique de route statique par défaut.
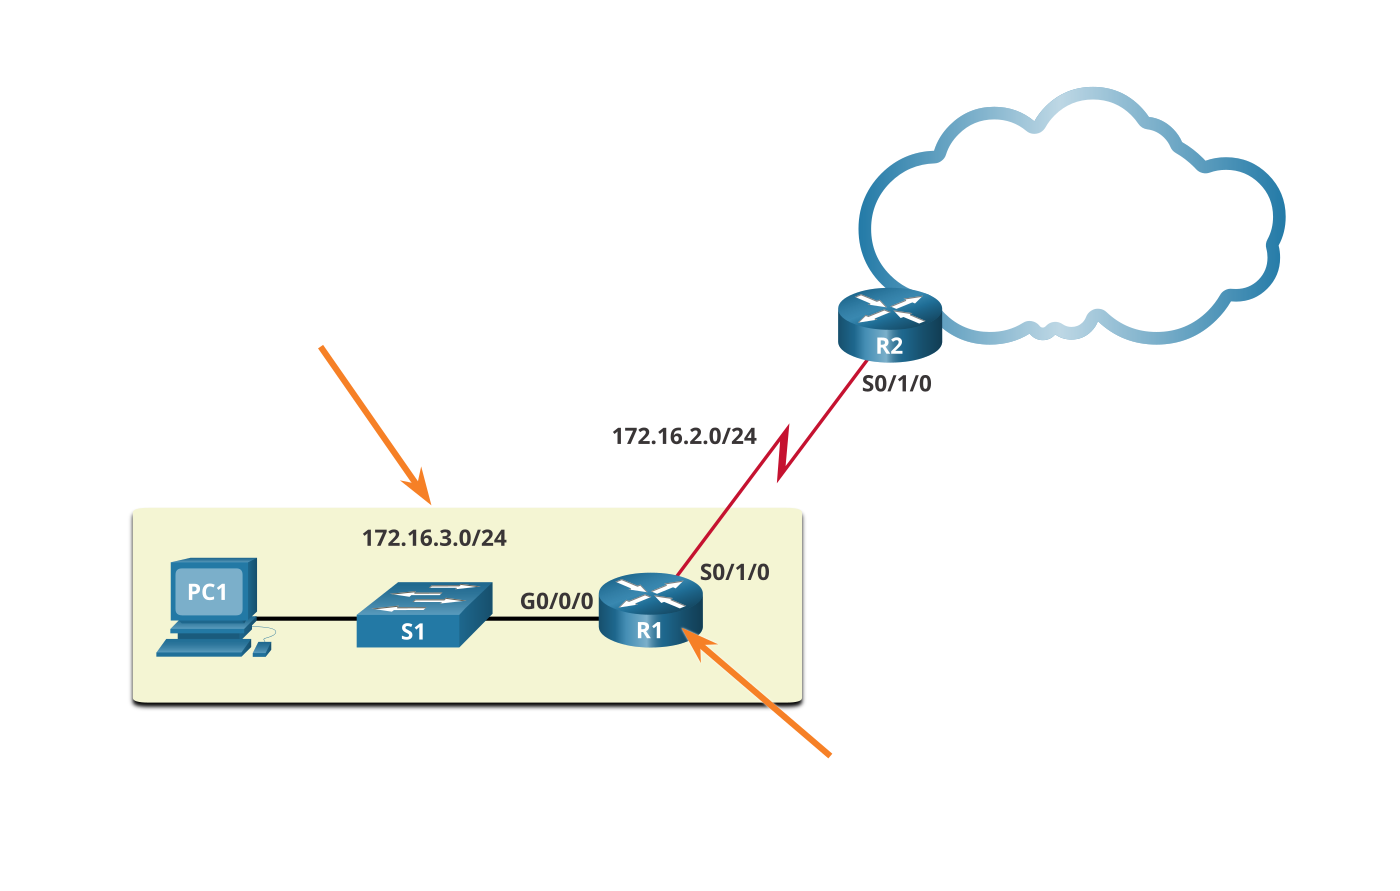
R1 n'a besoin de connaître que les réseaux qui lui sont directement connectés. Pour tous les autres réseaux, il peut utiliser une route statique par défaut qui pointe vers R2.
Route statique par défaut IPv4
La syntaxe de commande d'une route statique par défaut est semblable à celle de n'importe quelle autre route statique, à ceci près que l'adresse réseau est 0.0.0.0 et que le masque de sous-réseau est 0.0.0.0. Cette route 0.0.0.0 0.0.0.0 correspond à n'importe quelle adresse réseau.
Remarque : une route statique par défaut IPv4 est généralement appelée route quad-zéro.
La syntaxe de commande de base d'une route statique par défaut IPv4 est la suivante :
Router(config)# ip route 0.0.0.0 0.0.0.0 {ip-address | exit-intf}
Routes statiques IPv6 par défaut
La syntaxe de commande d'une route statique par défaut IPv6 est semblable à celle de n'importe quelle autre route statique IPv6, à ceci près que la valeur ipv6-prefix/prefix-length est ::/0, qui correspond à toutes les routes.
La syntaxe de commande de base d'une route statique par défaut IPv6 est la suivante :
Router(config)# ipv6 route ::/0 {ipv6-address | exit-intf}
¶ 15.3.2 Configuration d’une route statique par défaut
Dans la figure, R1 pourrait être configuré avec trois routes statiques afin d'atteindre tous les réseaux distants de cet exemple de topologie. Toutefois, R1 est un routeur d'extrémité, car il n'est connecté qu'à R2. Il est donc plus efficace de configurer une route statique unique par défaut.
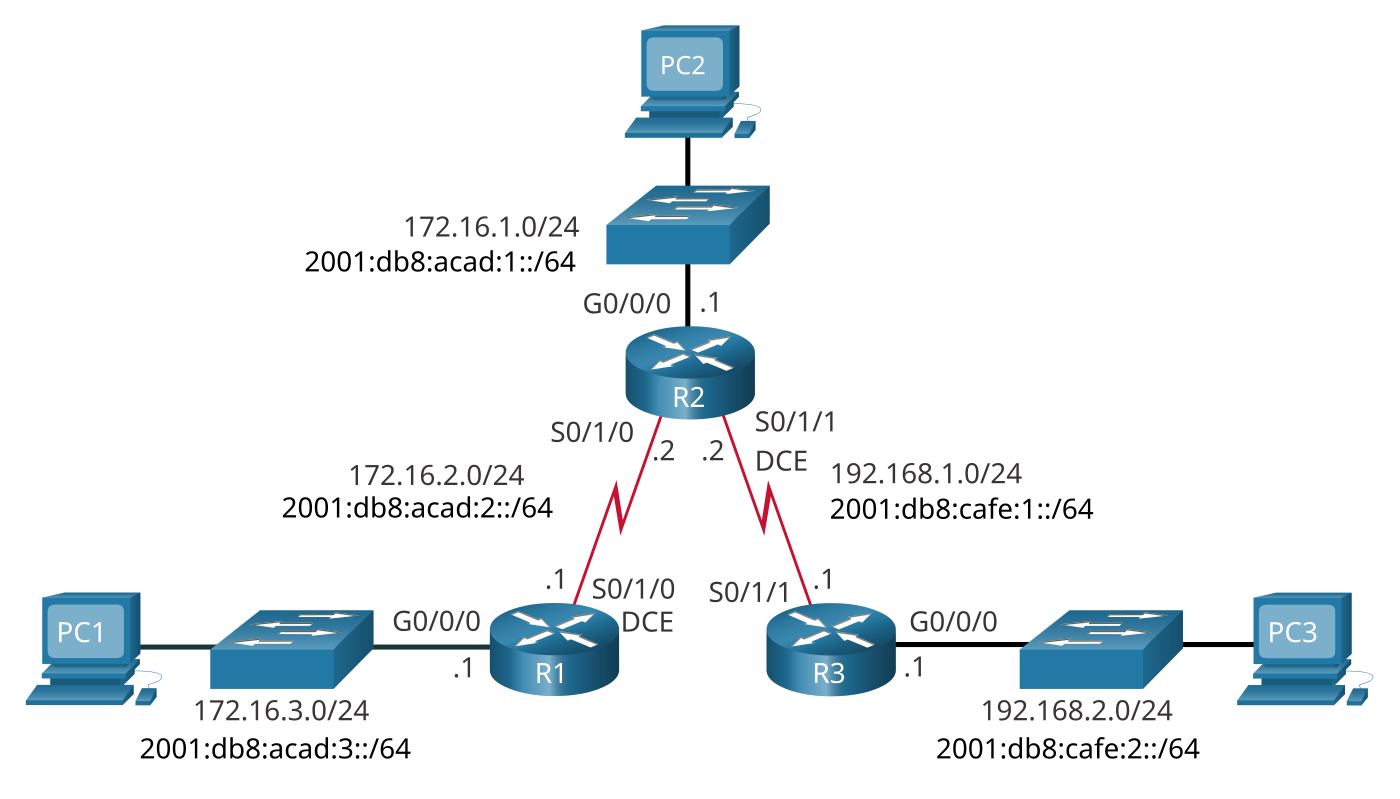
L'exemple présente une route statique par défaut IPv4 configurée sur R1. Avec la configuration illustrée, tous les paquets qui ne correspondent à aucune entrée de route plus spécifique sont transférés vers R2, à l'adresse 172.16.2.2.
R1(config)# ip route 0.0.0.0 0.0.0.0 172.16.2.2
Une route statique par défaut IPv6 se configure de la même manière. Avec cette configuration, tous les paquets qui ne correspondent à aucune entrée de route IPv6 plus spécifique sont transférés vers R2, à l'adresse 2001:db8:acad:2::2.
R1(config)# ipv6 route ::/0 2001:db8:acad:2::2
¶ 15.3.3 Vérification d’une route statique par défaut
Vérifier la route statique par défaut IPv4
La sortie de la commande show ip route static sur R1 affiche le contenu des routes statiques de la table de routage. Remarquez l'astérisque (*) accolé à la route portant le code « S ». Comme l'indique le tableau des codes de la commande show ip route, l'astérisque signale que cette route statique est une route candidate par défaut ; c'est la raison pour laquelle elle est sélectionnée comme passerelle de dernier recours.
R1# show ip route static
    Codes: L - local, C - connected, S - static, R - RIP, M - mobile, B - BGP
    D - EIGRP, EX - EIGRP external, O - OSPF, IA - OSPF inter area

    N1 - OSPF NSSA external type 1, N2 - OSPF NSSA external type 2
    E1 - OSPF external type 1, E2 - OSPF external type 2
    i - IS-IS, su - IS-IS summary, L1 - IS-IS level-1, L2 - IS-IS level-2
ia - IS-IS inter area, * - candidate default, U - per-user static route
o - ODR, P - periodic downloaded static route, H - NHRP, l - LISP
+ - replicated route, % - next hop override
Gateway of last resort is 172.16.2.2 to network 0.0.0.0
S* 0.0.0.0/0 [1/0] via 172.16.2.2
R1#
Vérifier la route statique par défaut IPv6
L'exemple présente la sortie de la commande show ipv6 route static, qui affiche le contenu de la table de routage.
R1# show ipv6 route static
    IPv6 Routing Table - default - 8 entries
    Codes: C - Connected, L - Local, S - Static, U - Per-user Static route
           B - BGP, R - RIP, H - NHRP, I1 - ISIS L1
           I2 - ISIS L2, IA - ISIS interarea, IS - ISIS summary, D - EIGRP
           EX - EIGRP external, ND - ND Default, NDp - ND Prefix, DCE - Destination
           NDr - Redirect, RL - RPL, O - OSPF Intra, OI - OSPF Inter
           OE1 - OSPF ext 1, OE2 - OSPF ext 2, ON1 - OSPF NSSA ext 1
           ON2 - OSPF NSSA ext 2, la - LISP alt, lr - LISP site-registrations
           ld - LISP dyn-eid, lA - LISP away, le - LISP extranet-policy
           a - Application
    S   ::/0 [1/0]
         via 2001:DB8:ACAD:2::2

    R1#
Remarquez que la configuration des routes statiques par défaut utilise le masque /0 pour les routes par défaut IPv4 et le préfixe ::/0 pour les routes par défaut IPv6. Souvenez-vous que le masque de sous-réseau, et la longueur de préfixe IPv6, présents dans une table de routage déterminent le nombre de bits qui doivent correspondre entre l'adresse IP de destination du paquet et la route inscrite dans la table. Un masque /0 ou un préfixe ::/0 indique qu'aucun bit n'a besoin de correspondre. Tant qu'il n'existe pas de correspondance plus spécifique, la route statique par défaut correspond à tous les paquets.
¶ 15.3.4 Contrôleur de syntaxe – Configuration de routes statiques par défaut
Configurez et vérifiez les routes statiques par défaut en fonction des exigences spécifiées.
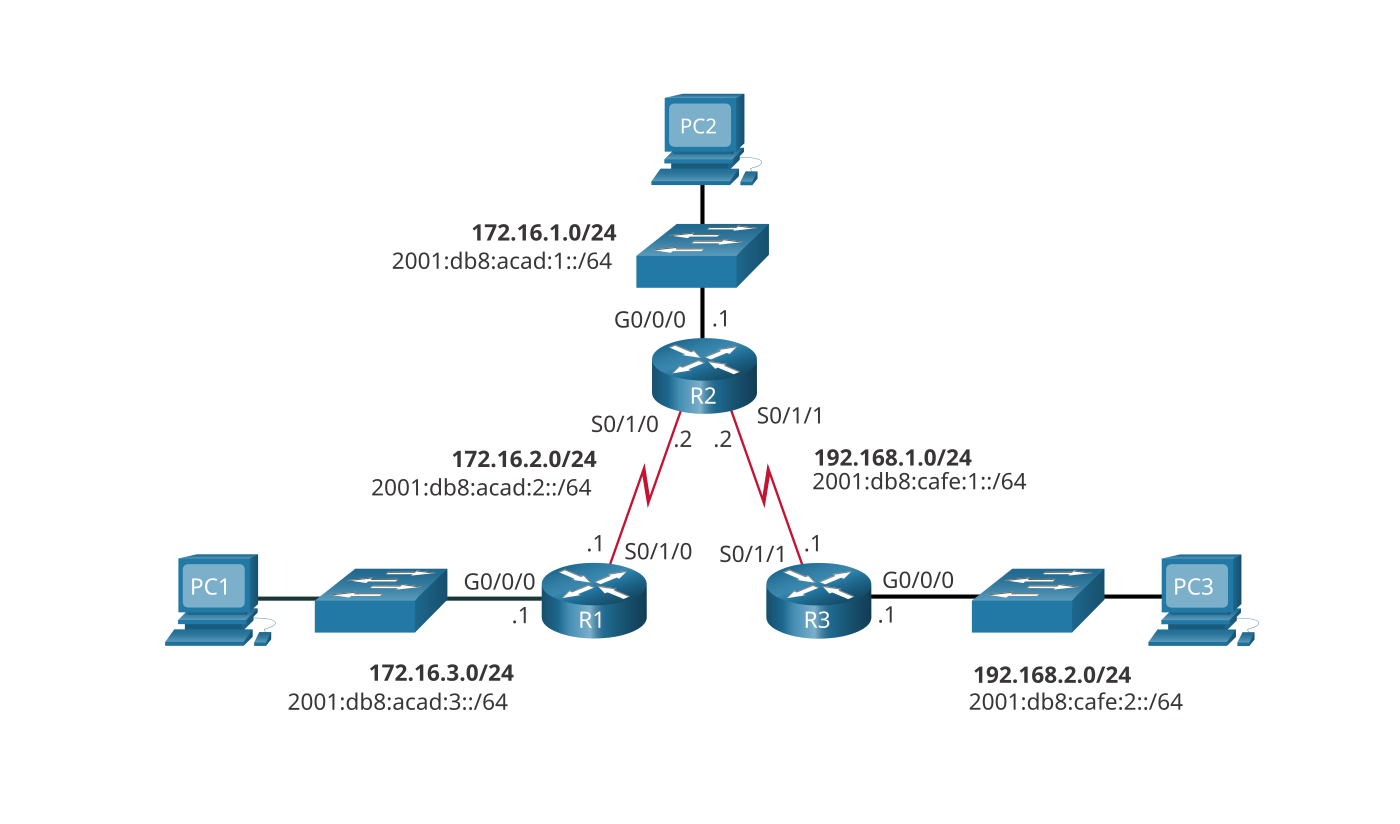
Configurez sur R3 une route statique IPv4 par défaut permettant d'atteindre tous les réseaux distants. Utilisez l'adresse IPv4 du tronçon suivant comme argument.
R3(config)#ip route 0.0.0.0 0.0.0.0 192.168.1.2
Configurez sur R3 une route statique IPv6 par défaut permettant d'atteindre tous les réseaux distants. Utilisez l'adresse IPv6 du tronçon suivant comme argument.
R3(config)#ipv6 route ::/0 2001:db8:cafe:1::2
Quittez le mode de configuration et affichez uniquement les routes statiques IPv4 de la table de routage.
R3(config)#exit
*Sep 16 10:11:43.767: %SYS-5-CONFIG_I: Configured from console by console
R3#show ip route static
Codes: L - local, C - connected, S - static, R - RIP, M - mobile, B - BGP
D - EIGRP, EX - EIGRP external, O - OSPF, IA - OSPF inter area

N1 - OSPF NSSA external type 1, N2 - OSPF NSSA external type 2
E1 - OSPF external type 1, E2 - OSPF external type 2
i - IS-IS, su - IS-IS summary, L1 - IS-IS level-1, L2 - IS-IS level-2
ia - IS-IS inter area, * - candidate default, U - per-user static route
o - ODR, P - periodic downloaded static route, H - NHRP, l - LISP
a - application route
+ - replicated route, % - next hop override
Gateway of last resort is not set
Affichez uniquement les routes statiques de la table de routage IPv6.
R3#show ipv6 route static
IPv6 Routing Table - default - 1 entries
Codes: C - Connected, L - Local, S - Static, U - Per-user Static route
       B - BGP, R - RIP, H - NHRP, I1 - ISIS L1
       I2 - ISIS L2, IA - ISIS interarea, IS - ISIS summary, D - EIGRP
       EX - EIGRP external, RL - RPL, O - OSPF Intra, OI - OSPF Inter
       OE1 - OSPF ext 1, OE2 - OSPF ext 2, ON1 - OSPF NSSA ext 1
       ON2 - OSPF NSSA ext 2, a - Application
Vous avez configuré et vérifié avec succès les routes statiques par défaut.
¶ 15.4 Configuration de routes statiques flottantes
¶ 15.4.1 Routes statiques flottantes
Comme pour les autres rubriques de ce module, vous allez apprendre à configurer les routes statiques flottantes IPv4 et IPv6, et à savoir quand les utiliser.
La route statique flottante constitue un autre type de route statique. Les routes statiques flottantes fournissent un chemin de secours à une route statique ou à une route dynamique principale, en cas de défaillance de la liaison. La route statique flottante n'est utilisée que lorsque la route principale est indisponible.
Pour obtenir ce comportement, vous configurez la route statique flottante avec une distance administrative plus élevée que celle de la route principale. La distance administrative indique la fiabilité d'une route. Lorsque plusieurs chemins mènent à la destination, le routeur retient celui dont la distance administrative est la plus faible.
Prenons un exemple : supposons qu'un administrateur souhaite créer une route statique flottante de secours pour une route apprise par le protocole EIGRP. Cette route statique flottante doit être configurée avec une distance administrative supérieure à celle d'EIGRP. La distance administrative d'EIGRP étant de 90, si la route statique flottante reçoit une distance administrative de 95, la route dynamique apprise par EIGRP est préférée à la route statique flottante. En revanche, si la route EIGRP est perdue, c'est la route statique flottante qui prend le relais.
Dans la figure, le routeur Filiale achemine normalement l'ensemble du trafic vers le routeur HQ par la liaison WAN privée. Dans cet exemple, les routeurs échangent leurs informations de routage à l'aide du protocole EIGRP. Vous pouvez configurer une route statique flottante, dotée d'une distance administrative supérieure ou égale à 91, pour servir de route de secours. Si la liaison WAN privée tombe en panne et que la route EIGRP disparaît de la table de routage, le routeur retient alors la route statique flottante comme meilleur chemin pour atteindre le réseau local HQ.
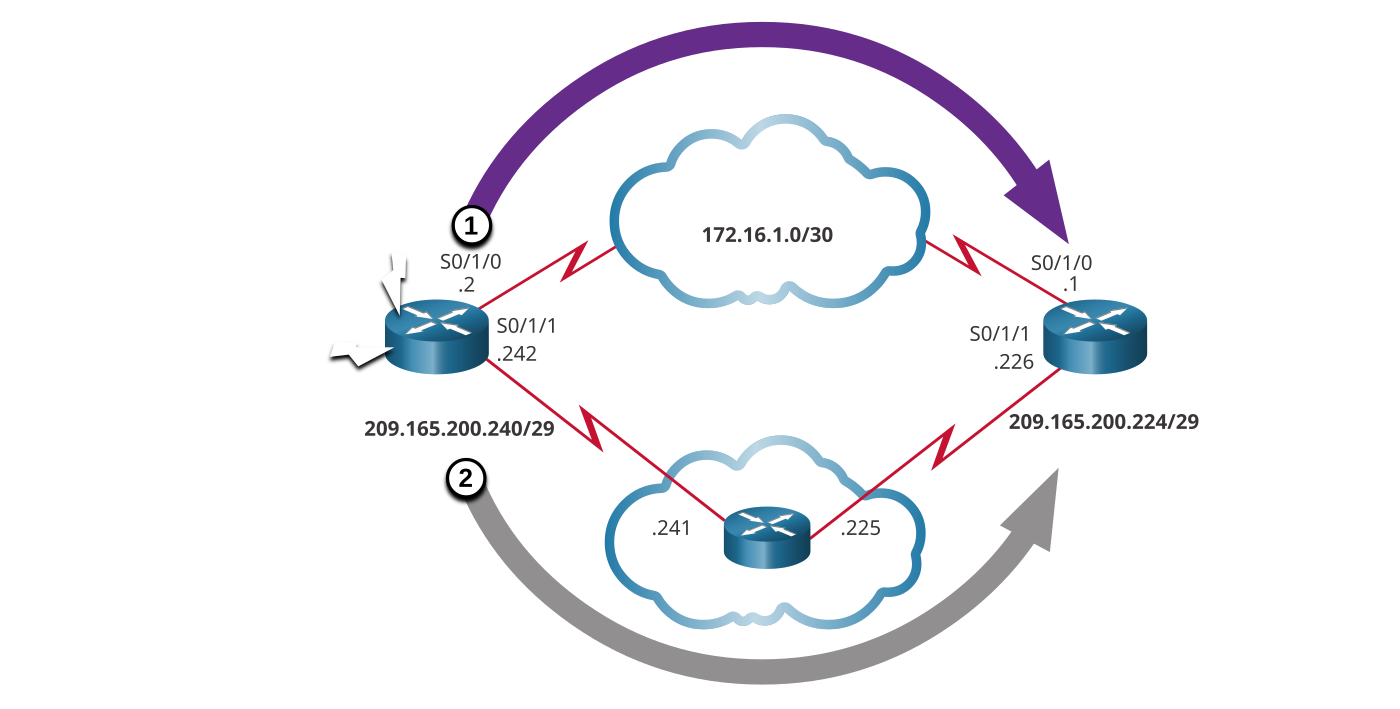
1. Il est préférable d'utiliser une route apprise par routage dynamique.
2. Si une route dynamique est perdue, la route statique flottante prend le relais.
Par défaut, les routes statiques ont une distance administrative de 1, ce qui les rend préférables aux routes apprises par les protocoles de routage dynamique. À titre d'exemple, voici les distances administratives de quelques protocoles de routage dynamique de passerelle intérieure couramment utilisés :
- EIGRP = 90
- OSPF = 110
- IS-IS = 115
Vous pouvez augmenter la distance administrative d'une route statique afin de la rendre moins prioritaire qu'une autre route statique ou qu'une route apprise par un protocole de routage dynamique. La route statique « flotte » ainsi et n'est pas utilisée tant que la route à la distance administrative plus faible reste active. Toutefois, si la route préférée est perdue, la route statique flottante peut prendre le relais et le trafic emprunte alors cet autre chemin.
¶ 15.4.2 Configuration de routes statiques flottantes d’IPv4 et IPv6
Vous configurez les routes statiques flottantes IP à l'aide de l'argument distance, qui précise une distance administrative. Si aucune distance administrative n'est indiquée, la valeur par défaut (1) s'applique.
Reportez-vous à la topologie de la figure ainsi qu'aux commandes ip route et ipv6 route exécutées sur R1. Dans ce scénario, la route par défaut préférée depuis le routeur R1 est celle qui mène au routeur R2. La connexion vers R3 ne doit servir que de route de secours.
R1(config)# ip route 0.0.0.0 0.0.0.0 172.16.2.2
R1(config)# ip route 0.0.0.0 0.0.0.0 10.10.10.2 5
R1(config)# ipv6 route ::/0 2001:db8:acad:2::2
R1(config)# ipv6 route ::/0 2001:db8:feed:10::2 5
R1 est configuré avec une route statique par défaut IPv4 et IPv6 pointant vers R2. Aucune distance administrative n'étant précisée, la valeur par défaut (1) s'applique à ces routes statiques. R1 dispose également d'une route statique flottante par défaut IPv4 et IPv6 pointant vers R3, avec une distance administrative de 5. Cette valeur étant supérieure à la valeur par défaut de 1, cette route flotte et n'est pas inscrite dans la table de routage, sauf en cas de défaillance de la route préférée.
Le résultat des commandes show ip route et show ipv6 route confirme que les routes par défaut vers R2 sont bien installées dans la table de routage. Notez que la route statique flottante IPv4 vers R3 n'y figure pas.
R1# show ip route static | begin Gateway
    Gateway of last resort is 172.16.2.2 to network 0.0.0.0
S* 0.0.0.0/0 [1/0] via 172.16.2.2
R1# show ipv6 route static | begin S :
    S   ::/0 [1/0]

         via 2001:DB8:ACAD:2::2
    R1#
Utilisez la commande show run pour vérifier la présence des routes statiques flottantes dans la configuration. La sortie suivante confirme, par exemple, que les deux routes statiques par défaut IPv6 figurent dans la configuration en cours.
R1# show run | include ipv6 route
    ipv6 route ::/0 2001:db8:feed:10::2 5
    ipv6 route ::/0 2001:db8:acad:2::2
    R1#
¶ 15.4.3 Tester la route statique flottante
Dans la figure, que se passerait-il en cas de défaillance de R2 ?
Pour simuler cette panne, les deux interfaces série de R2 sont désactivées, comme le montre la configuration.
R2(config)# interface s0/1/0
R2(config-if)# shut
*Sep 18 23:36:27.000: %LINK-5-CHANGED: Interface Serial0/1/0, changed state to administratively down
*Sep 18 23:36:28.000: %LINEPROTO-5-UPDOWN: Line protocol on Interface Serial0/1/0, changed state to down
R2(config-if)# interface s0/1/1
R2(config-if)# shut
*Sep 18 23:36:41.598: %LINK-5-CHANGED: Interface Serial0/1/1, changed state to administratively down
*Sep 18 23:36:42.598: %LINEPROTO-5-UPDOWN: Line protocol on Interface Serial0/1/1, changed state to down
Vous constatez que R1 génère automatiquement des messages signalant que l'interface série vers R2 est en panne.
R1#
*Sep 18 23:35:48.810: %LINK-3-UPDOWN: Interface Serial0/1/0, changed state to down
R1#
*Sep 18 23:35:49.811: %LINEPROTO-5-UPDOWN: Line protocol on Interface Serial0/1/0, changed state to down
R1#
L'examen des tables de routage IP de R1 confirme que les routes statiques flottantes par défaut sont désormais installées comme routes par défaut et qu'elles pointent vers R3 comme routeur de tronçon suivant.
R1# show ip route static | begin Gateway
    Gateway of last resort is 10.10.10.2 to network 0.0.0.0
S* 0.0.0.0/0 [5/0] via 10.10.10.2
R1# show ipv6 route static | begin ::
    S   ::/0 [5/0]

         via 2001:DB8:FEED:10::2
    R1#
¶ 15.4.4 Contrôleur de syntaxe – Configuration d’une route statique flottante
Configurez et vérifiez les routes statiques flottantes selon les exigences indiquées.
Configurez une route statique IPv4 par défaut sur R3 avec l'adresse de tronçon suivant 192.168.1.2.
R3(config)#ip route 0.0.0.0 0.0.0.0 192.168.1.2
Configurez une route statique IPv4 par défaut sur R3 avec l'adresse de tronçon suivant 10.10.10.1 et une distance administrative de 5.
R3(config)#ip route 0.0.0.0 0.0.0.0 10.10.10.1 5
Configurez une route statique IPv6 par défaut sur R3 avec l'adresse de tronçon suivant 2001:db8:cafe:1::2.
R3(config)#ipv6 route ::/0 2001:db8:cafe:1::2
Configurez une route IPv6 par défaut sur R3 avec l'adresse de tronçon suivant 2001:db8:feed:10::1 et une distance administrative de 5.
R3(config)#ipv6 route ::/0 2001:db8:feed:10::1 5
Quittez le mode de configuration et affichez la table de routage IPv4.
R3(config)#exit
*Sep 20 02:55:53.327: %SYS-5-CONFIG_I: Configured from console by console
R3#show ip route
Codes: L - local, C - connected, S - static, R - RIP, M - mobile, B - BGP
D - EIGRP, EX - EIGRP external, O - OSPF, IA - OSPF inter area

N1 - OSPF NSSA external type 1, N2 - OSPF NSSA external type 2
E1 - OSPF external type 1, E2 - OSPF external type 2
i - IS-IS, su - IS-IS summary, L1 - IS-IS level-1, L2 - IS-IS level-2
ia - IS-IS inter area, * - candidate default, U - per-user static route
o - ODR, P - periodic downloaded static route, H - NHRP, l - LISP
+ - replicated route, % - next hop override
Gateway of last resort is 192.168.1.2 to network 0.0.0.0
S* 0.0.0.0/0 [1/0] via 192.168.1.2
10.0.0.0/8 is variably subnetted, 2 subnets, 2 masks

C        10.10.10.0/24 is directly connected, Serial0/1/0
L        10.10.10.2/32 is directly connected, Serial0/1/0

      192.168.1.0/24 is variably subnetted, 2 subnets, 2 masks

C        192.168.1.0/24 is directly connected, Serial0/1/1
L        192.168.1.1/32 is directly connected, Serial0/1/1

      192.168.2.0/24 is variably subnetted, 2 subnets, 2 masks

C        192.168.2.0/24 is directly connected, GigabitEthernet0/0/0
L        192.168.2.1/32 is directly connected, GigabitEthernet0/0/0
Affichez la table de routage IPv6.
R3#show ipv6 route
IPv6 Routing Table - default - 8 entries
Codes: C - Connected, L - Local, S - Static, U - Per-user Static route
       B - BGP, R - RIP, H - NHRP, I1 - ISIS L1
       I2 - ISIS L2, IA - ISIS interarea, IS - ISIS summary, D - EIGRP
       EX - EIGRP external, ND - ND Default, NDp - ND Prefix, DCE - Destination
       NDr - Redirect, RL - RPL, O - OSPF Intra, OI - OSPF Inter
       OE1 - OSPF ext 1, OE2 - OSPF ext 2, ON1 - OSPF NSSA ext 1
       ON2 - OSPF NSSA ext 2, a - Application
S   ::/0 [1/0]
     via 2001:DB8:CAFE:1::2
C   2001:DB8:CAFE:1::/64 [0/0]
     via Serial0/1/1, directly connected
L   2001:DB8:CAFE:1::1/128 [0/0]
     via Serial0/1/1, receive
C   2001:DB8:CAFE:2::/64 [0/0]
     via GigabitEthernet0/0/0, directly connected
L   2001:DB8:CAFE:2::1/128 [0/0]
     via GigabitEthernet0/0/0, receive
C   2001:DB8:FEED:10::/64 [0/0]
     via Serial0/1/0, directly connected
L   2001:DB8:FEED:10::2/128 [0/0]
     via Serial0/1/0, receive
L   FF00::/8 [0/0]
     via Null0, receive
Vous avez configuré et vérifié les routes statiques flottantes avec succès.
¶ 15.5 Configuration de routes d’hôtes statiques
¶ 15.5.1 Routes d’hôtes
Cette rubrique vous explique comment configurer une route d’hôte statique IPv4 et IPv6, et dans quels cas les utiliser.
Une route d’hôte est une adresse IPv4 associée à un masque de 32 bits, ou une adresse IPv6 associée à un masque de 128 bits. Il existe trois façons d’ajouter une route d’hôte à la table de routage :
- Elle est installée automatiquement lorsqu’une adresse IP est configurée sur le routeur (comme illustré dans les figures).
- Elle est configurée manuellement en tant que route d’hôte statique.
- Elle est obtenue automatiquement par d’autres méthodes (abordées dans des cours ultérieurs).
¶ 15.5.2 Routes d’hôtes installées automatiquement
Cisco IOS installe automatiquement une route d’hôte, également appelée route d’hôte locale, lorsque vous configurez une adresse d’interface sur le routeur. Cette route permet d’optimiser le traitement des paquets destinés au routeur lui-même, par rapport à leur transfert. Elle s’ajoute à la route connectée, désignée par la lettre C dans la table de routage pour l’adresse réseau de l’interface.
Lorsqu’une interface active d’un routeur est configurée avec une adresse IP, une route d’hôte locale est automatiquement ajoutée à la table de routage. Les routes locales sont désignées par la lettre L dans la table de routage.
Prenons par exemple la topologie présentée dans la figure.
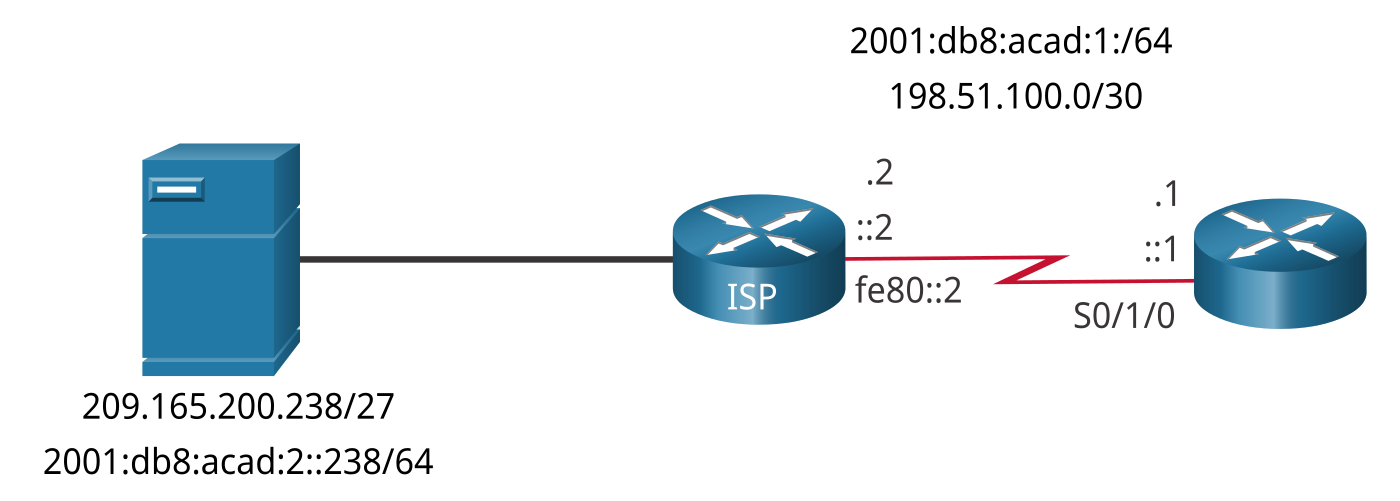
Les adresses IP attribuées à l’interface S0/1/0 du routeur Branch sont 198.51.100.1/30 et 2001:db8:acad:1::1/64. Les routes locales correspondant à cette interface sont installées par IOS dans les tables de routage IPv4 et IPv6, comme le montre l’exemple.
Branch# show ip route | begin Gateway
Gateway of last resort is not set
      198.51.100.0/24 is variably subnetted, 2 subnets, 2 masks

C        198.51.100.0/30 is directly connected, Serial0/1/0
L        198.51.100.1/32 is directly connected, Serial0/1/0
Branch# show ipv6 route | begin ::
C 2001:DB8:ACAD:1::/64 [0/0]
     via Serial0/1/0, directly connected
L   2001:DB8:ACAD:1::1/128 [0/0]
     via Serial0/1/0, receive
L   FF00::/8 [0/0]
     via Null0, receive
¶ 15.5.3 Route d’hôte statique
Une route d’hôte peut prendre la forme d’une route statique configurée manuellement afin de diriger le trafic vers un périphérique de destination précis, comme le serveur présenté dans la figure. La route statique utilise une adresse IP de destination et un masque 255.255.255.255 (/32) pour les routes d’hôte IPv4, ainsi qu’une longueur de préfixe /128 pour les routes d’hôte IPv6.
¶ 15.5.4 Configuration de routes d’hôtes statiques
L’exemple présente la configuration de routes d’hôtes statiques IPv4 et IPv6 sur le routeur Branch pour accéder au serveur.
Branch(config)# ip route 209.165.200.238 255.255.255.255 198.51.100.2
Branch(config)# ipv6 route 2001:db8:acad:2::238/128 2001:db8:acad:1::2
Branch(config)# exit
Branch#
¶ 15.5.5 Vérifier les routes de l’hôte statique
L’examen des tables de routage IPv4 et IPv6 permet de vérifier que les routes sont actives.
Branch# show ip route | begin Gateway
Gateway of last resort is not set
      198.51.100.0/24 is variably subnetted, 2 subnets, 2 masks

C        198.51.100.0/30 is directly connected, Serial0/1/0
L        198.51.100.1/32 is directly connected, Serial0/1/0

      209.165.200.0/32 is subnetted, 1 subnets

S        209.165.200.238 [1/0] via 198.51.100.2
Branch# show ipv6 route
(Output omitted)
C   2001:DB8:ACAD:1::/64 [0/0]
     via Serial0/1/0, directly connected
L   2001:DB8:ACAD:1::1/128 [0/0]
     via Serial0/1/0, receive
S   2001:DB8:ACAD:2::238/128 [1/0]
     via 2001:DB8:ACAD:1::2
Branch#
¶ 15.5.6 Configurer la route de l’hôte statique IPv6 avec le tronçon suivant link-local
Pour les routes statiques IPv6, l’adresse du tronçon suivant peut être l’adresse link-local du routeur adjacent. Toutefois, vous devez préciser un type et un numéro d’interface lorsque vous utilisez une adresse link-local comme tronçon suivant, comme l’illustre l’exemple. La route d’hôte statique IPv6 d’origine est d’abord supprimée, puis une route entièrement spécifiée est configurée avec l’adresse IPv6 du serveur et l’adresse link-local IPv6 du routeur ISP.
Branch(config)# no ipv6 route 2001:db8:acad:2::238/128 2001:db8:acad:1::2
Branch(config)# ipv6 route 2001:db8:acad:2::238/128 serial 0/1/0 fe80::2
Branch# show ipv6 route | begin ::
C 2001:DB8:ACAD:1::/64 [0/0]
     via Serial0/1/0, directly connected
L   2001:DB8:ACAD:1::1/128 [0/0]
     via Serial0/1/0, receive
S   2001:DB8:ACAD:2::238/128 [1/0]
     via FE80::2, Serial0/1/0
Branch#
¶ 15.5.7 Contrôleur de syntaxe – Configuration des routes d’hôtes statiques
Configurez et vérifiez les routes d’hôtes statiques selon les exigences indiquées.
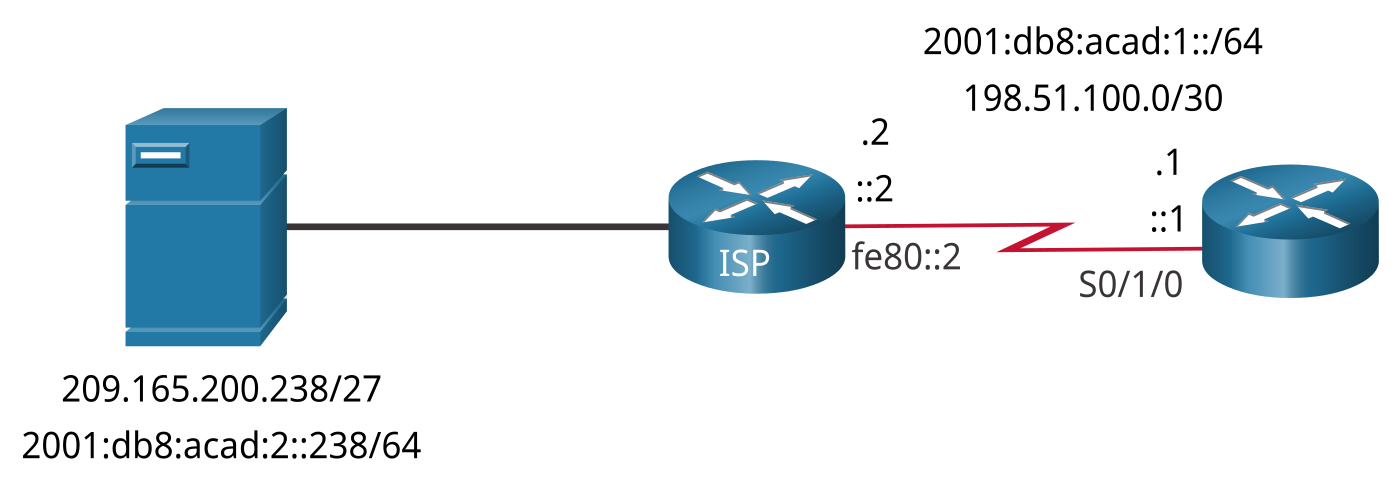
Affichez les tables de routage sur le routeur de la filiale.
-
Exécutez la commande permettant d’afficher la table de routage IPv4.
-
Exécutez la commande permettant d’afficher la table de routage IPv6.
Branch#show ip route
Codes: L - local, C - connected, S - static, R - RIP, M - mobile, B - BGP
       D - EIGRP, EX - EIGRP external, O - OSPF, IA - OSPF inter area

       N1 - OSPF NSSA external type 1, N2 - OSPF NSSA external type 2
       E1 - OSPF external type 1, E2 - OSPF external type 2
       i - IS-IS, su - IS-IS summary, L1 - IS-IS level-1, L2 - IS-IS level-2
   ia - IS-IS inter area, * - candidate default, U - per-user static route
       o - ODR, P - periodic downloaded static route, H - NHRP, l - LISP
       a - application route
       + - replicated route, % - next hop override, p - overrides from PfR
Gateway of last resort is not set
      198.51.100.0/24 is variably subnetted, 2 subnets, 2 masks

C        198.51.100.0/30 is directly connected, Serial0/1/0
L        198.51.100.1/32 is directly connected, Serial0/1/0
Branch#show ipv6 route

IPv6 Routing Table - default - 3 entries
Codes: C - Connected, L - Local, S - Static, U - Per-user Static route
       B - BGP, R - RIP, H - NHRP, I1 - ISIS L1
       I2 - ISIS L2, IA - ISIS interarea, IS - ISIS summary, D - EIGRP
       EX - EIGRP external, ND - ND Default, NDp - ND Prefix, DCE - Destination
       NDr - Redirect, RL - RPL, O - OSPF Intra, OI - OSPF Inter
       OE1 - OSPF ext 1, OE2 - OSPF ext 2, ON1 - OSPF NSSA ext 1
       ON2 - OSPF NSSA ext 2, a - Application
C   2001:DB8:ACAD:1::/64 [0/0]
     via Serial0/1/0, directly connected
L   2001:DB8:ACAD:1::1/128 [0/0]
     via Serial0/1/0, receive
L   FF00::/8 [0/0]
     via Null0, receive
Passez en mode de configuration globale pour configurer les éléments suivants :
- Une route IPv4 statique vers un hôte à l’adresse 209.165.200.238 avec l’interface de sortie s0/1/0.
- Une route IPv6 statique vers un hôte à l’adresse 2001:db8:acad::2 avec l’interface de sortie s0/1/0.
Remarque : Veillez à utiliser s0/1/0 comme désignation d’interface.
Branch#configure terminal
Branch(config)#ip route 209.165.200.238 255.255.255.255 s0/1/0
Branch(config)#ipv6 route 2001:db8:acad::2/128 s0/1/0
Quittez le mode de configuration, puis affichez les tables de routage IPv6 et IPv4.
Branch(config)#exit
*Sep 19 19:06:47.301: %SYS-5-CONFIG_I: Configured from console by console
Branch#show ip route
Codes: L - local, C - connected, S - static, R - RIP, M - mobile, B - BGP
       D - EIGRP, EX - EIGRP external, O - OSPF, IA - OSPF inter area

       N1 - OSPF NSSA external type 1, N2 - OSPF NSSA external type 2
       E1 - OSPF external type 1, E2 - OSPF external type 2
       i - IS-IS, su - IS-IS summary, L1 - IS-IS level-1, L2 - IS-IS level-2
   ia - IS-IS inter area, * - candidate default, U - per-user static route
       o - ODR, P - periodic downloaded static route, H - NHRP, l - LISP
       a - application route
       + - replicated route, % - next hop override, p - overrides from PfR
Gateway of last resort is not set
      198.51.100.0/24 is variably subnetted, 2 subnets, 2 masks

C        198.51.100.0/30 is directly connected, Serial0/1/0
L        198.51.100.1/32 is directly connected, Serial0/1/0

      209.165.200.0/32 is subnetted, 1 subnets

S        209.165.200.238 is directly connected, Serial0/1/0
Branch#show ipv6 route

IPv6 Routing Table - default - 4 entries
Codes: C - Connected, L - Local, S - Static, U - Per-user Static route
       B - BGP, R - RIP, H - NHRP, I1 - ISIS L1
       I2 - ISIS L2, IA - ISIS interarea, IS - ISIS summary, D - EIGRP
       EX - EIGRP external, ND - ND Default, NDp - ND Prefix, DCE - Destination
       NDr - Redirect, RL - RPL, O - OSPF Intra, OI - OSPF Inter
       OE1 - OSPF ext 1, OE2 - OSPF ext 2, ON1 - OSPF NSSA ext 1
       ON2 - OSPF NSSA ext 2, a - Application
C   2001:DB8:ACAD:1::/64 [0/0]
     via Serial0/1/0, directly connected
L   2001:DB8:ACAD:1::1/128 [0/0]
     via Serial0/1/0, receive
S   2001:DB8:ACAD:2::238/128 [1/0]
     via Serial0/1/0, directly connected
L   FF00::/8 [0/0]
     via Null0, receive
Vous avez correctement configuré les routes d’hôtes statiques.
¶ 15.6 Module pratique et questionnaire
¶ 15.6.1 Packet Tracer – Configuration de routes statiques et par défaut IPv4 et IPv6
Dans cette activité récapitulative Packet Tracer, vous allez configurer des routes statiques, des routes statiques par défaut et des routes flottantes pour les protocoles IPv4 et IPv6.
¶ 15.6.2 Travaux pratiques – Configuration de routes statiques et par défaut IPv4 et IPv6
Au cours de ces travaux pratiques, vous aborderez les points suivants:
- Partie 1: Créer le réseau et configurer les paramètres de base des périphériques
- Partie 2: Configurer et vérifier l’adressage IPv4 et IPv6 sur R1 et R2
- Partie 3: Configurer et vérifier le routage statique et par défaut pour IPv4 sur R1 et R2
- Partie 4: Configurer et vérifier le routage statique et par défaut pour IPv6 sur R1 et R2
¶ 15.6.3 Qu’est-ce que j’ai appris dans ce module?
Routes Statiques
Les routes statiques peuvent être configurées pour IPv4 comme pour IPv6. Les deux protocoles prennent en charge les types de routes statiques suivants: la route statique standard, la route statique par défaut, la route statique flottante et la route récapitulative. Les routes statiques se configurent à l’aide des commandes de configuration globale ip route et ipv6 route. Lorsque vous configurez une route statique, le tronçon suivant peut être identifié par une adresse IP, par une interface de sortie, ou par les deux. La manière dont vous spécifiez la destination détermine l’un des trois types de routes statiques suivants: route vers le tronçon suivant, route directement connectée et route entièrement spécifiée. Les routes statiques IPv4 se configurent à l’aide de la commande de configuration globale suivante: ip route network-address subnet-mask {ip-address | exit-intf [ip-address]} [distance]. Les routes statiques IPv6 se configurent à l’aide de la commande de configuration globale suivante: ipv6 route ipv6-prefix/prefix-length {ipv6-address | exit-intf [ipv6-address]} [distance]. La commande permettant d’afficher la table de routage IPv4 est show ip route | begin Gateway. La commande permettant d’afficher la table de routage IPv6 est show ipv6 route | begin C.
Configurations de routes statiques IP
Dans une route statique vers le tronçon suivant, seule l’adresse IP du tronçon suivant est spécifiée; l’interface de sortie est alors déduite de ce tronçon suivant. Lorsque vous configurez une route statique, vous pouvez également indiquer l’interface de sortie pour spécifier l’adresse du tronçon suivant. Les routes statiques directement connectées ne doivent être utilisées qu’avec des interfaces série point à point. Dans une route statique entièrement spécifiée, l’interface de sortie et l’adresse IP du tronçon suivant sont toutes deux spécifiées. Cette forme de route statique est utilisée lorsque l’interface de sortie est une interface à accès multiple et qu’il est nécessaire d’identifier explicitement le tronçon suivant. Ce dernier doit alors être directement connecté à l’interface de sortie indiquée. Dans une route statique IPv6 entièrement spécifiée, l’interface de sortie et l’adresse IPv6 du tronçon suivant sont toutes deux spécifiées. Outre show ip route , show ipv6 route , ping et traceroute , d’autres commandes utiles permettent de vérifier les routes statiques: show ip route static , show ip route network et show running-config | section ip route. Remplacez ip par ipv6 pour obtenir les versions IPv6 de ces commandes.
Configuration de routes statiques IP par défaut
Une route par défaut est une route statique qui correspond à tous les paquets. Elle ne nécessite aucun bit de poids fort pour établir une correspondance entre la route par défaut et l’adresse IP de destination. Les routes statiques par défaut sont couramment utilisées pour relier un routeur périphérique au réseau d’un fournisseur de services, ainsi que sur un routeur d’extrémité. La syntaxe d’une route statique par défaut est semblable à celle de n’importe quelle autre route statique, à ceci près que l’adresse réseau est 0.0.0.0 et que le masque de sous-réseau est 0.0.0.0. La route 0.0.0.0 0.0.0.0 correspond ainsi à n’importe quelle adresse réseau. La syntaxe d’une route statique par défaut IPv6 est semblable à celle de n’importe quelle autre route statique IPv6, à ceci près que ipv6-prefix/prefix-length vaut ::/0, ce qui correspond à toutes les routes. Pour vérifier une route statique par défaut IPv4, utilisez la commande show ip route static . Pour IPv6, utilisez la commande show ipv6 route static .
Configuration de routes statiques flottantes
Les routes statiques flottantes sont des routes statiques qui fournissent un chemin de secours à une route statique ou à une route dynamique principale en cas de défaillance de la liaison. Une route statique flottante se configure avec une distance administrative plus élevée que celle de la route principale. Par défaut, les routes statiques ont une distance administrative égale à 1, ce qui les rend préférables aux routes acquises auprès des protocoles de routage dynamique. À titre de comparaison, les distances administratives de quelques protocoles de routage dynamique de passerelle intérieure courants sont les suivantes: EIGRP = 90, OSPF = 110 et IS-IS = 115. Les routes statiques flottantes IP se configurent à l’aide de l’argument distance , qui permet de spécifier une distance administrative. Si aucune distance administrative n’est configurée, la valeur par défaut (1) est utilisée. Le résultat des commandes show ip route et show ipv6 route permet de vérifier que les routes par défaut sont bien installées dans la table de routage.
Configuration de routes d’hôtes statiques
Une route d’hôte est une adresse IPv4 assortie d’un masque de 32 bits, ou une adresse IPv6 assortie d’un masque de 128 bits. Il existe trois façons d’ajouter une route d’hôte à la table de routage: elle est installée automatiquement lorsqu’une adresse IP est configurée sur le routeur, elle est configurée manuellement en tant que route d’hôte statique, ou elle est obtenue automatiquement par d’autres méthodes qui ne sont pas abordées dans ce module. Cisco IOS installe automatiquement une route d’hôte, également appelée route d’hôte locale, lorsqu’une adresse d’interface est configurée sur le routeur. Une route d’hôte peut aussi prendre la forme d’une route statique configurée manuellement afin de diriger le trafic vers un périphérique de destination précis. Pour les routes statiques IPv6, l’adresse du tronçon suivant peut être l’adresse link-local du routeur adjacent; vous devez toutefois préciser un type et un numéro d’interface lorsque vous utilisez une adresse link-local comme tronçon suivant. La route d’hôte statique IPv6 initiale est d’abord supprimée, puis une route entièrement spécifiée est configurée avec l’adresse IPv6 du serveur et l’adresse link-local IPv6 du routeur du FAI.