¶ Module 2: Configuration OSPFv2 à zone unique
¶ 2.0 Introduction
¶ 2.0.1 Pourquoi devrais-je suivre ce module?
Bienvenue dans la configuration OSPFv2 à zone unique !
Maintenant que vous connaissez l’OSPFv2 à zone unique, vous pouvez probablement penser à toutes les façons dont votre propre réseau pourrait en bénéficier. En tant que protocole d’état de liaison, OSPF est conçu non seulement pour trouver la route disponible la plus rapide, mais aussi pour créer des routes rapides et disponibles. Si vous préférez un peu plus de contrôle sur certaines zones de votre réseau, OSPF vous offre plusieurs façons de remplacer manuellement le processus d’élection DR et de créer vos propres itinéraires préférés. Avec OSPF, votre réseau peut combiner les processus automatisés avec vos propres choix pour créer un réseau que vous pourriez dépanner pendant votre sommeil ! Tu sais que tu veux apprendre à faire ça !
¶ 2.0.2 Qu’est-ce que je vais apprendre dans ce module?
Titre du module: Configuration OSPFv2 à zone unique
Objectif du module: Mettre en œuvre le protocole OSPFv2 à zone unique sur des réseaux multiaccès point à point et de diffusion.
| Titre du rubrique | Objectif du rubrique |
|---|---|
| ID de routeur OSPF | Configurer un ID de routeur OSPFv2. |
| Réseaux point à point OSPF | Configurer le protocole OSPFv2 à zone unique dans un réseau point à point. |
| Réseaux OSPF multiaccès | Configurer la priorité d’interface OSPF pour influencer la sélection DR/BDR dans un réseau multiaccès. |
| Modification du protocole OSPFv2 à zone unique | Mettre en œuvre des modifications pour changer le fonctionnement du protocole OSPFv2 à zone unique. |
| Propagation d’une route par défaut | Configurer le protocole OSPF pour propager une route par défaut. |
| Vérification du protocole OSPFv2 à zone unique | Vérifier une mise en œuvre de protocole OSPFv2 à zone unique. |
¶ 2.1 ID de routeur OSPF
¶ 2.1.1 Topologie de référence OSPF
Pour commencer, cette rubrique décrit la base sur laquelle repose OSPF tout son processus, l’ID du routeur OSPF.
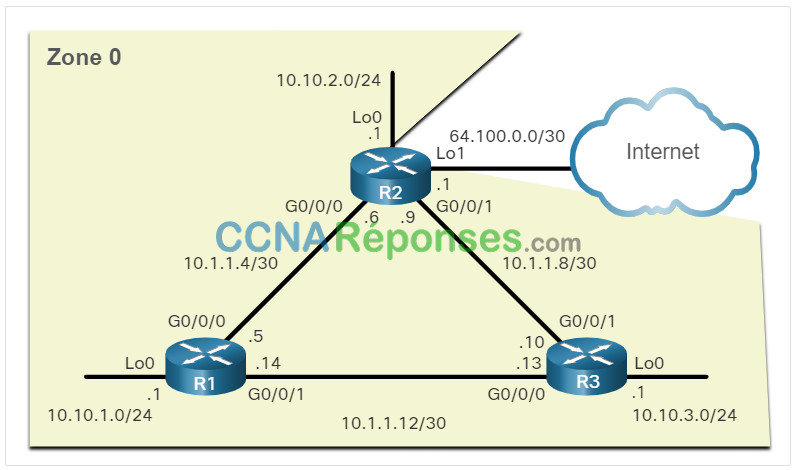
La figure montre la topologie utilisée pour configurer le protocole OSPFv2 dans ce module. Les routeurs de la topologie disposent d’une configuration initiale, qui inclut les adresses d’interface. Aucun routage statique ou dynamique n’est actuellement configuré sur l’un des routeurs. Toutes les interfaces sur R1, R2 et R3 (sauf le loopback 1 sur R2) se trouvent dans la zone du backbone OSPF. Le routeur du fournisseur d’accès à Internet est utilisé comme passerelle du domaine de routage pour accéder à Internet.
Remarque: Dans cette topologie, l’interface loopback est utilisée pour simuler le lien WAN vers l’Internet et un LAN connecté à chaque routeur. Cela permet de reproduire cette topologie à des fins de démonstration sur des routeurs qui ne disposent que de deux interfaces Gigabit Ethernet.
¶ 2.1.2 Mode de configuration du routeur pour OSPF
OSPFv2 est activé en utilisant la commande de mode de configuration globale router ospf process-id , comme indiqué dans la fenêtre de commande pour R1. La valeur process-id représente un nombre compris entre 1 et 65 535 et est sélectionnée par l’administrateur du réseau. La valeur process-id est significative localement, ce qui signifie qu’elle n’a pas besoin d’être la même sur les autres routeurs OSPF pour établir des contiguïtés avec ces voisins. Il est recommandé d’utiliser le même process-id sur tous les routeurs OSPF.
Après avoir entré la commande router ospf process-id , le routeur entre en mode de configuration du routeur, comme indiqué par l’invite R1(config-router)# Saisissez un point d’interrogation (?), pour afficher toutes les commandes disponibles dans ce mode. La liste des commandes présentée ici a été modifiée pour n’afficher que les commandes qui sont pertinentes pour ce module.
R1(config)# router ospf 10
    R1(config-router)# ?

      area                   OSPF area parameters
      auto-cost              Calculate OSPF interface cost according to bandwidth
      default-information    Control distribution of default information
      distance               Define an administrative distance
      exit                   Exit from routing protocol configuration mode
      log-adjacency-changes  Log changes in adjacency state
      neighbor               Specify a neighbor router
      network                Enable routing on an IP network
      no                     Negate a command or set its defaults
      passive-interface      Suppress routing updates on an interface
      redistribute           Redistribute information from another routing protocol
      router-id              router-id for this OSPF process
    R1(config-router)#
¶ 2.1.3 ID de routeur
Un ID de routeur OSPF est une valeur 32 bits, représentée par une adresse IPv4. Les ID de routeur sont utilisés pour identifier de manière unique un routeur OSPF Tous les paquets OSPF incluent l’ID de routeur du routeur d’origine. Chaque routeur doit disposer d’un ID de routeur pour pouvoir participer à un domaine OSPF. L’ID de routeur peut être défini par un administrateur ou attribué automatiquement par le routeur. L’ID du routeur est utilisé par un routeur compatible OSPF pour faire ce qui suit :
- Participer à la synchronisation des bases de données OSPF — Pendant l’état Exchange, le routeur ayant l’ID de routeur le plus élevé enverra d’abord leurs paquets de descripteur de base de données (DBD).
- Participer à l’élection du routeur désigné (DR) – Dans un environnement LAN multiaccès, le routeur avec l’ID de routeur le plus élevé est élu le DR. Le périphérique de routage dont l’ID est le deuxième plus élevé devient le routeur désigné de secours (BDR).
Remarque : Le processus électoral du DR et du BDR est discuté plus en détail plus loin dans ce module.
¶ 2.1.4 Ordre de priorité de l’ID de routeur
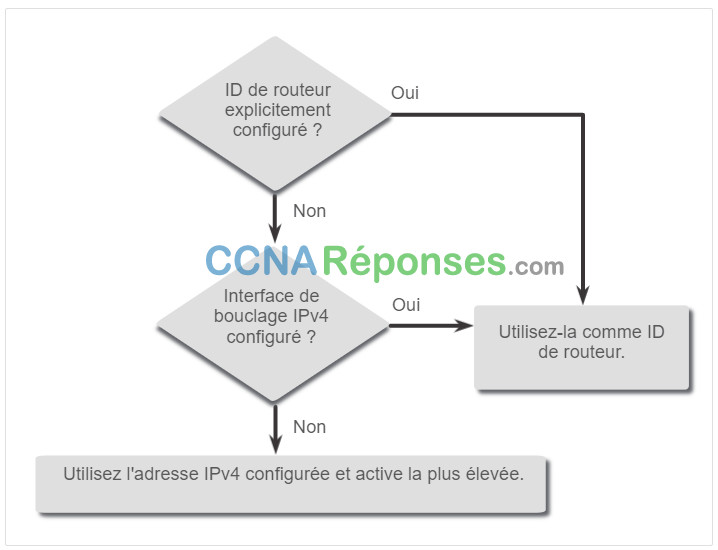
Mais comment le routeur détermine-t-il l’ID du routeur ? Comme illustré dans la figure, les routeurs Cisco créent l’ID de routeur en fonction de l’un des trois critères ci-dessous, dans l’ordre préférentiel suivant :
- L’ID du routeur est explicitement configuré à l’aide de la commande de mode de configuration du routeur OSPF router-id rid. La valeur rid est toute valeur de 32 bits exprimée sous la forme d’une adresse IPv4. C’est la méthode recommandée pour attribuer un ID de routeur
- Si l’ID de routeur n’est pas configuré de façon explicite, le routeur choisit l’adresse IPv4 la plus élevée parmi celles des interfaces de bouclage configurées. C’est la meilleure solution hormis l’attribution d’un ID de routeur.
- Si aucune interface de bouclage n’est configurée, le routeur choisit l’adresse IPv4 active la plus élevée parmi ses interfaces physiques. C’est la méthode qui est la moins recommandée car il est alors plus difficile pour les administrateurs de distinguer des routeurs spécifiques.
¶ 2.1.5 Configurer une interface de bouclage comme ID de routeur
Dans la topologie de référence, seules les interfaces physiques sont configurées et actives. Les interfaces de bouclage n’ont pas été configurées. Lorsque le routage OSPF est activé sur le routeur, les routeurs choisissent l’adresse IPv4 active la plus élevée suivante comme ID de routeur.
- R1: 10.1.1.14 (G0/0/1)
- R2: 10.1.1.9 (G0/0/1)
- R3: 10.1.1.13 (G0/0/0)
Remarque : OSPF n’a pas besoin d’être activé sur une interface pour que cette interface soit choisie comme ID de routeur.
Au lieu de s’appuyer sur l’interface physique, l’ID du routeur peut être affecté à une interface de bouclage. En règle générale, l’adresse IPv4 pour ce type d’interface de bouclage doit être configurée en utilisant un masque de sous-réseau de 32 bits (255.255.255.255.255). Cette méthode permet de créer une route d’hôte de façon efficace. Une route hôte 32 bits ne serait pas annoncée comme une route vers d’autres routeurs OSPF.
L’exemple montre comment configurer une interface de bouclage sur R1. En supposant que l’ID du routeur n’a pas été explicitement configuré ou appris précédemment, R1 utilisera l’adresse IPv4 1.1.1.1 comme ID du routeur. Supposons que R1 n’a pas encore appris un ID de routeur.
R1(config-if)# interface Loopback 1
R1(config-if)# ip address 1.1.1.1 255.255.255.255
R1(config-if)# end
R1# show ip protocols | include Router ID

      Router ID 1.1.1.1
    R1#
¶ 2.1.6 Configurer explicitement un ID de routeur
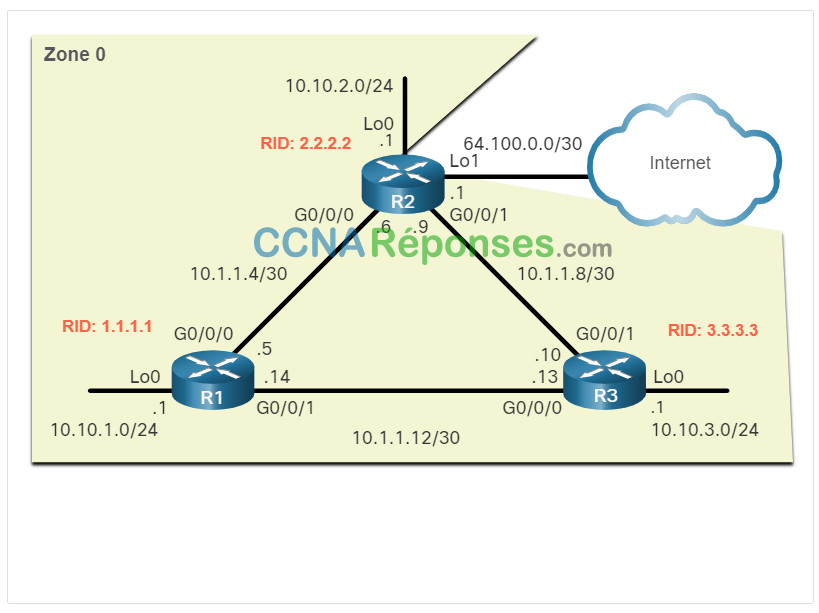
Dans la figure, la topologie a été mise à jour pour montrer l’ID de chaque routeur :
- R1 utilise l’ID de routeur 1.1.1.1.
- R2 utilise l’ID de routeur 2.2.2.2.
- R3 utilise l’ID de routeur 3.3.3.3
Utilisez la commande de mode de configuration du routeur router-id rid pour attribuer manuellement un ID de routeur. Dans l’exemple, l’ID de routeur 1.1.1.1 est attribué à R1. Exécutez la commande show ip protocols pour vérifier l’ID de routeur.
R1(config)# router ospf 10
R1(config-router)# router-id 1.1.1.1
R1(config-router)# end
*May 23 19:33:42.689: %SYS-5-CONFIG_I: Configured from console by console
R1# show ip protocols | include Router ID
    Router ID 1.1.1.1
    R1#
¶ 2.1.7 Modification d’un ID de routeur
Toutefois, après la sélection d’un ID par le routeur, un routeur OSPFv2 actif ne permet pas de modifier cet lD tant que le routeur n’a pas été rechargé ou que le processus OSPFv2 n’a pas été désactivé.
Par exemple, pour R1, l’ID du routeur configuré a été supprimé et le routeur a été rechargé. Notez que l’ID du routeur actuel est 10.10.1.1, qui est l’adresse IPv4 Loopback 0. L’ID de routeur doit être 1.1.1.1. Par conséquent, R1 est configuré avec la commande router-id 1.1.1.1.
Notez la présence du message d’information indiquant que le processus OSPFv2 doit être désactivé ou que le routeur doit être rechargé. La raison en est que R1 a déjà des contiguïtés avec d’autres voisins utilisant l’ID de routeur 10.10.1.1. Ces contiguïtés doivent être renégociées avec le nouvel ID de routeur 1.1.1.1. Utilisez la commande clear ip ospf process pour réinitialiser les adjacences. Vous pouvez alors vérifier que R1 utilise la nouvelle commande d’ID de routeur avec la commande pipée show ip protocols pour afficher uniquement la section d’ID de routeur.
Pour réinitialiser l’ID de routeur, il est préférable de supprimer le processus OSPF.
R1# show ip protocols | include Router ID
    Router ID 10.10.1.1
    R1# conf t
    Enter configuration commands, one per line. End with CNTL/Z.

R1(config)# router ospf 10
R1(config-router)# router-id 1.1.1.1
    % OSPF: Reload or use "clear ip ospf process" command, for this to take effect
    R1(config-router)# end

R1# clear ip ospf process

    Reset ALL OSPF processes? [no]: y
*Jun 6 01:09:46.975: %OSPF-5-ADJCHG: Process 10, Nbr 3.3.3.3 on GigabitEthernet0/0/1 from FULL to DOWN, Neighbor Down: Interface down or detached
*Jun 6 01:09:46.975: %OSPF-5-ADJCHG: Process 10, Nbr 2.2.2.2 on GigabitEthernet0/0/0 from FULL to DOWN, Neighbor Down: Interface down or detached
*Jun 6 01:09:46.981: %OSPF-5-ADJCHG: Process 10, Nbr 3.3.3.3 on GigabitEthernet0/0/1 from LOADING to FULL, Loading Done
*Jun 6 01:09:46.981: %OSPF-5-ADJCHG: Process 10, Nbr 2.2.2.2 on GigabitEthernet0/0/0 from LOADING to FULL, Loading Done
R1# show ip protocols | include Router ID
    Router ID 1.1.1.1
    R1#
Remarque : La commande router-id est la méthode privilégiée. Cependant, certaines anciennes versions de l’IOS ne reconnaissent pas la commande router-id ; par conséquent, la meilleure façon de définir l’ID du routeur sur ces routeurs est d’utiliser une interface de bouclage.
¶ 2.1.8 Vérificateur de syntaxe – Configurer les ID de routeur R2 et R3
Utilisez le vérificateur de syntaxe pour configurer R2 et R3 avec les ID des routeurs.
Vous êtes actuellement connecté à R2 :
- Passez en mode de configuration du routeur OSPF en utilisant l’ID de processus 10
- Attribuer un ID de routeur de 2.2.2.2
- Retourner en mode d’exécution privilégié
R2(config)#router ospf 10
R2(config-router)#router-id 2.2.2.2
R2(config-router)#end
R2#
*Mar 25 20:03:56.863: %SYS-5-CONFIG_I: Configured from console by console
Exécutez la commande show ip protocols pour vérifier l’ID de routeur.
R2#show ip protocols
*** IP Routing is NSF aware ***
(output omitted)
Routing Protocol is "ospf 10"
  Outgoing update filter list for all interfaces is not set
  Incoming update filter list for all interfaces is not set
  Router ID 2.2.2.2
  Number of areas in this router is 0. 0 normal 0 stub 0 nssa
  Maximum path: 4
  Routing for Networks:
  Routing Information Sources:
    Gateway         Distance      Last Update
  Distance: (default is 110)
R2#
Vous êtes désormais sur R3 :
- Passez en mode de configuration du routeur OSPF en utilisant l’ID de processus 10
- Attribuer un ID de routeur de 3.3.3.3
- Revenir au mode d’exécution privilégié.
R3(config)#router ospf 10
R3(config-router)#router-id 3.3.3.3
R3(config-router)#end
R3#
*Mar 25 20:11:05.415: %SYS-5-CONFIG_I: Configured from console by console
Exécutez la commande show ip protocols pour vérifier l’ID de routeur.
R3#show ip protocols
*** IP Routing is NSF aware ***
(output omitted)
Routing Protocol is "ospf 10"
  Outgoing update filter list for all interfaces is not set
  Incoming update filter list for all interfaces is not set
  Router ID 3.3.3.3
  Number of areas in this router is 0. 0 normal 0 stub 0 nssa
  Maximum path: 4
  Routing for Networks:
  Routing Information Sources:
    Gateway         Distance      Last Update
  Distance: (default is 110)
R3#
Vous avez attribué avec succès les ID de routeur à R2 et R3.
¶ 2.2 Réseaux point à point OSPF
¶ 2.2.1 Syntaxe de commande réseau
Un type de réseau qui utilise OSPF est le réseau point à point. Vous pouvez spécifier les interfaces appartenant à un réseau point à point en configurant la commande network. Vous pouvez également configurer OSPF directement sur l’interface avec la commande ip ospf , comme nous le verrons plus loin.
Les deux commandes sont utilisées pour déterminer les interfaces qui participent au processus de routage pour une zone OSPFv2. La syntaxe de base de la commande network est la suivante:
Router(config-router)# network _network-address wildcard-mask_ area _area-id_
La commande network-address wildcard-mask syntax est utilisée pour activer OSPF sur les interfaces. Toute interface sur un routeur qui correspond à l’adresse réseau dans le réseau est activée pour envoyer et recevoir des paquets OSPF. La commande area area-id syntax se réfère à la zone OSPF. Lors de la configuration d’une zone OSPFv2 unique, le réseau doit être configuré avec la même valeur area-id sur tous les routeurs.
¶ 2.2.2 Le masque générique
Le masque générique est généralement l’inverse du masque de sous-réseau configuré sur cette interface. Dans un masque de sous-réseau, le chiffre binaire 1 équivaut à une correspondance et le chiffre binaire 0 n’est pas une correspondance. Dans un masque générique, l’inverse est également vrai :
- Masque générique bit 0 – Correspond à la valeur du bit correspondant dans l’adresse.
- Masque générique bit 1 – Ignore la valeur du bit correspondant dans l’adresse.
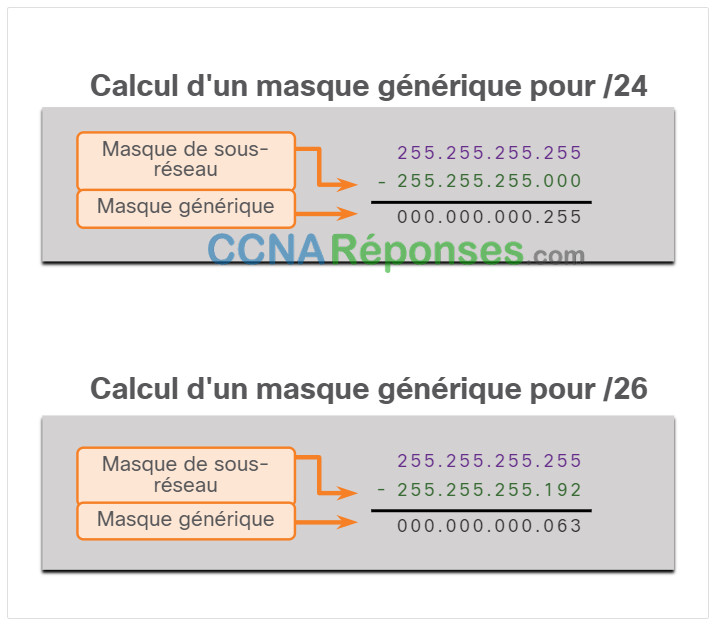
La méthode la plus simple pour calculer un masque de joker consiste à soustraire le masque de sous-réseau du 255.255.255.255, comme indiqué pour les masques de sous-réseau /24 et /26 dans la figure.
¶ 2.2.4 Configurer OSPF à l’aide de la commande network
Il existe plusieurs façons d’identifier les interfaces qui participeront au processus de routage OSPFv2. La figure montre la topologie de référence.
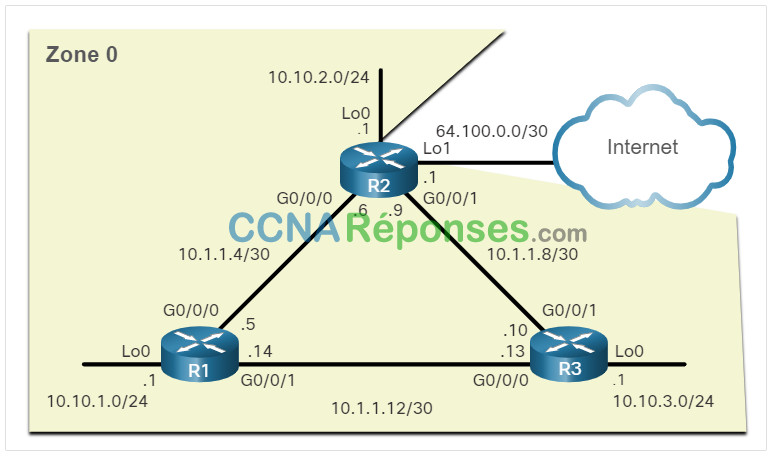
Dans le premier exemple, le masque générique identifie l’interface en fonction des adresses réseau. Toute interface active configurée avec une adresse IPv4 appartenant à ce réseau participera au processus de routage OSPFv2.
R1(config)# router ospf 10
R1(config-router)# network 10.10.1.0 0.0.0.255 area 0
R1(config-router)# network 10.1.1.4 0.0.0.3 area 0
R1(config-router)# network 10.1.1.12 0.0.0.3 area 0
    R1(config-router)#
Remarque : Certaines versions d’IOS autorisent la saisie du masque de sous-réseau au lieu du masque générique. L’IOS convertit ensuite le masque de sous-réseau au format de masque générique.
Comme alternative, le deuxième exemple montre comment OSPFv2 peut être activé en spécifiant l’adresse IPv4 exacte de l’interface à l’aide d’un masque générique quadrilatère zéro. La saisie de network 10.1.1.5 0.0.0.0 area 0 sur R1 indique au routeur d’activer l’interface Serial0/0/0 pour le processus de routage. Par conséquent, le processus OSPFv2 annonce sur le réseau qu’il se trouve sur cette interface (172.16.3.0/30).
R1(config)# router ospf 10
R1(config-router)# network 10.10.1.1 0.0.0.0 area 0
R1(config-router)# network 10.1.1.5 0.0.0.0 area 0
R1(config-router)# network 10.1.1.14 0.0.0.0 area 0
    R1(config-router)#
L’avantage de la spécification de l’interface est que le calcul du masque générique n’est pas nécessaire. Notez que dans tous les cas, l’argument area spécifie la zone 0.
¶ 2.2.5 Vérificateur de syntaxe – Configurer R2 et R3 à l’aide de la commande network
Utilisez le vérificateur de syntaxe pour annoncer les réseaux connectés à R2 et R3.
Remarque: Tout en remplissant le vérificateur de syntaxe, observez les messages d’information décrivant la contiguïté entre R1 (1.1.1.1) et R2 (2.2.2.2). Le modèle d’adressage IPv4 utilisé pour l’ID de routeur facilite l’identification du voisin.
Vous êtes actuellement connecté à R2 :
- Passez en mode de configuration du routeur OSPF en utilisant l’ID de processus 10
- Configurer l’ID du routeur R2 de 2.2.2.2
R2(config)#router ospf 10
R2(config-router)#router-id 2.2.2.2
R2(config-router)#
Annoncez les réseaux connectés à R2 avec le masque générique approprié de la zone 0 (area 0). Configurez les réseaux dans l’ordre suivant :
- 10.10.2.0/24
- 10.1.1.4/30
- 10.1.1.8/30
R2(config-router)#network 10.10.2.0 0.0.0.255 area 0
R2(config-router)#network 10.1.1.4 0.0.0.3 area 0
R2(config-router)#network 10.1.1.8 0.0.0.3 area 0
R2(config-router)#
*Mar 25 21:19:21.938: %OSPF-5-ADJCHG: Process 10, Nbr 1.1.1.1 on GigabitEthernet0/0/0 from LOADING to FULL, Loading Done
Vous configurez maintenant R3 :
- Passez en mode de configuration du routeur OSPF en utilisant l’ID de processus 10
- Configurez l’ID du routeur R3.
- Utilisez la déclaration de réseau pour activer l’OSPF en fonction de l’adresse de l’interface et du masque générique quad zéro pour la zone 0.
- Retournez au mode d’exécution privilégié lorsque vous avez terminé.
R3(config)#router ospf 10
R3(config-router)#router-id 3.3.3.3
R3(config-router)#
Utilisez la déclaration de réseau pour activer l’OSPF en fonction de l’adresse de l’interface et du masque générique quad zéro pour la zone 0. Configurez les interfaces dans l’ordre suivant :
- 10.10.3.1
- 10.1.1.10
- 10.1.1.13
R3(config-router)#network 10.10.3.1 0.0.0.0 area 0
R3(config-router)#network 10.1.1.10 0.0.0.0 area 0
R3(config-router)#network 10.1.1.13 0.0.0.0 area 0
R3(config-router)#
*Mar 26 14:00:55.183: %OSPF-5-ADJCHG: Process 10, Nbr 1.1.1.1 on GigabitEthernet0/0/0 from LOADING to FULL, Loading Done
*Mar 26 14:00:55.243: %OSPF-5-ADJCHG: Process 10, Nbr 2.2.2.2 on GigabitEthernet0/0/1 from LOADING to FULL, Loading Done
R3#
Vous avez fait de la publicité pour les réseaux OSPF sur R2 et R3 avec succès.
¶ 2.2.6 Configurer OSPF à l’aide de la commande ip ospf
Vous pouvez également configurer OSPF directement sur l’interface au lieu d’utiliser la commande network. Pour configurer OSPF directement sur l’interface, utilisez la commande de mode de configuration de l’interface ip ospf. La syntaxe est la suivante :
Router(config-if)# ip ospf _process-id_ area _area-id_
Pour R1, supprimez les commandes réseau en utilisant la forme no commandes network. Et puis allez à chaque interface et configurez la commande ip ospf , comme indiqué dans la fenêtre de commande.
R1(config)# router ospf 10
R1(config-router)# no network 10.10.1.1 0.0.0.0 area 0
R1(config-router)# no network 10.1.1.5 0.0.0.0 area 0
R1(config-router)# no network 10.1.1.14 0.0.0.0 area 0
R1(config-router)# interface GigabitEthernet 0/0/0
R1(config-if)# ip ospf 10 area 0
R1(config-if)# interface GigabitEthernet 0/0/1
R1(config-if)# ip ospf 10 area 0
R1(config-if)# interface Loopback 0
R1(config-if)# ip ospf 10 area 0
    R1(config-if)#
¶ 2.2.7 Vérificateur de syntaxe – Configurer R2 et R3 à l’aide de la commande ip ospf
Utilisez le vérificateur de syntaxe pour annoncer les réseaux en configurant les interfaces pour OSPF sur R2 et R3.
Vous êtes actuellement connecté à R2. Les commandes réseau sont déjà supprimées. Configurez le routage OSPF à l’aide de l’ID de processus 10, dans la zone 0, sur chaque interface, dans cet ordre. Utilisez les noms d’interface raccourcis suivants :
- lo0
- g0/0/0
- g0/0/1
R2(config)#interface lo0
R2(config-if)#ip ospf 10 area 0
R2(config-if)#interface g0/0/0
R2(config-if)#ip ospf 10 area 0
R2(config-if)#interface g0/0/1
R2(config-if)#ip ospf 10 area 0
*Mar 25 21:19:21.938: %OSPF-5-ADJCHG: Process 10, Nbr 1.1.1.1 on GigabitEthernet0/0/0 from LOADING to FULL, Loading Done
Vous êtes désormais connecté à R3. Les commandes réseau sont déjà supprimées. Configurez le routage OSPF à l’aide de l’ID de processus 10, dans la zone 0, sur chaque interface, dans cet ordre. Utilisez les noms d’interface raccourcis suivants :
- lo0
- g0/0/0
- g0/0/1
R3(config)#interface lo0
R2(config-if)#ip ospf 10 area 0
R2(config-if)#interface g0/0/0
R2(config-if)#ip ospf 10 area 0
R2(config-if)#interface g0/0/1
R2(config-if)#ip ospf 10 area 0
*Mar 26 14:00:55.183: %OSPF-5-ADJCHG: Process 10, Nbr 1.1.1.1 on GigabitEthernet0/0/0 from LOADING to FULL, Loading Done
*Mar 26 14:00:55.243: %OSPF-5-ADJCHG: Process 10, Nbr 2.2.2.2 on GigabitEthernet0/0/1 from LOADING to FULL, Loading Done
R3(config-router)#
Vous avez configuré avec succès les interfaces pour faire la publicité des réseaux OSPF.
¶ 2.2.8 Interface passive
Par défaut, les messages OSPF sont acheminés à partir de toutes les interfaces compatibles OSPF. Cependant, ces messages ne doivent être envoyés que par des interfaces qui se connectent à d’autres routeurs compatibles OSPF.
Consultez la topologie dans la figure. Les messages OSPFv2 sont transmis par les trois interfaces de bouclage même si aucun voisin OSPFv2 n’existe sur ces réseaux locaux simulés. Dans un réseau de production, ces bouclages seraient des interfaces physiques avec les réseaux avec les utilisateurs et le trafic. L’envoi de messages inutiles sur un réseau local a trois effets néfastes sur le réseau :
- Utilisation inefficace de la bande passante – La bande passante disponible est monopolisée par le transport de messages inutiles.
- Utilisation inefficace des ressources – Tous les périphériques du réseau local doivent traiter le message, voire éventuellement le supprimer.
- Risque de sécurité accru – Sans configurations de sécurité OSPF supplémentaires, les messages OSPF peuvent être interceptés à l’aide d’un logiciel de reniflage de paquets. Les mises à jour de routage peuvent être modifiées et retournées au routeur avec des métriques fausses qui altèrent la table de routage et provoquent l’acheminement incorrect du trafic.
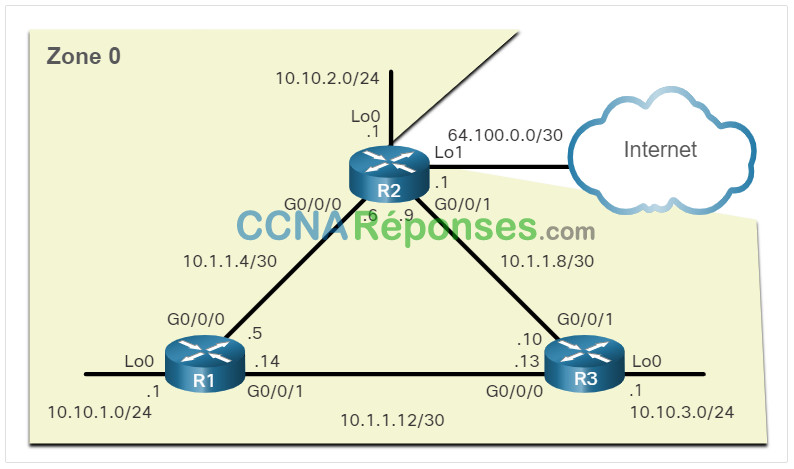
¶ 2.2.9 Configurer des interfaces passives
Utilisez la commande de mode de configuration du routeur passive-interface pour empêcher la transmission de messages de routage par une interface de routeur, tout en permettant à ce réseau d’être annoncé à d’autres routeurs. L’exemple de configuration identifie l’interface R1 Loopback 0/0/0 comme étant passive.
La commande show ip protocols est ensuite utilisée pour vérifier que l’interface Loopback 0 est répertoriée comme passive. L’interface est toujours répertoriée sous la rubrique « Routage sur les interfaces configurées explicitement (zone 0) », ce qui signifie que ce réseau est toujours inclus comme entrée de route dans les mises à jour OSPFv2 qui sont envoyées à R2 et R3.
R1(config)# router ospf 10
R1(config-router)# passive-interface loopback 0
R1(config-router)# end
    R1#
*May 23 20:24:39.309: %SYS-5-CONFIG_I: Configured from console by console
R1# show ip protocols
*** IP Routing is NSF aware ***
(output omitted)
Routing Protocol is "ospf 10"
  Outgoing update filter list for all interfaces is not set
  Incoming update filter list for all interfaces is not set
  Router ID 1.1.1.1
  Number of areas in this router is 1. 1 normal 0 stub 0 nssa
  Maximum path: 4
  Routing for Networks:
  Routing on Interfaces Configured Explicitly (Area 0):

    Loopback0
    GigabitEthernet0/0/1
    GigabitEthernet0/0/0

  Passive Interface(s):
    Loopback0
  Routing Information Sources:
    Gateway         Distance      Last Update
    3.3.3.3              110      01:01:48
    2.2.2.2              110      01:01:38
  Distance: (default is 110)
R1#
¶ 2.2.10 Vérificateur de syntaxe – Configurer les interfaces passives R2 et R3
Utilisez le vérificateur de syntaxe pour configurer les interfaces de bouclage sur R2 comme un passif. Comme alternative, toutes les interfaces peuvent également être rendues passives à l’aide de la commande passive-interface default. Les interfaces qui ne doivent pas être passives peuvent être réactivées à l’aide de la commande no passive-interface. Configurez R3 avec la commande passive-interface default , puis réactivez les interfaces Gigabit Ethernet.
Vous êtes actuellement connecté à R2 :
- Passez en mode de configuration du routeur OSPF en utilisant l’ID de processus 10.
- Configurez l’interface Loopback comme passive en utilisant le nom d’interface abrégé lo0.
- Revenir au mode d’exécution privilégié. commande * Verify the OSPF settings with the show ip protocols .
R2(config)#router ospf 10
R2(config-router)#passive-interface lo0
R2(config-router)#end
*May 23 20:27:20.718: %SYS-5-CONFIG_I: Configured from console by console
R2#show ip protocols
*** IP Routing is NSF aware ***
(output omitted)
Routing Protocol is "ospf 10"
  Outgoing update filter list for all interfaces is not set
  Incoming update filter list for all interfaces is not set
  Router ID 2.2.2.2
  Number of areas in this router is 1. 1 normal 0 stub 0 nssa
  Maximum path: 4
  Routing for Networks:
  Routing on Interfaces Configured Explicitly (Area 0):

    Loopback0
    GigabitEthernet0/0/1
    GigabitEthernet0/0/0

  Passive Interface(s):
    Loopback0
  Routing Information Sources:
    Gateway         Distance      Last Update
    3.3.3.3              110      02:07:48
    1.1.1.1              110      02:34:53
  Distance: (default is 110)
R2#
You are now logged into R3:
- Enter OSPF router configuration mode using process ID 10
- Use one command to configure all interfaces as passive
- Use the shortened interface names g0/0/0 and g0/0/1 to remove these interfaces from the passive list
- Return to privileged EXEC mode
- Verify the OSPF settings with the show ip protocols command.
R3(config)#router ospf 10
R3(config-router)#passive-interface default
*Jun 5 23:06:46.668: %OSPF-5-ADJCHG: Process 10, Nbr 1.1.1.1 on GigabitEthernet0/0/0 from FULL to DOWN, Neighbor Down: Interface down or detached
*Jun 5 23:06:46.669: %OSPF-5-ADJCHG: Process 10, Nbr 2.2.2.2 on GigabitEthernet0/0/1 from FULL to DOWN, Neighbor Down: Interface down or detached
R3(config-router)#no passive-interface g0/0/0
*Jun 5 23:07:07.746: %OSPF-5-ADJCHG: Process 10, Nbr 1.1.1.1 on GigabitEthernet0/0/0 from LOADING to FULL, Loading Done
R3(config-router)#no passive-interface g0/0/1
*Jun 5 23:07:17.841: %OSPF-5-ADJCHG: Process 10, Nbr 2.2.2.2 on GigabitEthernet0/0/1 from LOADING to FULL, Loading Done
R3(config-router)#end
- Jun 5 23:07:35.732: %SYS-5-CONFIG_I: Configured from console by console
R3#show ip protocols
*** IP Routing is NSF aware ***
(output omitted)
Routing Protocol is "ospf 10"
  Outgoing update filter list for all interfaces is not set
  Incoming update filter list for all interfaces is not set
  Router ID 3.3.3.3
  Number of areas in this router is 1. 1 normal 0 stub 0 nssa
  Maximum path: 4
  Routing for Networks:
  Routing on Interfaces Configured Explicitly (Area 0):

    Loopback0
    GigabitEthernet0/0/1
    GigabitEthernet0/0/0

  Passive Interface(s):

    Serial0/1/0
    Serial0/1/1
    Loopback0

  Routing Information Sources:
    Gateway         Distance      Last Update
    1.1.1.1              110      00:00:59
    2.2.2.2              110      00:00:48
  Distance: (default is 110)
R3#
Vous avez réussi à configurer des interfaces passives pour R2 et R3.
¶ 2.2.11 Réseaux point à point de l’OSPF
Par défaut, les routeurs Cisco choisissent une DR et une BDR sur les interfaces Ethernet, même s’il n’y a qu’un autre périphérique sur la liaison. Vous pouvez vérifier cela avec la commande show ip ospf interface , comme indiqué dans l’exemple pour G0/0/0 de R1.
R1# show ip ospf interface GigabitEthernet 0/0/0
    GigabitEthernet0/0/0 is up, line protocol is up

      Internet Address 10.1.1.5/30, Area 0, Attached via Interface Enable
      Process ID 10, Router ID 1.1.1.1, Network Type BROADCAST, Cost: 1
      Topology-MTID    Cost    Disabled    Shutdown      Topology Name
            0           1         no          no            Base
      Enabled by interface config, including secondary ip addresses
      Transmit Delay is 1 sec, State BDR, Priority 1
      Designated Router (ID) 2.2.2.2, Interface address 10.1.1.6
      Backup Designated router (ID) 1.1.1.1, Interface address 10.1.1.5
      Timer intervals configured, Hello 10, Dead 40, Wait 40, Retransmit 5
        oob-resync timeout 40
        Hello due in 00:00:08
      Supports Link-local Signaling (LLS)
      Cisco NSF helper support enabled
      IETF NSF helper support enabled
      Index 1/2/2, flood queue length 0
  Next 0x0(0)/0x0(0)/0x0(0)
  Last flood scan length is 1, maximum is 1
  Last flood scan time is 0 msec, maximum is 0 msec
  Neighbor Count is 1, Adjacent neighbor count is 1
    Adjacent with neighbor 2.2.2.2  (Designated Router)
  Suppress hello for 0 neighbor(s)
R1#
R1 est le BDR et R2 est le DR. Le processus d’élection DR/BDR n’est pas nécessaire car il ne peut y avoir que deux routeurs sur le réseau point à point entre R1 et R2. Notez dans la sortie que le routeur a désigné le type de réseau comme étant Broadcast. Pour passer à un réseau point à point, utilisez la commande de configuration de l’interface ip ospf network point-to-point sur toutes les interfaces sur lesquelles vous souhaitez désactiver le processus d’élection DR/BDR. L’exemple ci-dessous montre cette configuration pour R1. L’état de contiguïté du voisin OSPF s’arrêtera pendant quelques millisecondes.
R1(config)# interface GigabitEthernet 0/0/0
R1(config-if)# ip ospf network point-to-point
*Jun 6 00:44:05.208: %OSPF-5-ADJCHG: Process 10, Nbr 2.2.2.2 on GigabitEthernet0/0/0 from FULL to DOWN, Neighbor Down: Interface down or detached
*Jun 6 00:44:05.211: %OSPF-5-ADJCHG: Process 10, Nbr 2.2.2.2 on GigabitEthernet0/0/0 from LOADING to FULL, Loading Done
R1(config-if)# interface GigabitEthernet 0/0/1
R1(config-if)# ip ospf network point-to-point
*Jun 6 00:44:45.532: %OSPF-5-ADJCHG: Process 10, Nbr 3.3.3.3 on GigabitEthernet0/0/1 from FULL to DOWN, Neighbor Down: Interface down or detached
*Jun 6 00:44:45.535: %OSPF-5-ADJCHG: Process 10, Nbr 3.3.3.3 on GigabitEthernet0/0/1 from LOADING to FULL, Loading Done
R1(config-if)# end
R1# show ip ospf interface GigabitEthernet 0/0/0
    GigabitEthernet0/0/0 is up, line protocol is up

      Internet Address 10.1.1.5/30, Area 0, Attached via Interface Enable
Process ID 10, Router ID 1.1.1.1, Network Type POINT_TO_POINT, Cost: 1
Topology-MTID Cost Disabled Shutdown Topology Name
0 1 no no Base
Enabled by interface config, including secondary ip addresses
Transmit Delay is 1 sec, State POINT_TO_POINT
Timer intervals configured, Hello 10, Dead 40, Wait 40, Retransmit 5
oob-resync timeout 40
Hello due in 00:00:04
Supports Link-local Signaling (LLS)
Cisco NSF helper support enabled
IETF NSF helper support enabled
Index 1/2/2, flood queue length 0
Next 0x0(0)/0x0(0)/0x0(0)
Last flood scan length is 1, maximum is 2
Last flood scan time is 0 msec, maximum is 1 msec
Neighbor Count is 1, Adjacent neighbor count is 1
Adjacent with neighbor 2.2.2.2
Suppress hello for 0 neighbor(s)
R1#
Notez que l’interface Gigabit Ethernet 0/0/0 répertorie désormais le type de réseau comme POINT\ _TO/_POINT et qu’il n’y a pas de DR ou de BDR sur la liaison.
¶ 2.2.12 Loopbacks et réseaux point à point
Nous utilisons des bouclages pour fournir des interfaces supplémentaires à diverses fins. Dans ce cas, nous utilisons des bouclages pour simuler plus de réseaux que l’équipement ne peut supporter. Par défaut, les interfaces de bouclage sont annoncées en tant que routes hôtes /32. Par exemple, R1 annoncerait le réseau 10.10.1.0/24 comme 10.10.1.1/32 à R2 et R3.
R2# show ip route | include 10.10.1
    O        10.10.1.1/32 [110/2] via 10.1.1.5, 00:03:05, GigabitEthernet0/0/0
Pour simuler un vrai réseau local, l’interface Loopback 0 est configurée comme un réseau point à point de sorte que R1 annonce le réseau 10.10.1.0/24 complet à R2 et R3.
R1(config-if)# interface Loopback 0
R1(config-if)# ip ospf network point-to-point
Maintenant, R2 reçoit l’adresse réseau LAN plus précise et simulée de 10.10.1.0/24.
R2# show ip route | include 10.10.1
    O        10.10.1.0/24 [110/2] via 10.1.1.5, 00:00:30, GigabitEthernet0/0/0
Remarque : Au moment de cette écriture, Packet Tracer ne prend pas en charge la commande ip ospf network point-to-point sur les interfaces Gigabit Ethernet. Cependant, il est pris en charge sur les interfaces Loopback.
¶ 2.2.13 Packet Tracer – Configuration OSPFv2 point à point à zone unique
Dans cette activité de Packet Tracer, vous allez configurer l’OSPFv2 à zone unique avec les éléments suivants:
- Configurer explicitement les IDs des routeurs.
- Configurez la commande network sur R1 en utilisant un masque générique basé sur le masque de sous-réseau.
- Configurez la commande network sur R2 en utilisant un masque générique quad-zero.
- Configurez la commande d’interface ip ospf sur R3.
- Configurez les interfaces passives. Vérifiez le fonctionnement de l’OSPF en utilisant les commandes show ip protocols et show ip route.
¶ 2.3 Réseaux OSPF multiaccès
¶ 2.3.1 Les types de réseau OSPF
Un autre type de réseau qui utilise l’OSPF est le réseau multi-accès OSPF. Les réseaux OSPF multi-accès sont uniques en ce sens qu’un seul routeur contrôle la distribution des LSAs. Le routeur qui est élu pour ce rôle doit être déterminé par l’administrateur réseau grâce à une configuration adéquate.
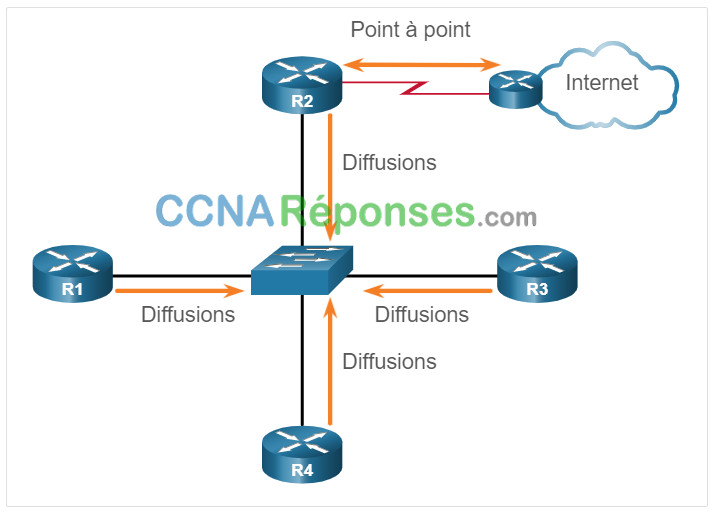
OSPF peut inclure des processus supplémentaires en fonction du type de réseau. La topologie précédente utilisait des liens point à point entre les routeurs. Cependant, les routeurs peuvent être connectés au même commutateur pour former un réseau multi-accès, comme indiqué sur la figure. Les réseaux locaux Ethernet constituent l’exemple le plus répandu de réseau à accès multiple avec diffusion. Dans les réseaux de diffusion, tous les périphériques du réseau voient toutes les trames de diffusion et de multidiffusion.
Réseau à accès multiple OSPF
¶ 2.3.2 Le routeur désigné OSPF
Rappelons que, dans les réseaux multi-accès, OSPF choisit une DR et BDR comme solution pour gérer le nombre de contiguïtés et l’inondation des publicités d’état de liaison (LSAs). Le DR est responsable de la collecte et de la distribution des LSVs envoyées et reçues. Le DR utilise l’adresse IPv4 multicast 224.0.0.5 qui est destinée à tous les routeurs OSPF.
Un BDR est également sélectionné en cas de panne du routeur DR. Le BDR écoute passivement et entretient une relation avec tous les routeurs. Lorsque le DR arrête de produire des paquets Hello, le BDR s’autodésigne comme DR et en assume le rôle.
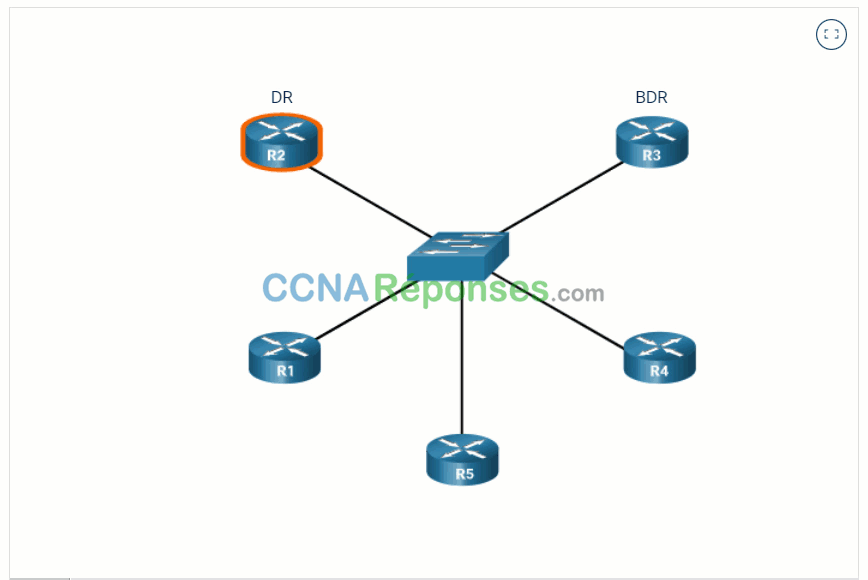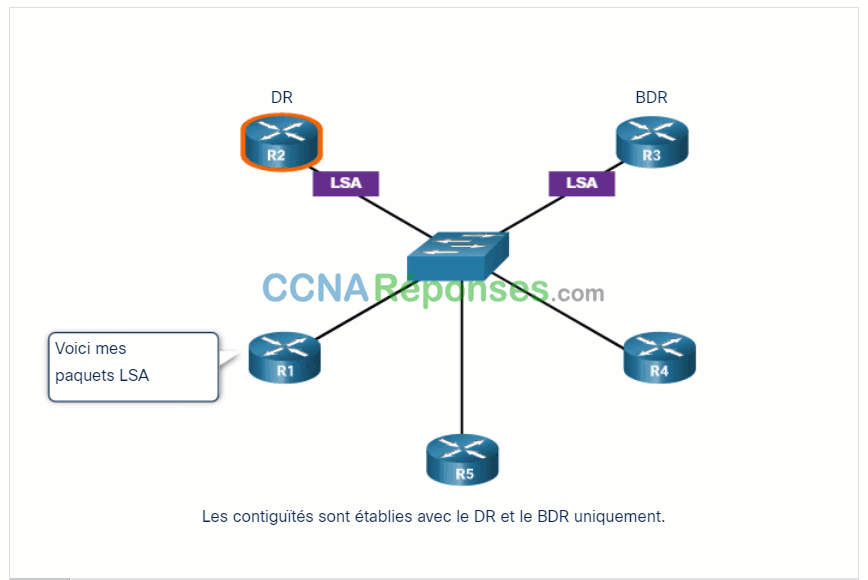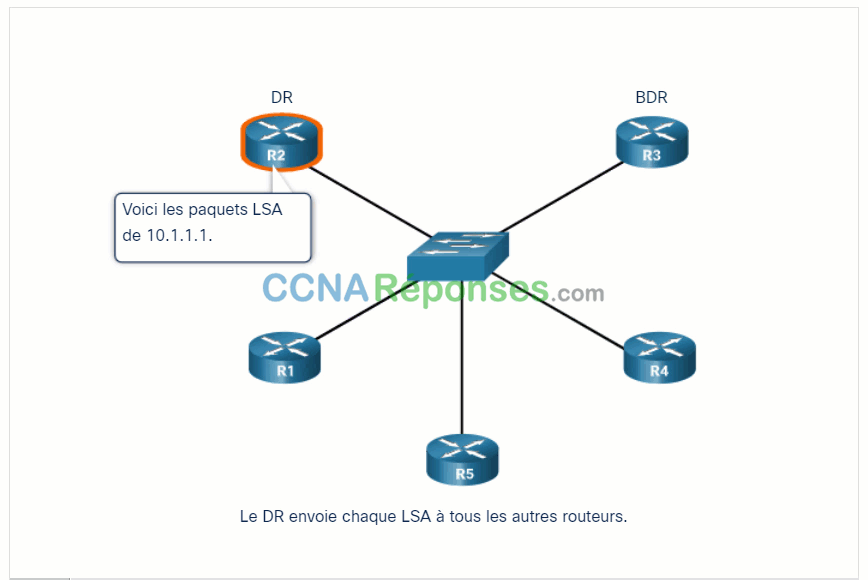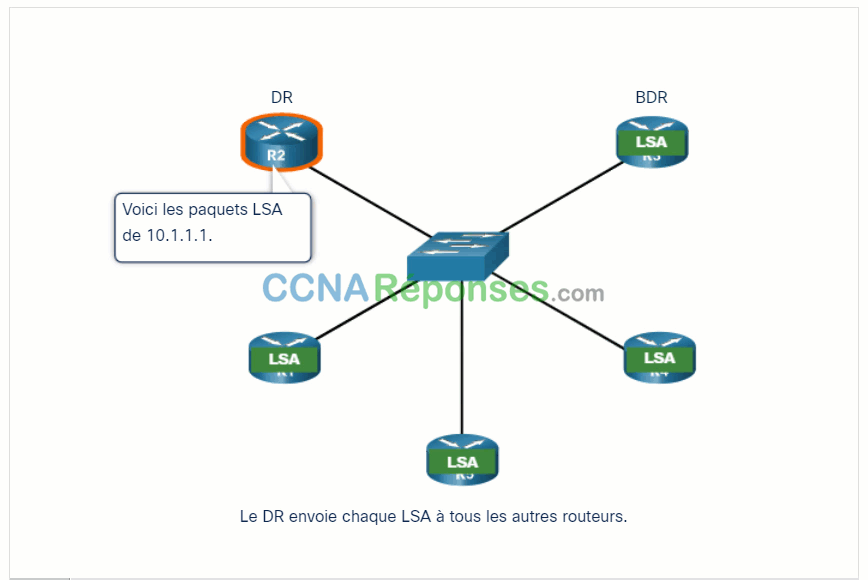
Tous les autres routeurs deviennent un DROTHER (un routeur qui n’est ni le DR ni le BDR). Les DROTHERs utilisent l’adresse multi-accès 224.0.0.6 (tous les routeurs désignés) pour envoyer les paquets OSPF au DR et au BDR. Seuls le DR et le BDR écoutent le 224.0.0.6.
Dans la figure, R1, R5 et R4 sont Drothers. Cliquez sur Play pour voir l’animation de R2 agissant en tant que DR. Notez que seuls le DR et le BDR traitent la LSA envoyée par R1 à l’aide de l’adresse IPv4 de multidiffusion 224.0.0.6. La DR envoie ensuite la LSA à tous les routeurs OSPF en utilisant l’adresse IPv4 de multidiffusion 224.0.0.5.
Rôle du DR
¶ 2.3.3 Topologie de référence multi-accès OSPF
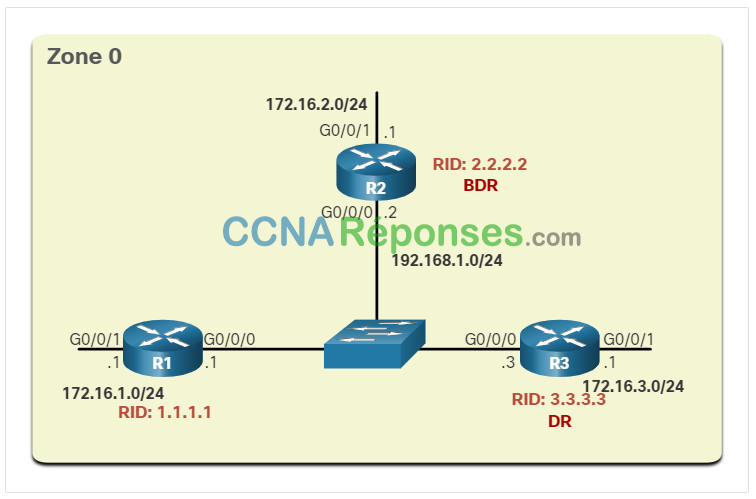
Dans la topologie multi-accès illustrée dans la figure, il y a trois routeurs interconnectés sur un réseau Ethernet commun multi-accès, 192.168.1.0/24. Chaque routeur est configuré avec l’adresse IPv4 indiquée sur l’interface Gigabit Ethernet 0/0/0.
Comme les routeurs sont connectés sur un réseau commun à accès multiple avec diffusion, OSPF a sélectionné automatiquement un DR et un BDR. Dans cet exemple, R3 a été sélectionné comme DR car son ID de routeur est 3.3.3.3, soit le plus élevé de ce réseau. R2 est le BDR car son ID de routeur vient en deuxième position dans ce réseau.
¶ 2.3.4 Vérifier les rôles du routeur OSPF
Pour vérifier les rôles du routeur OSPFv2, utilisez la commande show ip ospf interface.
Cliquez sur chaque bouton pour voir la sortie de la commande show ip ospf interface sur chaque routeur.
- R1 DROTHER.
- R2 BDR
- R3 DR
R1 DROTHER
Le résultat produit par R1 confirme les aspects suivants :
- R1 n'est ni le DR, ni le BDR ; c'est un DROther, avec une priorité par défaut égale à 1. (Ligne 7)
- Le DR est R3, avec l'ID 3.3.3.3, à l'adresse IPv4 192.168.1.3, tandis que le BDR est R2, avec l'ID 2.2.2.2, à l'adresse IPv4 192.168.1.2. (lignes 8 et 9)
- R1 comporte deux contiguïtés, l'une avec le BDR et l'autre avec le DR. (Lignes 20 à 22)
R1# show ip ospf interface GigabitEthernet 0/0
    GigabitEthernet0/0/0 is up, line protocol is up

      Internet Address 192.168.1.1/24, Area 0, Attached via Interface Enable
      Process ID 10, Router ID 1.1.1.1, Network Type BROADCAST, Cost: 1
      Topology-MTID Cost Disabled Shutdown Topology Name
            0 1 no no Base
      Enabled by interface config, including secondary ip addresses
      Transmit Delay is 1 sec, State DROTHER, Priority 1 Designated Router (ID) 3.3.3.3, Interface address 192.168.1.3
      Backup Designated router (ID) 2.2.2.2, Interface address 192.168.1.2
      Timer intervals configured, Hello 10, Dead 40, Wait 40, Retransmit 5
        oob-resync timeout 40
        Hello due in 00:00:07
      Supports Link-local Signaling (LLS)
      Cisco NSF helper support enabled
      IETF NSF helper support enabled
      Index 1/1/1, flood queue length 0
  Next 0x0(0)/0x0(0)/0x0(0)
  Last flood scan length is 0, maximum is 1
  Last flood scan time is 0 msec, maximum is 1 msec
  Neighbor Count is 2, Adjacent neighbor count is 2
    Adjacent with neighbor 2.2.2.2 (Backup Designated Router)
    Adjacent with neighbor 3.3.3.3 (Designated Router)
  Suppress hello for 0 neighbor(s)
R1#
R2 BDR
Le résultat produit par R2 confirme les aspects suivants :
- R2 est le BDR avec une priorité par défaut de 1. (Ligne 7)
- Le DR est R3, avec l'ID 3.3.3.3, à l'adresse IPv4 192.168.1.3, tandis que le BDR est R2, avec l'ID 2.2.2.2, à l'adresse IPv4 192.168.1.2. (lignes 8 et 9)
- R2 comporte deux contiguïtés, l'une avec un voisin dont l'ID de routeur est 1.1.1.1 (R1) et l'autre avec le DR. (Lignes 20 à 22)
R2# show ip ospf interface GigabitEthernet 0/0
    GigabitEthernet0/0/0 is up, line protocol is up

      Internet Address 192.168.1.2/24, Area 0, Attached via Interface Enable
      Process ID 10, Router ID 2.2.2.2, Network Type BROADCAST, Cost: 1
      Topology-MTID Cost Disabled Shutdown Topology Name
            0 1 no no Base
      Enabled by interface config, including secondary ip addresses
      Transmit Delay is 1 sec, State BDR, Priority 1 Designated Router(ID) 3.3.3.3, Interface address 192.168.1.3
      Backup Designated router (ID) 2.2.2.2, Interface address 192.168.1.2
      Timer intervals configured, Hello 10, Dead 40, Wait 40, Retransmit 5
        oob-resync timeout 40
        Hello due in 00:00:01
      Supports Link-local Signaling (LLS)
      Cisco NSF helper support enabled
      IETF NSF helper support enabled
      Index 1/1, flood queue length 0
  Next 0x0(0)/0x0(0)
  Last flood scan length is 0, maximum is 1
  Last flood scan time is 0 msec, maximum is 0 msec
  Neighbor Count is 2, Adjacent neighbor count is 2
    Adjacent with neighbor 1.1.1.1
    Adjacent with neighbor 3.3.3.3 (Designated Router)
  Suppress hello for 0 neighbor(s)
R2#
R3 DR
Le résultat produit par R3 confirme les aspects suivants :
- R3 est le DR, avec une priorité par défaut égale à 1. (Ligne 7)
- Le DR est R3, avec l'ID 3.3.3.3, à l'adresse IPv4 192.168.1.3, tandis que le BDR est R2, avec l'ID 2.2.2.2, à l'adresse IPv4 192.168.1.2. (lignes 8 et 9)
- R3 comporte deux contiguïtés, l'une avec un voisin dont l'ID de routeur est 1.1.1.1 (R1) et l'autre avec le BDR. (Lines 20-22)
R3# show ip ospf interface GigabitEthernet 0/0
    GigabitEthernet0/0/0 is up, line protocol is up

      Internet Address 192.168.1.3/24, Area 0, Attached via Interface Enable
      Process ID 10, Router ID 3.3.3.3, Network Type BROADCAST, Cost: 1
      Topology-MTID Cost Disabled Shutdown Topology Name
            0 1 no no Base
      Enabled by interface config, including secondary ip addresses
      Transmit Delay is 1 sec, State DR, Priority 1 Designated Router(ID) 3.3.3.3, Interface address 192.168.1.3
      Backup Designated router (ID) 2.2.2.2, Interface address 192.168.1.2
      Timer intervals configured, Hello 10, Dead 40, Wait 40, Retransmit 5
        oob-resync timeout 40
        Hello due in 00:00:06
      Supports Link-local Signaling (LLS)
      Cisco NSF helper support enabled
      IETF NSF helper support enabled
      Index 1/1/1, flood queue length 0
  Next 0x0(0)/0x0(0)/0x0(0)
  Last flood scan length is 2, maximum is 2
  Last flood scan time is 0 msec, maximum is 0 msec
  Neighbor Count is 2, Adjacent neighbor count is 2
    Adjacent with neighbor 1.1.1.1
    Adjacent with neighbor 2.2.2.2 (Backup Designated Router)
  Suppress hello for 0 neighbor(s)
R3#
¶ 2.3.5 Vérifier les adjacences DR/BDR
Pour vérifier les adjacences OSPFv2, utilisez la commande show ip ospf neighbor , comme indiqué dans l’exemple pour R1. L’état des voisins dans les réseaux multi-accès peut être le suivant :
- FULL/DROTHER – Il s’agit d’un routeur DR ou BDR qui est entièrement adjacent à un routeur non-DR ou BDR. Ces deux voisins peuvent échanger des paquets Hello, des mises à jour, des demandes, des réponses et des accusés de réception.
- FULL/DR – Le routeur est entièrement adjacent au voisin DR indiqué. Ces deux voisins peuvent échanger des paquets Hello, des mises à jour, des demandes, des réponses et des accusés de réception.
- FULL/BDR – Le routeur est entièrement adjacent au voisin BDR indiqué. Ces deux voisins peuvent échanger des paquets Hello, des mises à jour, des demandes, des réponses et des accusés de réception.
- 2-WAY/DROTHER – Le routeur non-DR ou BDR a une relation de voisinage avec un autre routeur non-DR ou BDR. Ces deux voisins échangent des paquets Hello.
L’état normal d’un routeur OSPF est généralement FULL. Si un routeur reste bloqué dans un autre état, cela indique des problèmes dans l’établissement des contiguïtés. La seule exception est l’état 2-WAY, qui est normal sur un réseau de diffusion à accès multiple. Par exemple, les DROTHERs formeront un voisinage à deux voies avec tous les DROTHERs qui rejoignent le réseau. Lorsque cela se produit, l’état voisin s’affiche sous la forme 2-WAY/DROTHER.
Cliquez sur chaque bouton voir la sortie de la commande show ip ospf neighbor sur chaque routeur.
- R1 Adjacents
- R2 Adjacents
- R3 Adjacents
R1 Adjacents
Le résultat produit par R1 confirme que R1 a des contiguïtés avec les routeurs suivants :
- R2 avec l'ID 2.2.2.2 est à l'état « Full ». Son rôle est celui d'un BDR.
- Le routeur R3 avec l'ID de routeur 3.3.3.3 est dans un état Full et le rôle de R3 est routeur désigné (DR).
R1# show ip ospf neighbor
    Neighbor ID Pri State Dead Time Address Interface
    2.2.2.2 1 FULL/BDR 00:00:31 192.168.1.2 GigabitEthernet0/0/0
    3.3.3.3 1 FULL/DR 00:00:39 192.168.1.3 GigabitEthernet0/0/0
    R1#
R2 Adjacents
Le résultat produit par R1 confirme que R1 a des contiguïtés avec les routeurs suivants :
- R1 avec l'ID 1.1.1.1 est à l'état « Full ». Son rôle n'est pas celui d'un DR, ni d'un BDR.
- Le routeur R3 avec l'ID de routeur 3.3.3.3 est dans un état Full et le rôle de R3 est routeur désigné (DR).
R2# show ip ospf neighbor
    Neighbor ID Pri State Dead Time Address Interface
    1.1.1.1 1 FULL/DROTHER 00:00:31 192.168.1.1 GigabitEthernet0/0/0
    3.3.3.3 1 FULL/DR 00:00:39 192.168.1.3 GigabitEthernet0/0/0
    R2#
R3 Adjacents
Le résultat produit par R1 confirme que R1 a des contiguïtés avec les routeurs suivants :
- R1 avec l'ID 1.1.1.1 est à l'état « Full ». Son rôle n'est pas celui d'un DR, ni d'un BDR.
- R2 avec l'ID 2.2.2.2 est à l'état « Full ». Son rôle est celui d'un BDR.
R3# show ip ospf neighbor
    Neighbor ID Pri State Dead Time Address Interface
    1.1.1.1 1 FULL/DROTHER 00:00:37 192.168.1.1 GigabitEthernet0/0/0
    2.2.2.2 1 FULL/BDR 00:00:33 192.168.1.2 GigabitEthernet0/0/0
    R3#
¶ 2.3.6 Le processus de sélection du DR/BDR par défaut
Comment le routeur désigné et le routeur désigné de sauvegarde sont-ils sélectionnés ? La sélection du DR et du BDR OSPF est basée sur les critères suivants, dans l’ordre indiqué :
- Les routeurs du réseau choisissent le routeur ayant la priorité d’interface la plus élevée comme étant le DR. Le routeur ayant la deuxième priorité d’interface la plus élevée est choisi comme BDR. La priorité peut être tout nombre compris entre 0 et 255. Si la valeur de priorité de l’interface est définie sur 0, cette interface ne peut pas être sélectionnée comme DR ou BDR. La priorité par défaut des interfaces de diffusion à accès multiple est de 1. De ce fait, tous les routeurs ont une valeur de priorité égale, sauf si la configuration définie est différente. Le choix du DR/BDR se fait donc à l’aide d’une autre méthode.
- Si les priorités d’interface sont égales, c’est le routeur dont l’ID est le plus élevé qui est choisi comme DR. Le routeur ayant le deuxième ID le plus élevé est choisi comme BDR.
Rappelez-vous que l’identification du routeur est déterminée de l’une des trois façons suivantes :
- L’ID du routeur peut être configuré manuellement.
- Si aucun ID de routeur n’est configuré, celui-ci est déterminé par l’adresse IPv4 de bouclage la plus élevée.
- Si aucune interface de bouclage n’est configurée, l’ID de routeur est déterminé par l’adresse IPv4 active la plus élevée.
Topologie de référence multi-accès OSPFv2
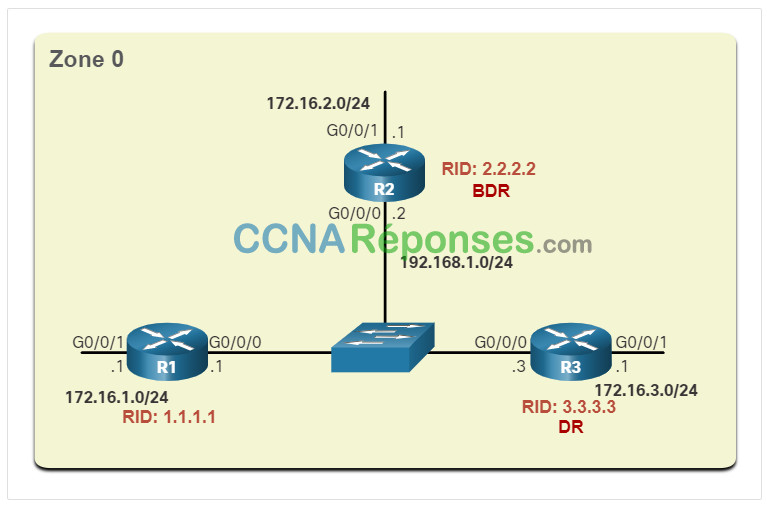
Dans la figure, toutes les interfaces des routeurs Ethernet ont une priorité par défaut de valeur 1. Sur la base des critères de sélection répertoriés ci-dessus, l’ID de routeur OSPF est donc utilisé pour sélectionner le DR et le BDR. R3 comporte l’ID de routeur le plus élevé et devient donc le DR ; l’ID du routeur R2 est en deuxième position et R2 devient donc le BDR.
Le processus de sélection du DR et du BDR a lieu dès que le premier routeur avec une interface OSPF devient actif sur le réseau à accès multiple. Cela peut se produire lorsque les routeurs OSPF préconfigurés sont mis sous tension, ou lorsque OSPF est activé sur l’interface. Le processus de sélection ne prend que quelques secondes. Si certains routeurs du réseau à accès multiple n’ont pas fini de démarrer, il est possible qu’un routeur avec un ID de routeur plus bas devienne le DR.
Les sélections d’un DR et d’un BDR OSPF n’ont pas d’effet rétroactif. Si un nouveau routeur de priorité ou d’ID de routeur plus élevés est ajouté au réseau après la sélection du DR et du BDR, ce nouveau routeur ne prend pas le rôle de DR ou de BDR, car ces rôles ont déjà été attribués. L’ajout d’un nouveau routeur ne déclenche pas un nouveau choix.
¶ 2.3.7 Échec et redressement du DR
Une fois le DR choisi, ce routeur reste le DR jusqu’à ce l’un des événements ci-dessous survienne.
- le DR tombe en panne ;
- Le processus OSPF exécuté sur le DR échoue ou s’arrête.
- L’interface à accès multiple sur le DR échoue ou est désactivée.
En cas de panne du DR, le BDR devient automatiquement le DR, même si un DROther de priorité ou d’ID de routeur plus élevés a été ajouté au réseau après la sélection initiale du DR et du BDR. Cependant, une fois qu’un BDR est promu en DR, une nouvelle élection de BDR a lieu et le DROTHER ayant la plus haute priorité ou l’ID de routeur est élu comme nouveau BDR.
Cliquez sur chaque bouton pour obtenir une illustration des différents scénarios relatifs au processus d’élection du DR et du BDR.
- R3 échoue
- R3 rejoint à nouveau le réseau
- R4 rejoint le réseau
- R2 échoue
R3 échoue
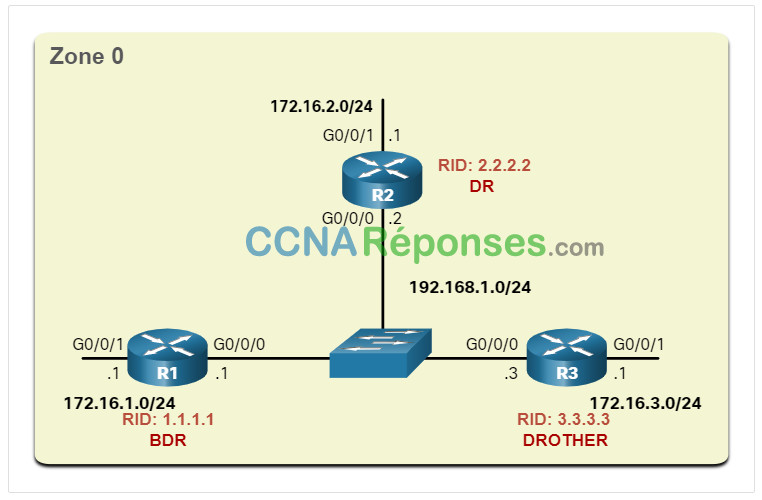
Dans ce scénario, le DR actuel (R3) échoue. Par conséquent, le BDR (R2) pré-élu assume le rôle de DR. Un processus de sélection se déroule ensuite pour choisir un nouveau BDR. Comme R1 est le seul DROther, il est sélectionné comme BDR.
............
R3 rejoint à nouveau le réseau
Dans ce scénario, R3 a réintégré le réseau après plusieurs minutes d'indisponibilité. Comme le DR et le BDR existent déjà, R3 n'assume aucun des deux rôles. Au lieu de cela, il devient un DROTHER.
R4 rejoint le réseau
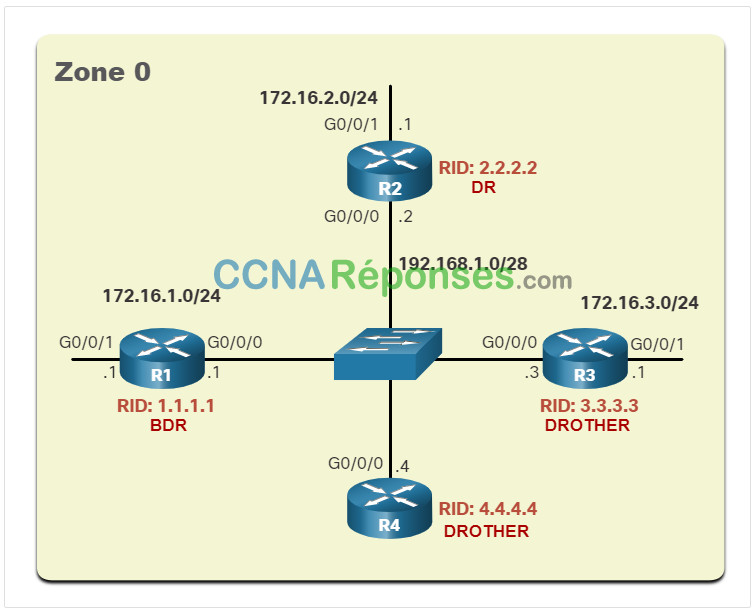
Dans ce scénario, un nouveau routeur (R4) avec une ID de routeur plus élevée est ajouté au réseau. Le DR (R2) et le BDR (R1) conservent leur rôle respectif. R4 devient automatiquement un DROther.
R2 échoue
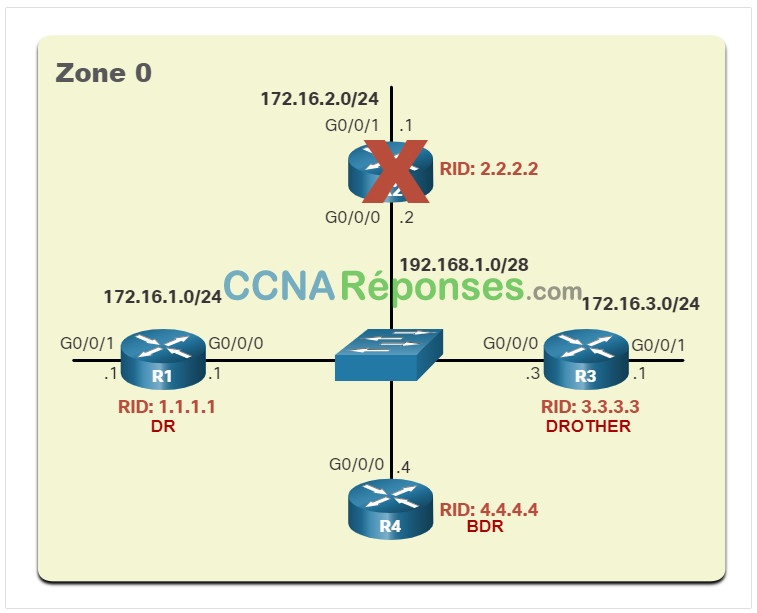
Dans ce scénario, R2 a échoué. Le BDR (R1) devient automatiquement le DR et le processus de sélection choisit R4 comme BDR car son ID de routeur est le plus élevé.
¶ 2.3.8 La commande ip ospf priority
Si les priorités des interfaces sont identiques sur tous les routeurs, le routeur dont l’ID est le plus élevé est sélectionné comme DR. Il est possible de configurer l’ID de routeur de façon à influencer la sélection de DR/BDR. Cependant, cette procédure fonctionne uniquement s’il existe un plan strict de définition des ID de chaque routeur. La configuration de l’ID du routeur peut aider à contrôler cela. Cela peut être fastidieux sur les grands réseaux.
Au lieu de se baser sur l’ID de routeur, il vaut mieux contrôler la sélection au moyen des priorités d’interfaces. Cela permet également à un routeur d’être DR dans un réseau et DROther dans un autre. Pour définir la priorité d’une interface, utilisez la commande ip ospf priority value , où la valeur est de 0 à 255. Une valeur de 0 ne devient pas une DR ou une BDR. Une valeur de 1 à 255 sur l’interface rend plus probable que le routeur devienne le DR ou le BDR.
¶ 2.3.9 Configurer la priorité OSPF
Dans la topologie, la commande ip ospf priority sera utilisée pour modifier le DR et le BDR comme suit :
- R1 doit être le DR et être configuré avec la priorité 255.
- R2 doit être le BDR et conserver sa priorité 1 par défaut.
- R3 ne doit jamais devenir un DR ni un BDR et doit être configuré avec la priorité 0.
Modifiez la priorité de l’interface R1 G0/0/0 de 1 à 255.
R1(config)# interface GigabitEthernet 0/0/0
R1(config-if)# ip ospf priority 255
R1(config-if)# end
    R1#
Modifiez la priorité de l’interface R3 G0/0/0 de 1 à 0.
R3(config)# interface GigabitEthernet 0/0/0
R3(config-if)# ip ospf priority 0
R3(config-if)# end
    R3#
L’exemple suivant montre comment effacer le processus OSPF sur R1. La commande clear ip ospf process doit également être entrée sur R2 et R3 (non illustré). Étudiez les informations d’état OSPF affichées.
R1# clear ip ospf process
    Reset ALL OSPF processes? [no]: y
    R1#
*Jun 5 03:47:41.563: %OSPF-5-ADJCHG: Process 10, Nbr 2.2.2.2 on GigabitEthernet0/0/0 from FULL to DOWN, Neighbor Down: Interface down or detached
*Jun 5 03:47:41.563: %OSPF-5-ADJCHG: Process 10, Nbr 3.3.3.3 on GigabitEthernet0/0/0 from FULL to DOWN, Neighbor Down: Interface down or detached
*Jun 5 03:47:41.569: %OSPF-5-ADJCHG: Process 10, Nbr 2.2.2.2 on GigabitEthernet0/0/0 from LOADING to FULL, Loading Done
*Jun 5 03:47:41.569: %OSPF-5-ADJCHG: Process 10, Nbr 3.3.3.3 on GigabitEthernet0/0/0 from LOADING to FULL, Loading Done
La sortie de la commande show in ospf interface g0/0/0 sur R1 confirme que R1 est maintenant le DR avec une priorité de 255 et identifie les nouveaux voisins adjacents de R1.
R1# show ip ospf interface GigabitEthernet 0/0/0
    GigabitEthernet0/0/0 is up, line protocol is up

      Internet Address 192.168.1.1/24, Area 0, Attached via Interface Enable
      Process ID 10, Router ID 1.1.1.1, Network Type BROADCAST, Cost: 1
      Topology-MTID    Cost    Disabled    Shutdown      Topology Name
            0           1         no          no            Base
      Enabled by interface config, including secondary ip addresses
      Transmit Delay is 1 sec, State DR, Priority 255
      Designated Router (ID) 1.1.1.1, Interface address 192.168.1.1
      Backup Designated router (ID) 2.2.2.2, Interface address 192.168.1.2
      Timer intervals configured, Hello 10, Dead 40, Wait 40, Retransmit 5
        oob-resync timeout 40
        Hello due in 00:00:00
      Supports Link-local Signaling (LLS)
      Cisco NSF helper support enabled
      IETF NSF helper support enabled
      Index 1/1/1, flood queue length 0
  Next 0x0(0)/0x0(0)/0x0(0)
  Last flood scan length is 1, maximum is 2
  Last flood scan time is 0 msec, maximum is 1 msec
  Neighbor Count is 2, Adjacent neighbor count is 2
    Adjacent with neighbor 2.2.2.2  (Backup Designated Router)
    Adjacent with neighbor 3.3.3.3
  Suppress hello for 0 neighbor(s)
R1#
¶ 2.3.10 Vérificateur de syntaxe – Configurer la priorité OSPF
Utilisez le vérificateur de syntaxe pour configurer un scénario de priorité OSPF différent pour R1, R2 et R3.
Utilisez la commande ip ospf priority pour modifier le DR et le BDR comme suit :
- R1 devrait être le BDR et sera configuré avec une priorité de 10.
- R2 ne doit jamais être un DR ou un BDR et sera configuré avec une priorité de 0.
- R3 devrait être le DR et sera laissé avec la priorité par défaut de 100.
Sur tous les routeurs, utilisez g0/0/0 pour le nom de l’interface.
Vous êtes connecté à R1 en mode de configuration globale. Configurez R1 avec une priorité de 10.
R1(config)#interface g0/0/0
R1(config-if)#ip ospf priority 10
R1(config-if)#
Vous êtes maintenant connecté à R2 en mode de configuration globale. Configurez R2 avec une priorité de 0.
R2(config)#interface g0/0/0
R2(config-if)#ip ospf priority 0
R2(config-if)#
Vous êtes maintenant connecté à R3 en mode de configuration globale. Configurez R3 avec une priorité de 100.
R3(config)#interface g0/0/0
R3(config-if)#ip ospf priority 100
R3(config-if)#
Vous êtes toujours connecté à R3 en mode de configuration de l’interface. Revenir au mode d’exécution privilégié. Comme R3 doit être le DR, il faut d’abord relancer le processus OSPF sur celui-ci.
R3(config-if)#end
R3#clear ip ospf process

Reset ALL OSPF processes? [no]:y
*Jun 5 05:29:35.231: %OSPF-5-ADJCHG: Process 10, Nbr 1.1.1.1 on GigabitEthernet0/0/0 from FULL to DOWN, Neighbor Down: Interface down or detached
*Jun 5 05:29:35.231: %OSPF-5-ADJCHG: Process 10, Nbr 2.2.2.2 on GigabitEthernet0/0/0 from FULL to DOWN, Neighbor Down: Interface down or detached
*Jun 5 05:29:35.235: %OSPF-5-ADJCHG: Process 10, Nbr 1.1.1.1 on GigabitEthernet0/0/0 from LOADING to FULL, Loading Done
*Jun 5 05:29:44.563: %OSPF-5-ADJCHG: Process 10, Nbr 2.2.2.2 on GigabitEthernet0/0/0 from LOADING to FULL, Loading Done
R3#
Vous êtes maintenant connecté à R1 en mode EXEC privilégié. Comme R1 est le DR, il faut ensuite relancer le processus OSPF.
R1#clear ip ospf process
Reset ALL OSPF processes? [no]:y
*Jun 5 05:27:20.691: %OSPF-5-ADJCHG: Process 10, Nbr 2.2.2.2 on GigabitEthernet0/0/0 from FULL to DOWN, Neighbor Down: Interface down or detached
*Jun 5 05:27:20.691: %OSPF-5-ADJCHG: Process 10, Nbr 3.3.3.3 on GigabitEthernet0/0/0 from FULL to DOWN, Neighbor Down: Interface down or detached
*Jun 5 05:27:21.695: %OSPF-5-ADJCHG: Process 10, Nbr 2.2.2.2 on GigabitEthernet0/0/0 from LOADING to FULL, Loading Done
*Jun 5 05:27:20.951: %OSPF-5-ADJCHG: Process 10, Nbr 3.3.3.3 on GigabitEthernet0/0/0 from LOADING to FULL, Loading Done
R1#
Vous êtes maintenant connecté à R2 en mode EXEC privilégié. R2 doit être DROTHER. Redémarrez le processus OSPF.
R2#clear ip ospf process
Reset ALL OSPF processes? [no]:y
*Jun 5 15:37:08.978: %OSPF-5-ADJCHG: Process 10, Nbr 1.1.1.1 on GigabitEthernet0/0/0 from 2WAY to DOWN, Neighbor Down: Interface down or detached
*Jun 5 15:37:08.978: %OSPF-5-ADJCHG: Process 10, Nbr 3.3.3.3 on GigabitEthernet0/0/0 from FULL to DOWN, Neighbor Down: Interface down or detached
*Jun 5 15:37:08.983: %OSPF-5-ADJCHG: Process 10, Nbr 1.1.1.1 on GigabitEthernet0/0/0 from LOADING to FULL, Loading Done
*Jun 5 15:37:19.477: %OSPF-5-ADJCHG: Process 10, Nbr 3.3.3.3 on GigabitEthernet0/0/0 from LOADING to FULL, Loading Done
R2#
Vous êtes maintenant connecté à R1. Utilisez la commande show ip ospf interface g0/0/0 pour vérifier que le R1 est le BDR.
R1#show ip ospf interface g0/0/0
GigabitEthernet0/0/0 is up, line protocol is up

  Internet Address 192.168.1.1/24, Area 0, Attached via Interface Enable
  Process ID 10, Router ID 1.1.1.1, Network Type BROADCAST, Cost: 1
  Topology-MTID    Cost    Disabled    Shutdown      Topology Name
        0           1         no          no            Base
  Enabled by interface config, including secondary ip addresses
  Transmit Delay is 1 sec, State BDR, Priority 10
  Designated Router (ID) 3.3.3.3, Interface address 192.168.1.3
  Backup Designated router (ID) 1.1.1.1, Interface address 192.168.1.1
  Timer intervals configured, Hello 10, Dead 40, Wait 40, Retransmit 5
    oob-resync timeout 40
    Hello due in 00:00:04
  Supports Link-local Signaling (LLS)
  Cisco NSF helper support enabled
  IETF NSF helper support enabled
  Index 1/1/1, flood queue length 0
  Next 0x0(0)/0x0(0)/0x0(0)
  Last flood scan length is 0, maximum is 2
  Last flood scan time is 0 msec, maximum is 1 msec
  Neighbor Count is 2, Adjacent neighbor count is 2
    Adjacent with neighbor 2.2.2.2
    Adjacent with neighbor 3.3.3.3  (Designated Router)
  Suppress hello for 0 neighbor(s)
R1#
Vous êtes maintenant connecté à R2. Utilisez la commande show ip ospf interface g0/0/0 pour vérifier que le R2 est un DROTHER.
R2#show ip ospf interface g0/0/0
GigabitEthernet0/0/0 is up, line protocol is up

  Internet Address 192.168.1.2/24, Area 0, Attached via Interface Enable
  Process ID 10, Router ID 2.2.2.2, Network Type BROADCAST, Cost: 1
  Topology-MTID    Cost    Disabled    Shutdown      Topology Name
        0           1         no          no            Base
  Enabled by interface config, including secondary ip addresses
  Transmit Delay is 1 sec, State DROTHER, Priority 0
  Designated Router (ID) 3.3.3.3, Interface address 192.168.1.3
  Backup Designated router (ID) 1.1.1.1, Interface address 192.168.1.1
  Timer intervals configured, Hello 10, Dead 40, Wait 40, Retransmit 5
    oob-resync timeout 40
    Hello due in 00:00:03
  Supports Link-local Signaling (LLS)
  Cisco NSF helper support enabled
  IETF NSF helper support enabled
  Index 1/1, flood queue length 0
  Next 0x0(0)/0x0(0)
  Last flood scan length is 1, maximum is 2
  Last flood scan time is 0 msec, maximum is 0 msec
  Neighbor Count is 2, Adjacent neighbor count is 2
    Adjacent with neighbor 1.1.1.1  (Backup Designated Router)
    Adjacent with neighbor 3.3.3.3  (Designated Router)
  Suppress hello for 0 neighbor(s)
R2#
Vous êtes désormais connecté à R3. Utilisez la commande show ip ospf interface g0/0/0 pour vérifier que le R3 est le DR.
R3#show ip ospf interface g0/0/0
GigabitEthernet0/0/0 is up, line protocol is up

  Internet Address 192.168.1.3/24, Area 0, Attached via Interface Enable
  Process ID 10, Router ID 3.3.3.3, Network Type BROADCAST, Cost: 1
  Topology-MTID    Cost    Disabled    Shutdown      Topology Name
        0           1         no          no            Base
  Enabled by interface config, including secondary ip addresses
  Transmit Delay is 1 sec, State DR, Priority 100
  Designated Router (ID) 3.3.3.3, Interface address 192.168.1.3
  Backup Designated router (ID) 1.1.1.1, Interface address 192.168.1.1
  Timer intervals configured, Hello 10, Dead 40, Wait 40, Retransmit 5
    oob-resync timeout 40
    Hello due in 00:00:00
  Supports Link-local Signaling (LLS)
  Cisco NSF helper support enabled
  IETF NSF helper support enabled
  Index 1/1/1, flood queue length 0
  Next 0x0(0)/0x0(0)/0x0(0)
  Last flood scan length is 1, maximum is 3
  Last flood scan time is 0 msec, maximum is 0 msec
  Neighbor Count is 2, Adjacent neighbor count is 2
    Adjacent with neighbor 1.1.1.1  (Backup Designated Router)
    Adjacent with neighbor 2.2.2.2
  Suppress hello for 0 neighbor(s)
R3#
Vous avez correctement modifié la priorité OSPF.
¶ 2.3.11 Packet Tracer – Déterminer le DR et le BDR
Dans cette activité, vous allez effectuer les opérations suivantes :
- Examinez les rôles de DR et de BDR et observez les changements de rôles lorsqu’il y a un changement dans le réseau.
- Modifier la priorité pour contrôler les rôles et forcer une nouvelle élection.
- Vérifiez que les routeurs remplissent les rôles souhaités.
¶ 2.4 Modification du protocole OSPFv2 à zone unique
¶ 2.4.1 Mesure de coût Cisco OSPF
Rappelez-vous qu’un protocole de routage utilise une métrique pour déterminer le meilleur chemin d’un paquet sur un réseau. Une métrique donne une indication de la surcharge nécessaire pour envoyer des paquets via une interface particulière. Le protocole OSPF utilise le coût comme métrique. Un coût plus faible indique un meilleur chemin qu’un coût plus élevé.
Le coût d’une interface Cisco est inversement proportionnel à la largeur de bande de l’interface. Par conséquent, une bande passante plus élevée indique un coût plus faible. La formule utilisée pour calculer le coût OSPF est la suivante :
Coût = largeur de bande de référence / largeur de bande de l’interface
La largeur de bande de référence par défaut est de 108(100 000 000) ; la formule est donc la suivante :
Coût = 100.000.000 bps / bande passante de l’interface en bps
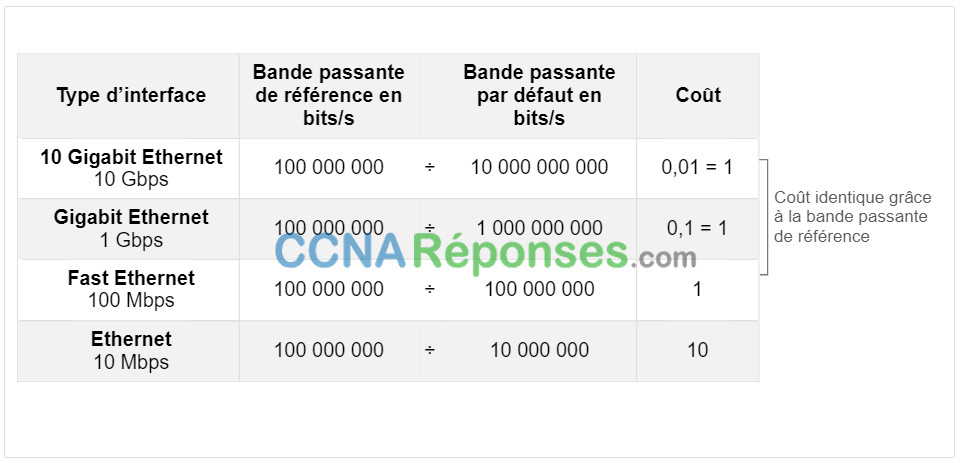
Reportez-vous à la table de la figure pour une décomposition du calcul de coût. Comme la valeur du coût OSPF doit être un nombre entier, les interfaces FastEthernet, Gigabit Ethernet et 10 GigE partagent le même coût. Pour corriger cette situation, vous pouvez :
- Réglez la bande passante de référence avec la commande auto-cost reference-bandwidth sur chaque routeur OSPF.
- Définissez manuellement la valeur de coût OSPF avec la commande ip ospf cost sur les interfaces nécessaires.
Valeurs de coût OSPF Cisco par défaut
¶ 2.4.2 Ajuster la largeur de bande de référence
La valeur de coût doit être un entier. Si un élément inférieur à un entier est calculé, OSPF arrondit à l’entier le plus proche. Par conséquent, le coût OSPF affecté à une interface Gigabit Ethernet avec la bande passante de référence par défaut de 100 000 000 bit/s serait égal à 1, car l’entier le plus proche pour 0,1 est 0 au lieu de 1.
Coût = 100.000.000 bps / 1.000.000.000 = 1
Pour cette raison, toutes les interfaces plus rapides que Fast Ethernet auront la même valeur de coût de 1 qu’une interface Fast Ethernet. Pour aider le protocole OSPF à déterminer le chemin exact, la bande passante de référence doit être remplacée par une valeur supérieure pour prendre en compte les réseaux disposant de liens plus rapides que 100 Mbit/s.
La modification de la bande passante de référence n’affecte pas réellement la capacité de la bande passante sur le lien ; en revanche, cela affecte simplement le calcul utilisé pour déterminer la métrique. Pour ajuster la largeur de bande de référence, utilisez la commande de configuration du routeur auto-cost reference-bandwidth Mbps.
Router(config-router)# auto-cost reference-bandwidth _Mbps_
Cette commande doit être configurée sur chaque routeur du domaine OSPF. Notez que la valeur est exprimée en Mbps ; par conséquent, pour ajuster les coûts pour le Gigabit Ethernet, utilisez la commande auto-cost reference-bandwidth 1000. Pour 10 Gigabit Ethernet, utilisez la commande auto-cost reference-bandwidth 10000.
Pour revenir à la largeur de bande de référence par défaut, utilisez la commande auto-cost reference-bandwidth 100
Quelle que soit la méthode utilisée, il est important d’appliquer la configuration à tous les routeurs du domaine de routage OSPF. Le tableau indique le coût de l’OSPF si la largeur de bande de référence est ajustée pour accueillir des liaisons Ethernet 10 Gigabit. La largeur de bande de référence doit être ajustée chaque fois qu’il existe des liens plus rapides que FastEthernet (100 Mbps).
| Type d’interface | Bande passante de référence en bits/s | Bande passante par défaut en bits/s | Coût |
|---|
10 Gigabit Ethernet
10 Gbps | 10 000 000 000 | ÷ | 10 000 000 000 | 1
Gigabit Ethernet
1 Gbps | 10 000 000 000 | ÷ | 1 000 000 000 | 10
Fast Ethernet
100 Mbps | 10 000 000 000 | ÷ | 100 000 000 | 100
Ethernet
10 Mbps | 10 000 000 000 | ÷ | 10 000 000 | 1 000
Utilisez la commande show ip ospf interface g0/0/0 pour vérifier le coût OSPFv2 actuel affecté à l’interface R1 Gigabitethernet 0/0/0. Remarquez comment il affiche un coût de 1. Ensuite, après avoir ajusté la bande passante de référence, le coût est maintenant de 10. Cela permettra de passer à 10 interfaces Ethernet Gigabit à l’avenir sans avoir à nouveau ajusté la bande passante de référence.
Remarque : La commande auto-cost reference-bandwidth doit être configurée de manière cohérente sur tous les routeurs du domaine OSPF pour garantir des calculs d’itinéraire précis.
R1# show ip ospf interface gigabitethernet0/0/0
    GigabitEthernet0/0/0 is up, line protocol is up

      Internet Address 10.1.1.5/30, Area 0, Attached via Interface Enable
Process ID 10, Router ID 1.1.1.1, Network Type POINT_TO_POINT, Cost: 1
(output omitted)
R1# config t
    Enter configuration commands, one per line.  End with CNTL/Z.

R1(config)# router ospf 10
R1(config-router)# auto-cost reference-bandwidth 10000
    % OSPF: Reference bandwidth is changed.

            Please ensure reference bandwidth is consistent across all routers.

R1(config-router)# do show ip ospf interface gigabitethernet0/0/0
    GigabitEthernet0/0 is up, line protocol is up

      Internet address is 172.16.1.1/24, Area 0
      Process ID 10, Router ID 1.1.1.1, Network Type BROADCAST, Cost: 10
      Transmit Delay is 1 sec, State DR, Priority 1
    (output omitted)
¶ 2.4.3 OSPF cumule les coûts
Le coût d’une route OSPF est la valeur cumulée depuis un routeur jusqu’au réseau de destination. En supposant que la commande auto-cost reference-bandwidth 10000 a été configurée sur les trois routeurs, le coût des liaisons entre chaque routeur est maintenant de 10. Les interfaces de bouclage ont un coût par défaut de 1, comme le montre la figure.
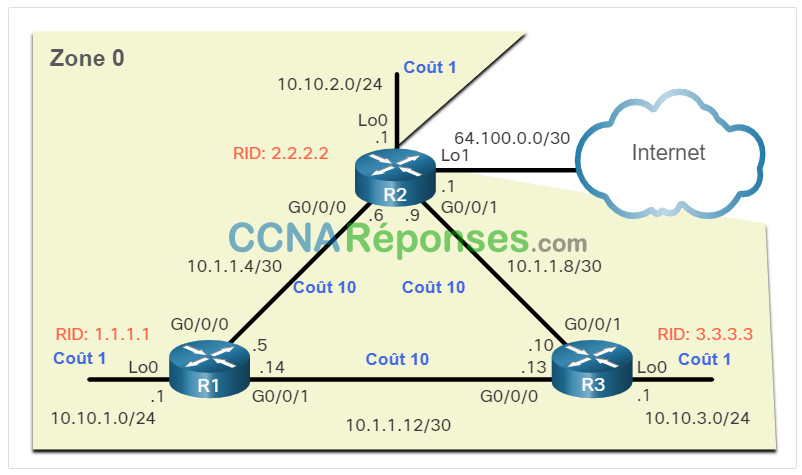
Par conséquent, nous pouvons calculer le coût pour chaque routeur pour atteindre chaque réseau. Par exemple, le coût total pour R1 pour atteindre le réseau 10.10.2.0/24 est de 11. En effet, le lien vers le coût R2 = 10 et le coût par défaut de bouclage = 1. 10 + 1 = 11.
Le tableau de routage de R1 dans la figure 2 confirme que la métrique pour atteindre le LAN R2 est un coût de 11.
R1# show ip route | include 10.10.2.0
    O        10.10.2.0/24 [110/11] via 10.1.1.6, 01:05:02, GigabitEthernet0/0/0

R1# show ip route 10.10.2.0

    Routing entry for 10.10.2.0/24
      Known via "ospf 10", distance 110, metric 11, type intra area
      Last update from 10.1.1.6 on GigabitEthernet0/0/0, 01:05:13 ago
      Routing Descriptor Blocks:
- 10.1.1.6, from 2.2.2.2, 01:05:13 ago, via GigabitEthernet0/0/0
Route metric is 11, traffic share count is 1
R1#
¶ 2.4.4 Définir manuellement la valeur de coût OSPF
Les valeurs de coût OSPF peuvent être manipulées pour influencer l’itinéraire choisi par OSPF. Par exemple, dans la configuration actuelle, R1 est l’équilibrage de charge sur le réseau 10.1.1.8/30. Il enverra un peu de trafic à R2 et un peu de trafic à R3. Vous pouvez le voir dans la table de routage.
R1# show ip route ospf | begin 10
          10.0.0.0/8 is variably subnetted, 9 subnets, 3 masks
    O        10.1.1.8/30 [110/20] via 10.1.1.13, 00:54:50, GigabitEthernet0/0/1
[110/20] via 10.1.1.6, 00:55:14, GigabitEthernet0/0/0
(output omitted)
R1#
L’administrateur peut vouloir que le trafic passe par R2 et utiliser R3 comme route de secours au cas où la liaison entre R1 et R2 tomberait en panne.
Une autre raison de modifier la valeur du coût est que d’autres fournisseurs peuvent calculer OSPF d’une manière différente. En manipulant la valeur de coût, l’administrateur peut s’assurer que les coûts de routage partagés entre les routeurs multifournisseurs OSPF sont correctement reflétés dans les tables de routage.
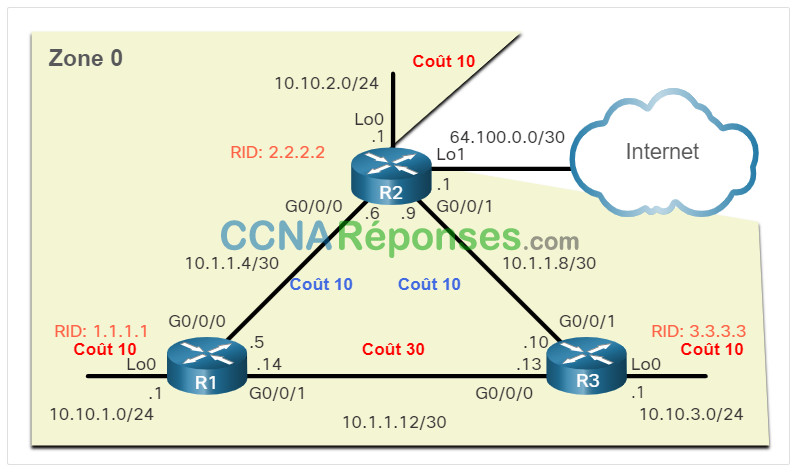
Pour modifier la valeur de coût déclarée par le routeur OSPF local vers d’autres routeurs OSPF, utilisez la commande de configuration de l’interface ip ospf cost value. Dans la figure, nous devons changer le coût des interfaces de bouclage à 10 pour simuler les vitesses Gigabit Ethernet. En outre, nous allons changer le coût de la liaison entre R2 et R3 à 30 afin que ce lien soit utilisé comme une liaison de sauvegarde.
L’exemple suivant est la configuration de R1.
R1(config)# interface g0/0/1
R1(config-if)# ip ospf cost 30
R1(config-if)# interface lo0
R1(config-if)# ip ospf cost 10
R1(config-if)# end
    R1#
En supposant que les coûts OSPF pour R2 et R3 aient été configurés pour correspondre à la topologie de la figure ci-dessus, les routes OSPF pour R1 auraient les valeurs de coût suivantes. Notez que R1 n’est plus l’équilibrage de charge sur le réseau 10.1.1.8/30. En fait, toutes les routes passent par R2 comme souhaité par l’administrateur réseau.
R1# show ip route ospf | begin 10
          10.0.0.0/8 is variably subnetted, 9 subnets, 3 masks

    O        10.1.1.8/30 [110/20] via 10.1.1.6, 01:18:25, GigabitEthernet0/0/0
    O        10.10.2.0/24 [110/20] via 10.1.1.6, 00:04:31, GigabitEthernet0/0/0
    O        10.10.3.0/24 [110/30] via 10.1.1.6, 00:03:21, GigabitEthernet0/0/0
    R1#
Remarque : Bien que l’utilisation de la commande ip ospf cost soit la méthode recommandée pour manipuler les valeurs de coût OSPF, un administrateur peut également le faire en utilisant la commande bandwidth kbps configuration de l’interface. Cependant, cela ne fonctionnerait que si tous les routeurs sont des routeurs Cisco.
¶ 2.4.5 Tester le basculement sur incident vers la route de sauvegarde
Que se passe-t-il si le lien entre R1 et R2 tombe en panne ? Nous pouvons simuler cela en arrêtant l’interface Gigabit Ethernet 0/0/0 et en vérifiant que la table de routage est mise à jour pour utiliser R3 comme routeur de saut suivant. Notez que R1 peut maintenant atteindre le réseau 10.1.1.4/30 via R3 avec une valeur de coût de 50.
R1(config)# interface g0/0/0
R1(config-if)# shutdown
*Jun 7 03:41:34.866: %OSPF-5-ADJCHG: Process 10, Nbr 2.2.2.2 on GigabitEthernet0/0/0 from FULL to DOWN, Neighbor Down: Interface down or detached
*Jun 7 03:41:36.865: %LINK-5-CHANGED: Interface GigabitEthernet0/0/0, changed state to administratively down
*Jun 7 03:41:37.865: %LINEPROTO-5-UPDOWN: Line protocol on Interface GigabitEthernet0/0/0, changed state to down
R1(config-if)# end
R1# show ip route ospf | begin 10

          10.0.0.0/8 is variably subnetted, 8 subnets, 3 masks

    O        10.1.1.4/30 [110/50] via 10.1.1.13, 00:00:14, GigabitEthernet0/0/1
    O        10.1.1.8/30 [110/40] via 10.1.1.13, 00:00:14, GigabitEthernet0/0/1
    O        10.10.2.0/24 [110/50] via 10.1.1.13, 00:00:14, GigabitEthernet0/0/1
    O        10.10.3.0/24 [110/40] via 10.1.1.13, 00:00:14, GigabitEthernet0/0/1
    R1#
¶ 2.4.6 Vérificateur de syntaxe – Modifier les valeurs de coût pour R2 et R3
Utilisez le vérificateur de syntaxe pour modifier les valeurs de coût pour R2 et R3.
Vous êtes connecté à R2.
- Utiliser le nom de l’interface lo0 pour fixer la valeur du coût de l’interface de bouclage à 10.
- Repassez en mode de configuration globale.
- Vérifiez les entrées de la table de routage avec show ip route ospf.
R2(config)#interface lo0
R2(config-if)#ip ospf cost 10
R2(config-if)#end
R2#show ip route ospf

(output omitted)
Gateway of last resort is not set
      10.0.0.0/8 is variably subnetted, 9 subnets, 3 masks

O        10.1.1.12/30 [110/20] via 10.1.1.10, 00:01:13, GigabitEthernet0/0/1
O        10.10.1.0/24 [110/20] via 10.1.1.5, 00:00:32, GigabitEthernet0/0/0
O        10.10.3.0/24 [110/11] via 10.1.1.10, 00:00:49, GigabitEthernet0/0/1
R2#
La valeur de coût pour le réseau local R3 est 11 car le bouclage signale toujours un coût par défaut de 1.
Vous êtes désormais connecté à R3.
- Utiliser le nom de l’interface lo0 et définissez la valeur de coût de l’interface de bouclage sur 10.
- Utiliser le nom de l’interface g0/0/0 et définissez la valeur de coût du lien sur R1 sur 30.
- Revenir au mode d’exécution privilégié.
- Verify the routing table entries with show ip route ospf.
R3(config)#interface lo0
R3(config-if)#ip ospf cost 10
R3(config-if)#interface g0/0/0
R3(config-if)#ip ospf cost 30
R3(config-if)#end
R3#show ip route ospf

(output omitted)
Gateway of last resort is not set
      10.0.0.0/8 is variably subnetted, 9 subnets, 3 masks

O        10.1.1.4/30 [110/20] via 10.1.1.9, 01:48:54, GigabitEthernet0/0/1
O        10.10.1.0/24 [110/30] via 10.1.1.9, 00:00:06, GigabitEthernet0/0/1
O        10.10.2.0/24 [110/20] via 10.1.1.9, 00:35:24, GigabitEthernet0/0/1
R3#
Vous avez correctement modifié les valeurs de coût OSPF pour R2 et R3.
¶ 2.4.7 Intervalles des paquets Hello
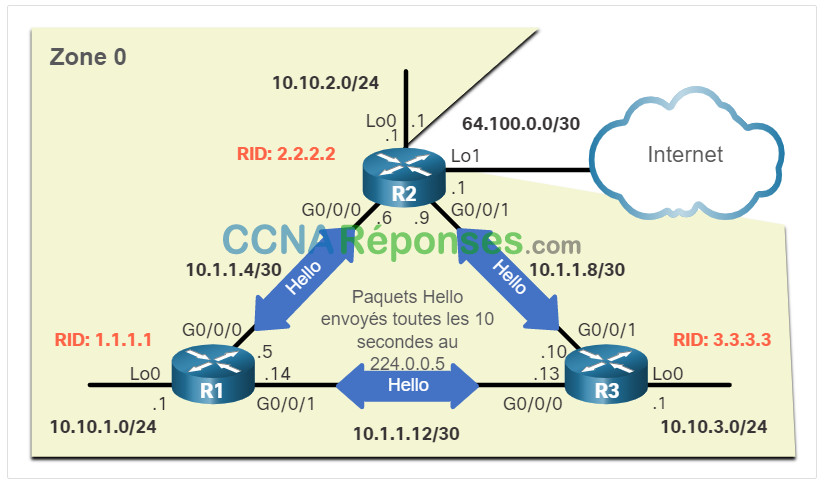
Comme le montre la figure, les paquets OSPFv2 Hello sont transmis à l’adresse de multidiffusion 224.0.0.5 (tous les routeurs OSPF) toutes les 10 secondes. Il s’agit de la valeur du minuteur par défaut sur les réseaux multiaccès et point à point.
Remarque :Les paquets Hello ne sont pas envoyés sur les interfaces LAN simulées car ces interfaces ont été définies sur passive à l’aide de la commande passive-interface de configuration du routeur.
L’intervalle Dead est la période pendant laquelle le routeur attend de recevoir un paquet Hello avant de déclarer le voisin en panne. Si l’intervalle Dead expire avant que les routeurs ne reçoivent un paquet Hello, le protocole OSPF supprime le voisin de sa LSDB. Le routeur diffuse vers la LSDB les informations concernant le voisin hors service vers toutes les interfaces compatibles OSPF. Cisco utilise par défaut le quadruple de l’intervalle Hello. Ce délai est de 40 secondes sur les réseaux multi-accès et point à point.
Remarque : Sur les réseaux multi-accès non radiodiffusés (NBMA), l’intervalle Hello par défaut est de 30 secondes et l’intervalle mort par défaut est de 120 secondes. Les réseaux NBMA dépassent le champ d’application de ce module.
¶ 2.4.8 Intervalles Hello et Dead OSPF
Les intervalles Hello et Dead OSPF sont configurables par interface. Si les intervalles OSPF ne correspondent pas, la contiguïté de voisinage ne peut pas s’établir. Pour vérifier les intervalles d’interface OSPFv2 actuellement configurés, utilisez la commande show ip ospf interface , comme indiqué dans l’exemple. Les intervalles Hello et Dead 0/0/0 Gigabit Ethernet sont réglés par défaut à 10 secondes et 40 secondes respectivement.
R1# show ip ospf interface g0/0/0
    GigabitEthernet0/0/0 is up, line protocol is up

      Internet Address 10.1.1.5/30, Area 0, Attached via Interface Enable
Process ID 10, Router ID 1.1.1.1, Network Type POINT_TO_POINT, Cost: 10
Topology-MTID Cost Disabled Shutdown Topology Name
0 10 no no Base
Enabled by interface config, including secondary ip addresses
Transmit Delay is 1 sec, State POINT_TO_POINT
Timer intervals configured, Hello 10, Dead 40, Wait 40, Retransmit 5
oob-resync timeout 40
Hello due in 00:00:06
Supports Link-local Signaling (LLS)
Cisco NSF helper support enabled
IETF NSF helper support enabled
Index 1/2/2, flood queue length 0
Next 0x0(0)/0x0(0)/0x0(0)
Last flood scan length is 1, maximum is 1
Last flood scan time is 0 msec, maximum is 0 msec
Neighbor Count is 1, Adjacent neighbor count is 1
Adjacent with neighbor 2.2.2.2
Suppress hello for 0 neighbor(s)
R1#
Utilisez la commande show ip ospf neighbor pour voir le temps mort comptage à partir de 40 secondes, comme illustré dans l’exemple suivant. Par défaut, cette valeur est réactualisée toutes les 10 secondes lorsque R1 reçoit un Hello de son voisin.
R1# show ip ospf neighbor
    Neighbor ID     Pri   State           Dead Time   Address         Interface
    3.3.3.3           0   FULL/  -        00:00:35    10.1.1.13       GigabitEthernet0/0/1
    2.2.2.2           0   FULL/  -        00:00:31    10.1.1.6        GigabitEthernet0/0/0
    R1#
¶ 2.4.9 Modifier les intervalles OSPFv2
Il peut être souhaitable de modifier les minuteurs OSPF afin que les routeurs détectent plus rapidement les défaillances du réseau. Cela augmente le trafic, mais le besoin d’une convergence rapide est parfois plus important que les inconvénients du trafic supplémentaire produit.
Remarque: Les intervalles Hello et Dead par défaut sont basés sur les meilleures pratiques et ne doivent être modifiés que dans de rares cas.
Les intervalles Hello et Dead OSPFv2 peuvent être modifiés manuellement au moyen des commandes suivantes de mode de configuration d’interface :
Router(config-if)# ip ospf hello-interval _seconds_


Router(config-if)# ip ospf dead-interval _seconds_
Utilisez les commandes no ip ospf hello-interval et no ip ospf dead-interval pour réinitialiser les intervalles à leur valeur par défaut.
Dans l’exemple, l’intervalle Hello pour la liaison entre R1 et R2 est modifié à 5 secondes. Immédiatement après la modification de l’intervalle Hello, Cisco IOS modifie automatiquement l’intervalle Dead pour le porter à 4 fois la valeur de l’intervalle Hello. Cependant, vous pouvez documenter le nouvel intervalle mort dans la configuration en le réglant manuellement à 20 secondes, comme indiqué.
Comme l’indique le message de contiguïté OSPFv2 en surbrillance, lorsque le temps mort de R1 expire, R1 et R2 perdent leur contiguïté. La raison en est que les R1 et R2 doivent être configurés avec le même intervalle Hello. Utilisez la commande show ip ospf neighbor sur R1 pour vérifier les adjacences voisines. Notez que le seul voisin répertorié est le routeur 3.3.3.3 (R3) et que R1 n’est plus contigu au voisin 2.2.2.2 (R2).
R1(config)# interface g0/0/0
R1(config-if)# ip ospf hello-interval 5
R1(config-if)# ip ospf dead-interval 20
    R1(config-if)#
*Jun 7 04:56:07.571: %OSPF-5-ADJCHG: Process 10, Nbr 2.2.2.2 on
GigabitEthernet0/0/0 from FULL to DOWN, Neighbor Down: Dead timer expired
R1(config-if)# end
R1# show ip ospf neighbor

Neighbor ID     Pri   State           Dead Time   Address         Interface
3.3.3.3           0   FULL/  -        00:00:37    10.1.1.13       GigabitEthernet0/0/1
R1#
Pour rétablir la contiguïté entre R1 et R2, l’intervalle d’allocution de l’interface Gigabit Ethernet 0/0/0 R2 est fixé à 5 secondes, comme le montre l’exemple suivant. Presque immédiatement, IOS affiche un message indiquant que la contiguïté a été établie avec un état FULL. Vérifiez les intervalles d’interface à l’aide de la commande show ip ospf interface. Notez que l’intervalle Hello est de 5 secondes et que l’intervalle Dead a été automatiquement défini à 20 secondes au lieu des 40 secondes par défaut.
R2(config)# interface g0/0/0
R2(config-if)# ip ospf hello-interval 5
*Jun 7 15:08:30.211: %OSPF-5-ADJCHG: Process 10, Nbr 1.1.1.1 on
GigabitEthernet0/0/0 from LOADING to FULL, Loading Done
R2(config-if)# end
R2# show ip ospf interface g0/0/0 | include Timer

      Timer intervals configured, Hello 5, Dead 20, Wait 20, Retransmit 5

R2# show ip ospf neighbor
    Neighbor ID     Pri   State           Dead Time   Address         Interface
    3.3.3.3           0   FULL/  -        00:00:38    10.1.1.10       GigabitEthernet0/0/1
    1.1.1.1           0   FULL/  -        00:00:17    10.1.1.5        GigabitEthernet0/0/0
    R2#
¶ 2.4.10 Vérificateur de syntaxe – Modifier les intervalles Hello et Dead sur R3
Les intervalles Hello et Dead sont respectivement de 5 et 20 sur R1 et R2. Utilisez le vérificateur de syntaxe pour modifier les intervalles Hello et Dead sur R3 et vérifier que les adjacences sont rétablies avec R1 et R2.
Vous êtes connecté à R3. Entrez la commande show ip ospf neighbor pour voir qu’aucune contiguïté n’existe actuellement avec R1 et R2.
R3#show ip ospf neighbor
R3#
Aucun résultat n’est retourné pour les voisins adjacents.
Vous êtes maintenant en mode de configuration globale.
- Utilisez g0/0/0 comme nom d’interface et configurez l’intervalle Hello pour qu’il corresponde à R1.
- Utilisez g0/0/1 comme nom d’interface et configurez l’intervalle Hello pour qu’il corresponde à R2.
- Revenir au mode d’exécution privilégié.
- La commande Verify neighbor adjacencies are re-established with the show ip ospf neighbor .
R3(config)#interface g0/0/0
R3(config-if)#ip ospf hello-interval 5
*Jun 7 05:11:34.423: %OSPF-5-ADJCHG: Process 10, Nbr 1.1.1.1 on
GigabitEthernet0/0/0 from LOADING to FULL, Loading Done
R3(config-if)#interface g0/0/1
R3(config-if)#ip ospf hello-interval 5
*Jun 7 05:11:43.081: %OSPF-5-ADJCHG: Process 10, Nbr 2.2.2.2 on
GigabitEthernet0/0/1 from LOADING to FULL, Loading Done
R3(config-if)#end
R3#show ip ospf neighbor

Neighbor ID     Pri   State           Dead Time   Address         Interface
2.2.2.2           0   FULL/  -        00:00:19    10.1.1.9        GigabitEthernet0/0/1
1.1.1.1           0   FULL/  -        00:00:19    10.1.1.14       GigabitEthernet0/0/0
R3#
Vous avez modifié avec succès les intervalles Hello et Dead OSPF sur R3.
¶ 2.4.11 Packet Tracer – Modifier la zone unique OSPFv2
Dans cette activité Packet Tracer, vous remplirez les objectifs suivants:
- Réglez la bande passante de référence pour tenir compte des vitesses gigabit et plus rapides
- Modifier la valeur de coût OSPF
- Modifier les minuteries OSPF Hello
- Vérifiez que les modifications sont correctement reflétées dans les routeurs.
¶ 2.5 Propagation d’une route par défaut
¶ 2.5.1 Propager une route statique par défaut dans OSPFv2
Les utilisateurs de votre réseau devront envoyer des paquets hors de votre réseau vers des réseaux non OSPF, tels qu’Internet. C’est là que vous aurez besoin d’une route statique par défaut qu’ils peuvent utiliser. Dans la topologie de la figure, R2 est connecté à Internet et devrait propager une route par défaut vers R1 et R3. Le routeur connecté à Internet est parfois appelé le routeur de bord ou le routeur de passerelle. Toutefois, en terminologie OSPF, le routeur situé entre un domaine de routage OSPF et un réseau non OSPF est également appelé le routeur ASBR (Autonomous System Boundary Router).
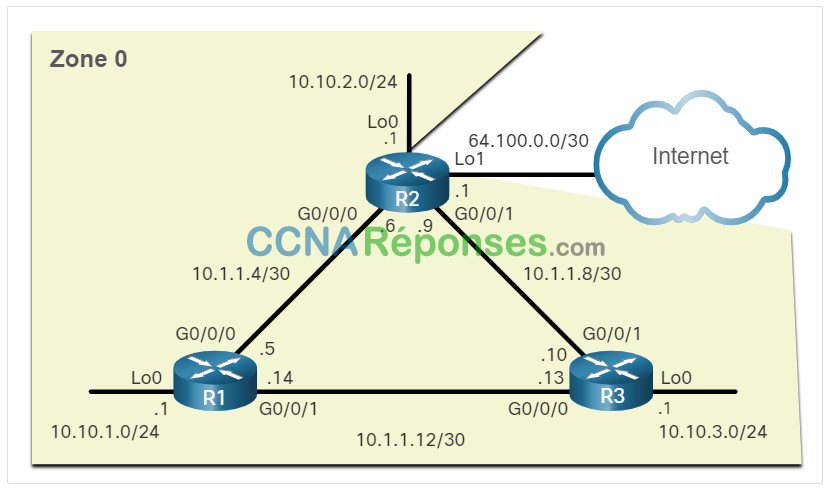
Par conséquent, tout ce dont R2 a besoin pour accéder à Internet, c’est une route statique par défaut vers le fournisseur d’accès.
Remarque : Dans cet exemple, une interface de bouclage avec l’adresse IPv4 64.100.0.1 est utilisée pour simuler la connexion au fournisseur de services.
Pour propager une route par défaut, le routeur par défaut (R2) doit être configuré avec :
- Une route statique par défaut utilisant la commande ip route 0.0.0.0 0.0.0.0 [next-hop-address | exit-intf].
- La commande de configuration de routeur default-information originate . R2 devient donc la source des informations de la route par défaut et la route statique par défaut est propagée dans les mises à jour OSPF.
Dans l’exemple suivant, R2 est configuré avec un bouclage pour simuler une connexion à Internet. Ensuite, une route par défaut est configurée et propagée à tous les autres routeurs OSPF du domaine de routage.
Remarque : Lors de la configuration des routes statiques, la meilleure pratique consiste à utiliser l’adresse IP du saut suivant. Cependant, lors de la simulation d’une connexion à Internet, il n’y a pas d’adresse IP de saut suivant. Par conséquent, nous utilisons l’argument exit-intf
R2(config)# interface lo1
R2(config-if)# ip address 64.100.0.1 255.255.255.252
R2(config-if)# exit
R2(config)# ip route 0.0.0.0 0.0.0.0 loopback 1

    %Default route without gateway, if not a point-to-point interface, may impact performance

R2(config)# router ospf 10
R2(config-router)# default-information originate
R2(config-router)# end
    R2#
¶ 2.5.2 Vérifier la route par défaut propagée
Vous pouvez vérifier les paramètres d’itinéraire par défaut sur R2 en utilisant la commande show ip route. Vous pouvez également vérifier que R1 et R3 ont reçu un itinéraire par défaut.
Notez que la source de l’itinéraire sur R1 et R3 est O*E2 , ce qui signifie qu’il a été appris en utilisant OSPFv2. L’astérisque identifie cette route comme une bonne candidate pour la route par défaut. La désignation E2 indique qu’il s’agit d’une route externe. La signification de E1 et E2 dépasse le champ d’application de ce module.
Cliquez sur chaque bouton voir la sortie de la commande show ip route sur chaque routeur.
- Table de routage R2
- Table de routage R1
- Table de routage R3
Table de routage R2
R2# show ip route | begin Gateway
    Gateway of last resort is 0.0.0.0 to network 0.0.0.0
S* 0.0.0.0/0 is directly connected, Loopback1
      10.0.0.0/8 is variably subnetted, 9 subnets, 3 masks

C        10.1.1.4/30 is directly connected, GigabitEthernet0/0/0
L        10.1.1.6/32 is directly connected, GigabitEthernet0/0/0
C        10.1.1.8/30 is directly connected, GigabitEthernet0/0/1
L        10.1.1.9/32 is directly connected, GigabitEthernet0/0/1
O        10.1.1.12/30 [110/40] via 10.1.1.10, 00:48:42, GigabitEthernet0/0/1

                      [110/40] via 10.1.1.5, 00:59:30, GigabitEthernet0/0/0

O        10.10.1.0/24 [110/20] via 10.1.1.5, 00:59:30, GigabitEthernet0/0/0
C        10.10.2.0/24 is directly connected, Loopback0
L        10.10.2.1/32 is directly connected, Loopback0
O        10.10.3.0/24 [110/20] via 10.1.1.10, 00:48:42, GigabitEthernet0/0/1

      64.0.0.0/8 is variably subnetted, 2 subnets, 2 masks

C        64.100.0.0/30 is directly connected, Loopback1
L        64.100.0.1/32 is directly connected, Loopback1
R2#
Table de routage R1
R1# show ip route | begin Gateway
    Gateway of last resort is 10.1.1.6 to network 0.0.0.0
O*E2 0.0.0.0/0 [110/1] via 10.1.1.6, 00:11:08, GigabitEthernet0/0/0
      10.0.0.0/8 is variably subnetted, 9 subnets, 3 masks

C        10.1.1.4/30 is directly connected, GigabitEthernet0/0/0
L        10.1.1.5/32 is directly connected, GigabitEthernet0/0/0
O        10.1.1.8/30 [110/20] via 10.1.1.6, 00:58:59, GigabitEthernet0/0/0
C        10.1.1.12/30 is directly connected, GigabitEthernet0/0/1
L        10.1.1.14/32 is directly connected, GigabitEthernet0/0/1
C        10.10.1.0/24 is directly connected, Loopback0
L        10.10.1.1/32 is directly connected, Loopback0
O        10.10.2.0/24 [110/20] via 10.1.1.6, 00:58:59, GigabitEthernet0/0/0
O        10.10.3.0/24 [110/30] via 10.1.1.6, 00:48:11, GigabitEthernet0/0/0
R1#
Table de routage R3
R3# show ip route | begin Gateway
    Gateway of last resort is 10.1.1.9 to network 0.0.0.0
O*E2 0.0.0.0/0 [110/1] via 10.1.1.9, 00:12:04, GigabitEthernet0/0/1
      10.0.0.0/8 is variably subnetted, 9 subnets, 3 masks

O        10.1.1.4/30 [110/20] via 10.1.1.9, 00:49:08, GigabitEthernet0/0/1
C        10.1.1.8/30 is directly connected, GigabitEthernet0/0/1
L        10.1.1.10/32 is directly connected, GigabitEthernet0/0/1
C        10.1.1.12/30 is directly connected, GigabitEthernet0/0/0
L        10.1.1.13/32 is directly connected, GigabitEthernet0/0/0
O        10.10.1.0/24 [110/30] via 10.1.1.9, 00:49:08, GigabitEthernet0/0/1
O        10.10.2.0/24 [110/20] via 10.1.1.9, 00:49:08, GigabitEthernet0/0/1
C        10.10.3.0/24 is directly connected, Loopback0
L        10.10.3.1/32 is directly connected, Loopback0
R3#
¶ 2.5.3 Packet Tracer – Propager une route par défaut dans OSPFv2
Dans cette activité, vous allez configurer une route IPv4 par défaut vers l’internet et propager cette route par défaut vers d’autres routeurs OSPF. Vous vérifierez alors que la route par défaut se trouve dans les tables de routage en aval et que les hôtes peuvent désormais accéder à un serveur web sur l’internet.
¶ 2.6 Vérification du protocole OSPFv2 à zone unique
¶ 2.6.1 Vérifier les voisins OSPF
Si vous avez configuré OSPFv2 à zone unique, vous devrez vérifier vos configurations. Cette rubrique détaille les nombreuses commandes que vous pouvez utiliser pour vérifier OSPF.
Comme vous le savez, les deux commandes suivantes sont particulièrement utiles pour vérifier le routage :
- show ip interface brief – Ceci vérifie que les interfaces souhaitées sont actives avec un adressage IP correct.
- show ip route – Ceci vérifie que la table de routage contient tous les itinéraires attendus.
Les commandes supplémentaires permettant de déterminer si OSPF fonctionne comme prévu sont les suivantes :
- show ip ospf neighbor
- show ip protocols
- show ip ospf
- show ip ospf interface
La figure illustre la topologie de référence OSPF utilisée pour démontrer ces commandes.
Topologie de référence OSPF
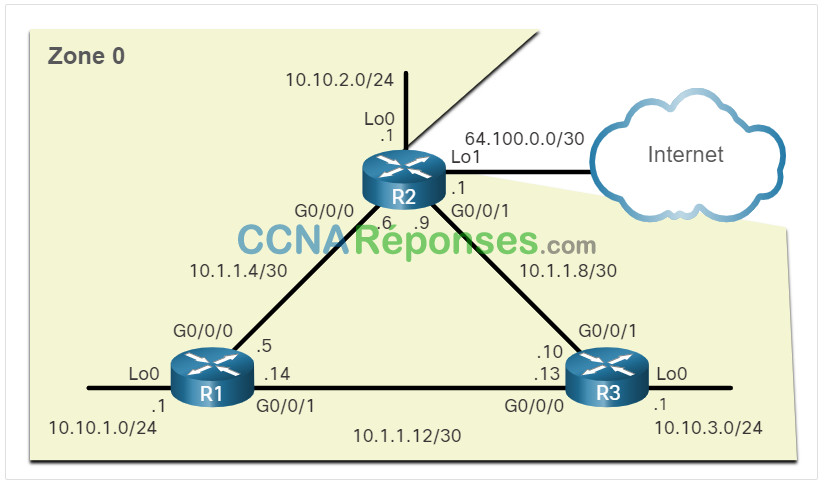
Utilisez la commande show ip ospf neighbor pour vérifier que le routeur a formé une contiguïté avec ses routeurs voisins. Si l’ID du routeur voisin ne s’affiche pas ou si l’état du routeur voisin n’est pas FULL, les deux routeurs n’ont pas établi de contiguïté OSPFv2.
Lorsque deux routeurs n’établissent pas de contiguïté, les informations d’état de liens ne sont pas échangées. Une LSDB incomplète peut entraîner des erreurs dans les arborescences SPF et les tables de routage. Les routes vers les réseaux de destination peuvent ne pas exister, ou peuvent ne pas être les meilleurs chemins.
Remarque : Un routeur non-DR ou BDR qui a une relation de voisin avec un autre routeur non-DR ou BDR affiche une contiguïté bidirectionnelle au lieu de pleine.
La sortie de commande suivante affiche la table voisine de R1.
R1# show ip ospf neighbor
    Neighbor ID     Pri   State           Dead Time   Address         Interface
    3.3.3.3           0   FULL/  -        00:00:19    10.1.1.13       GigabitEthernet0/0/1
    2.2.2.2           0   FULL/  -        00:00:18    10.1.1.6        GigabitEthernet0/0/0
    R1#
Pour chaque voisin, cette commande affiche ce qui suit :
- Neighbor ID – L’ID du routeur voisin.
- Pri – Il s’agit de la priorité OSPFv2 de l’interface. Cette valeur est utilisée pour le choix du routeur désigné (DR) et du routeur désigné de secours (BDR).
- State – Il s’agit de l’état OSPFv2 de l’interface. L’état FULL signifie que le routeur et son voisin disposent de LSDB OSPFv2 identiques. Sur les réseaux à accès multiple, tels que l’Ethernet, deux routeurs contigus peuvent afficher l’état 2WAY. Le tiret indique qu’aucun routeur désigné ou routeur désigné de secours n’est requis en raison du type de réseau.
- Dead Time – C’est le temps qu’il reste au routeur pour recevoir un paquet OSPFv2 Hello du voisin avant de déclarer le voisin à terre. Cette valeur est réinitialisée lorsque l’interface reçoit un paquet Hello.
- Address – L’adresse IPv4 de l’interface du voisin à laquelle ce routeur est directement connecté.
- Interface – L’interface sur laquelle ce routeur a formé une contiguïté avec le voisin.
Deux routeurs ne peuvent pas établir de contiguïté OSPFv2 si :
- Les masques de sous-réseau ne se correspondent pas, plaçant ainsi les routeurs sur des réseaux séparés.
- Les compteurs OSPFv2 Hello ou les compteurs d’arrêt ne correspondent pas.
- Les types de réseau OSPFv2 ne correspondent pas.
- Il y a une commande network OSPFv2 manquante ou incorrecte.
¶ 2.6.2 Vérifier les paramètres du protocole OSPF
La commande show ip protocols est un moyen rapide de vérifier les informations vitales de la configuration OSPF, comme le montre la sortie de commande suivante. Cela comprend l’ID du processus OSPFv2, l’ID du routeur, les interfaces explicitement configurées pour annoncer les itinéraires OSPF, les voisins dont le routeur reçoit les mises à jour et la distance administrative par défaut, qui est de 110 pour OSPF.
R1# show ip protocols
*** IP Routing is NSF aware ***
(output omitted)
Routing Protocol is "ospf 10"
  Outgoing update filter list for all interfaces is not set
  Incoming update filter list for all interfaces is not set
  Router ID 1.1.1.1
  Number of areas in this router is 1. 1 normal 0 stub 0 nssa
  Maximum path: 4
  Routing for Networks:
  Routing on Interfaces Configured Explicitly (Area 0):

    Loopback0
    GigabitEthernet0/0/1
    GigabitEthernet0/0/0

  Routing Information Sources:
    Gateway         Distance      Last Update
    3.3.3.3              110      00:09:30
    2.2.2.2              110      00:09:58
  Distance: (default is 110)
R1#
¶ 2.6.3 Vérifier les informations du processus OSPF
La commande show ip ospf peut également être utilisée pour examiner l’ID du processus OSPFv2 et l’ID du routeur, comme indiqué dans la sortie de commande suivante. Cette commande affiche les informations de zone OSPFv2, ainsi que la dernière fois où l’algorithme SPF a été calculé.
R1# show ip ospf
     Routing Process "ospf 10" with ID 1.1.1.1
     Start time: 00:01:47.390, Time elapsed: 00:12:32.320
     Supports only single TOS(TOS0) routes
     Supports opaque LSA
     Supports Link-local Signaling (LLS)
     Supports area transit capability
     Supports NSSA (compatible with RFC 3101)
     Supports Database Exchange Summary List Optimization (RFC 5243)
     Event-log enabled, Maximum number of events: 1000, Mode: cyclic
     Router is not originating router-LSAs with maximum metric
     Initial SPF schedule delay 5000 msecs
     Minimum hold time between two consecutive SPFs 10000 msecs
     Maximum wait time between two consecutive SPFs 10000 msecs
     Incremental-SPF disabled
     Minimum LSA interval 5 secs
     Minimum LSA arrival 1000 msecs
     LSA group pacing timer 240 secs
     Interface flood pacing timer 33 msecs
     Retransmission pacing timer 66 msecs
     EXCHANGE/LOADING adjacency limit: initial 300, process maximum 300
     Number of external LSA 1. Checksum Sum 0x00A1FF
     Number of opaque AS LSA 0. Checksum Sum 0x000000
     Number of DCbitless external and opaque AS LSA 0
     Number of DoNotAge external and opaque AS LSA 0
     Number of areas in this router is 1. 1 normal 0 stub 0 nssa
     Number of areas transit capable is 0
     External flood list length 0
     IETF NSF helper support enabled
     Cisco NSF helper support enabled
     Reference bandwidth unit is 10000 mbps
        Area BACKBONE(0)
            Number of interfaces in this area is 3
    	Area has no authentication
    	SPF algorithm last executed 00:11:31.231 ago
    	SPF algorithm executed 4 times
    	Area ranges are
    	Number of LSA 3. Checksum Sum 0x00E77E
    	Number of opaque link LSA 0. Checksum Sum 0x000000
    	Number of DCbitless LSA 0
    	Number of indication LSA 0
    	Number of DoNotAge LSA 0
    	Flood list length 0
    R1#
¶ 2.6.4 Vérifier les paramètres d’interface OSPF
La commande show ip ospf interface fournit une liste détaillée pour chaque interface compatible OSPFv2. Spécifiez une interface pour afficher les paramètres de cette interface, comme indiqué dans la sortie suivante pour Gigabit Ethernet 0/0/0. Cette commande affiche l’ID de processus, l’ID du routeur local, le type de réseau, le coût OSPF, les informations DR et BDR sur les liens multi-accès (non affichés) et les voisins adjacents.
R1# show ip ospf interface GigabitEthernet 0/0/0
    GigabitEthernet0/0/0 is up, line protocol is up

      Internet Address 10.1.1.5/30, Area 0, Attached via Interface Enable
Process ID 10, Router ID 1.1.1.1, Network Type POINT_TO_POINT, Cost: 10
Topology-MTID Cost Disabled Shutdown Topology Name
0 10 no no Base
Enabled by interface config, including secondary ip addresses
Transmit Delay is 1 sec, State POINT_TO_POINT
Timer intervals configured, Hello 5, Dead 20, Wait 20, Retransmit 5
oob-resync timeout 40
Hello due in 00:00:01
Supports Link-local Signaling (LLS)
Cisco NSF helper support enabled
IETF NSF helper support enabled
Index 1/2/2, flood queue length 0
Next 0x0(0)/0x0(0)/0x0(0)
Last flood scan length is 1, maximum is 1
Last flood scan time is 0 msec, maximum is 0 msec
Neighbor Count is 1, Adjacent neighbor count is 1
Adjacent with neighbor 2.2.2.2
Suppress hello for 0 neighbor(s)
R1#
Pour obtenir un résumé rapide des interfaces compatibles, utilisez la commande show ip ospf interface brief , comme indiqué dans la sortie de commande suivante. Cette commande est utile pour afficher des informations importantes, notamment les suivantes :
- Les interfaces participent à OSPF
- Réseaux qui font l’objet d’une publicité (adresse IP/masque)
- Coût de chaque lien
- État du réseau
- Nombre de voisins sur chaque lien
R1# show ip ospf interface brief
    Interface    PID   Area            IP Address/Mask    Cost  State Nbrs F/C
    Lo0          10    0               10.10.1.1/24       10    P2P   0/0
    Gi0/0/1      10    0               10.1.1.14/30       30    P2P   1/1
    Gi0/0/0      10    0               10.1.1.5/30        10    P2P   1/1
    R1#
¶ 2.6.5 Vérificateur de syntaxe – Vérifier une seule zone OSPFv2
Utilisez le vérificateur de syntaxe pour vérifier la configuration OSPFv2 à zone unique sur R2 et R3.
Topologie de référence OSPF
Afficher un résumé de l’état des interfaces IPv4 sur R2.
R2#show ip interface brief
Interface              IP-Address      OK? Method Status                Protocol

GigabitEthernet0/0/0   10.1.1.6        YES NVRAM  up                    up
GigabitEthernet0/0/1   10.1.1.9        YES NVRAM  up                    up
Serial0/1/0            unassigned      YES NVRAM  administratively down down
Serial0/1/1            unassigned      YES NVRAM  administratively down down
GigabitEthernet0       unassigned      YES NVRAM  administratively down down
Loopback0              10.10.2.1       YES NVRAM  up                    up
Loopback1              64.100.0.1      YES NVRAM  up                    up
R2#
Afficher les itinéraires OSPF installés dans la table de routage sur R2.
R2#show ip route ospf
Codes: L - local, C - connected, S - static, R - RIP, M - mobile, B - BGP
       D - EIGRP, EX - EIGRP external, O - OSPF, IA - OSPF inter area

       N1 - OSPF NSSA external type 1, N2 - OSPF NSSA external type 2
       E1 - OSPF external type 1, E2 - OSPF external type 2
       i - IS-IS, su - IS-IS summary, L1 - IS-IS level-1, L2 - IS-IS level-2
   ia - IS-IS inter area, * - candidate default, U - per-user static route
       o - ODR, P - periodic downloaded static route, H - NHRP, l - LISP
       a - application route
       + - replicated route, % - next hop override
Gateway of last resort is 0.0.0.0 to network 0.0.0.0
      10.0.0.0/8 is variably subnetted, 9 subnets, 3 masks
O        10.1.1.12/30 [110/40] via 10.1.1.10, 00:45:28, GigabitEthernet0/0/1
[110/40] via 10.1.1.5, 00:45:49, GigabitEthernet0/0/0
O        10.10.1.0/24 [110/20] via 10.1.1.5, 00:45:49, GigabitEthernet0/0/0
O        10.10.3.0/24 [110/20] via 10.1.1.10, 00:45:28, GigabitEthernet0/0/1
R2#
Affichage de la table de voisinage OSPF pour R2.
R2#show ip ospf neighbor
Neighbor ID     Pri   State           Dead Time   Address         Interface
3.3.3.3           0   FULL/  -        00:00:16    10.1.1.10       GigabitEthernet0/0/1
1.1.1.1           0   FULL/  -        00:00:19    10.1.1.5        GigabitEthernet0/0/0
R2#
Vérifiez les paramètres du protocole sur R2.
R2#show ip protocols
*** IP Routing is NSF aware ***
(output omitted)
Routing Protocol is "ospf 10"
  Outgoing update filter list for all interfaces is not set
  Incoming update filter list for all interfaces is not set
  Router ID 2.2.2.2
  It is an autonomous system boundary router
 Redistributing External Routes from,
  Number of areas in this router is 1. 1 normal 0 stub 0 nssa
  Maximum path: 4
  Routing for Networks:
  Routing on Interfaces Configured Explicitly (Area 0):

    Loopback0
    GigabitEthernet0/0/1
    GigabitEthernet0/0/0

  Routing Information Sources:
    Gateway         Distance      Last Update
    3.3.3.3              110      00:46:14
    1.1.1.1              110      00:46:36
  Distance: (default is 110)
R2#
Vérifiez le processus OSPF sur R2.
R2#show ip ospf
Routing Process "ospf 10" with ID 2.2.2.2
 Start time: 00:01:54.811, Time elapsed: 00:48:04.766
 Supports only single TOS(TOS0) routes
 Supports opaque LSA
 Supports Link-local Signaling (LLS)
 Supports area transit capability
 Supports NSSA (compatible with RFC 3101)
 Event-log enabled, Maximum number of events: 1000, Mode: cyclic
 It is an autonomous system boundary router
 Redistributing External Routes from,
 Router is not originating router-LSAs with maximum metric
 Initial SPF schedule delay 5000 msecs
 Minimum hold time between two consecutive SPFs 10000 msecs
 Maximum wait time between two consecutive SPFs 10000 msecs
 Incremental-SPF disabled
 Minimum LSA interval 5 secs
 Minimum LSA arrival 1000 msecs
 LSA group pacing timer 240 secs
 Interface flood pacing timer 33 msecs
 Retransmission pacing timer 66 msecs
 Number of external LSA 1. Checksum Sum 0x009F01
 Number of opaque AS LSA 0. Checksum Sum 0x000000
 Number of DCbitless external and opaque AS LSA 0
 Number of DoNotAge external and opaque AS LSA 0
 Number of areas in this router is 1. 1 normal 0 stub 0 nssa
 Number of areas transit capable is 0
 External flood list length 0
 IETF NSF helper support enabled
 Cisco NSF helper support enabled
 Reference bandwidth unit is 10000 mbps
    Area BACKBONE(0)
        Number of interfaces in this area is 3
    Area has no authentication
    SPF algorithm last executed 00:47:04.655 ago
    SPF algorithm executed 5 times
    Area ranges are
    Number of LSA 3. Checksum Sum 0x00E181
    Number of opaque link LSA 0. Checksum Sum 0x000000
    Number of DCbitless LSA 0
    Number of indication LSA 0
    Number of DoNotAge LSA 0
    Flood list length 0
R2#
Utilisez le nom de l’interface g0/0/0 pour vérifier les paramètres de l’interface OSPF sur R2.
R2#show ip ospf interface g0/0/0
GigabitEthernet0/0/0 is up, line protocol is up

  Internet Address 10.1.1.6/30, Area 0, Attached via Interface Enable
Process ID 10, Router ID 2.2.2.2, Network Type POINT_TO_POINT, Cost: 10
Topology-MTID Cost Disabled Shutdown Topology Name
0 10 no no Base
Enabled by interface config, including secondary ip addresses
Transmit Delay is 1 sec, State POINT_TO_POINT
Timer intervals configured, Hello 5, Dead 20, Wait 20, Retransmit 5
oob-resync timeout 40
Hello due in 00:00:02
Supports Link-local Signaling (LLS)
Cisco NSF helper support enabled
IETF NSF helper support enabled
Index 2/2, flood queue length 0
Next 0x0(0)/0x0(0)
Last flood scan length is 1, maximum is 1
Last flood scan time is 0 msec, maximum is 1 msec
Neighbor Count is 1, Adjacent neighbor count is 1
Adjacent with neighbor 1.1.1.1
Suppress hello for 0 neighbor(s)
R2#
Afficher des informations récapitulatives pour toutes les interfaces OSPF sur R2.
R2#show ip ospf interface brief
Interface    PID   Area            IP Address/Mask    Cost  State Nbrs F/C
Lo0          10    0               10.10.2.1/24       10    P2P   0/0
Gi0/0/1      10    0               10.1.1.9/30        10    P2P   1/1
Gi0/0/0      10    0               10.1.1.6/30        10    P2P   1/1
R2#
Vous êtes désormais connecté à R3. Afficher un résumé de l’état des interfaces IPv4 sur R2.
R3#show ip interface brief
Interface              IP-Address      OK? Method Status                Protocol

GigabitEthernet0/0/0   10.1.1.13       YES NVRAM  up                    up
GigabitEthernet0/0/1   10.1.1.10       YES NVRAM  up                    up
Serial0/1/0            unassigned      YES NVRAM  administratively down down
Serial0/1/1            unassigned      YES NVRAM  administratively down down
GigabitEthernet0       unassigned      YES NVRAM  administratively down down
Loopback0              10.10.3.1       YES NVRAM  up                    up
R3#
Afficher les itinéraires OSPF installés dans la table de routage sur R3.
R3#show ip route ospf
Codes: L - local, C - connected, S - static, R - RIP, M - mobile, B - BGP
       D - EIGRP, EX - EIGRP external, O - OSPF, IA - OSPF inter area

       N1 - OSPF NSSA external type 1, N2 - OSPF NSSA external type 2
       E1 - OSPF external type 1, E2 - OSPF external type 2
       i - IS-IS, su - IS-IS summary, L1 - IS-IS level-1, L2 - IS-IS level-2
   ia - IS-IS inter area, * - candidate default, U - per-user static route
       o - ODR, P - periodic downloaded static route, H - NHRP, l - LISP
       a - application route
       + - replicated route, % - next hop override, p - overrides from PfR
Gateway of last resort is 10.1.1.9 to network 0.0.0.0
O*E2 0.0.0.0/0 [110/1] via 10.1.1.9, 00:49:56, GigabitEthernet0/0/1
      10.0.0.0/8 is variably subnetted, 9 subnets, 3 masks

O        10.1.1.4/30 [110/20] via 10.1.1.9, 00:49:56, GigabitEthernet0/0/1
O        10.10.1.0/24 [110/30] via 10.1.1.9, 00:49:56, GigabitEthernet0/0/1
O        10.10.2.0/24 [110/20] via 10.1.1.9, 00:49:56, GigabitEthernet0/0/1
R3#
Afficher la table du voisin pour R3.
R3#show ip ospf neighbor
Neighbor ID     Pri   State           Dead Time   Address         Interface
2.2.2.2           0   FULL/  -        00:00:18    10.1.1.9        GigabitEthernet0/0/1
1.1.1.1           0   FULL/  -        00:00:19    10.1.1.14       GigabitEthernet0/0/0
R3#
Vérifiez les paramètres du protocole sur R3.
R3#show ip protocols
*** IP Routing is NSF aware ***
(output omitted)
Routing Protocol is "ospf 10"
  Outgoing update filter list for all interfaces is not set
  Incoming update filter list for all interfaces is not set
  Router ID 3.3.3.3
  Number of areas in this router is 1. 1 normal 0 stub 0 nssa
  Maximum path: 4
  Routing for Networks:
  Routing on Interfaces Configured Explicitly (Area 0):

    Loopback0
    GigabitEthernet0/0/1
    GigabitEthernet0/0/0

  Routing Information Sources:
    Gateway         Distance      Last Update
    1.1.1.1              110      00:50:44
    2.2.2.2              110      00:50:44
  Distance: (default is 110)
R3#
Vérifiez le processus OSPF sur R3.
R3#show ip ospf
Routing Process "ospf 10" with ID 3.3.3.3
 Start time: 00:01:38.093, Time elapsed: 00:52:05.897
 Supports only single TOS(TOS0) routes
 Supports opaque LSA
 Supports Link-local Signaling (LLS)
 Supports area transit capability
 Supports NSSA (compatible with RFC 3101)
 Supports Database Exchange Summary List Optimization (RFC 5243)
 Event-log enabled, Maximum number of events: 1000, Mode: cyclic
 Router is not originating router-LSAs with maximum metric
 Initial SPF schedule delay 5000 msecs
 Minimum hold time between two consecutive SPFs 10000 msecs
 Maximum wait time between two consecutive SPFs 10000 msecs
 Incremental-SPF disabled
 Minimum LSA interval 5 secs
 Minimum LSA arrival 1000 msecs
 LSA group pacing timer 240 secs
 Interface flood pacing timer 33 msecs
 Retransmission pacing timer 66 msecs
 EXCHANGE/LOADING adjacency limit: initial 300, process maximum 300
 Number of external LSA 1. Checksum Sum 0x009F01
 Number of opaque AS LSA 0. Checksum Sum 0x000000
 Number of DCbitless external and opaque AS LSA 0
 Number of DoNotAge external and opaque AS LSA 0
 Number of areas in this router is 1. 1 normal 0 stub 0 nssa
 Number of areas transit capable is 0
 External flood list length 0
 IETF NSF helper support enabled
 Cisco NSF helper support enabled
 Reference bandwidth unit is 10000 mbps
    Area BACKBONE(0)
        Number of interfaces in this area is 3
    Area has no authentication
    SPF algorithm last executed 00:51:04.059 ago
    SPF algorithm executed 4 times
    Area ranges are
    Number of LSA 3. Checksum Sum 0x00E181
    Number of opaque link LSA 0. Checksum Sum 0x000000
    Number of DCbitless LSA 0
    Number of indication LSA 0
    Number of DoNotAge LSA 0
    Flood list length 0
R3#
Utilisez le nom de l’interface g0/0/0 pour vérifier les paramètres de l’interface OSPF sur R3.
R3#show ip ospf interface g0/0/0
GigabitEthernet0/0/0 is up, line protocol is up

  Internet Address 10.1.1.13/30, Area 0, Attached via Interface Enable
Process ID 10, Router ID 3.3.3.3, Network Type POINT_TO_POINT, Cost: 30
Topology-MTID Cost Disabled Shutdown Topology Name
0 30 no no Base
Enabled by interface config, including secondary ip addresses
Transmit Delay is 1 sec, State POINT_TO_POINT
Timer intervals configured, Hello 5, Dead 20, Wait 20, Retransmit 5
oob-resync timeout 40
Hello due in 00:00:02
Supports Link-local Signaling (LLS)
Cisco NSF helper support enabled
IETF NSF helper support enabled
Index 1/2/2, flood queue length 0
Next 0x0(0)/0x0(0)/0x0(0)
Last flood scan length is 1, maximum is 1
Last flood scan time is 0 msec, maximum is 0 msec
Neighbor Count is 1, Adjacent neighbor count is 1
Adjacent with neighbor 1.1.1.1
Suppress hello for 0 neighbor(s)
R3#
Afficher des informations récapitulatives pour toutes les interfaces OSPF sur R3.
R3#show ip ospf interface brief
Interface    PID   Area            IP Address/Mask    Cost  State Nbrs F/C
Lo0          10    0               10.10.3.1/24       10    P2P   0/0
Gi0/0/1      10    0               10.1.1.10/30       10    P2P   1/1
Gi0/0/0      10    0               10.1.1.13/30       30    P2P   1/1
R3#
Vous avez vérifié avec succès OSPFv2 monozone sur R2 et R3.
¶ 2.6.6 Packet Tracer – Vérifier la zone unique OSPFv2
Dans cette activité de Packet Tracer, vous allez utiliser une variété de commandes pour vérifier la configuration OSPFv2 à zone unique.
¶ 2.7 Module pratique et questionnaire
¶ 2.7.1 Packet Tracer – Configurer OSPFv2 à zone unique
Vous aidez un ingénieur réseau à tester une configuration OSPF en construisant le réseau dans le laboratoire où vous travaillez. Vous avez interconnecté les périphériques et configuré les interfaces et disposez d’une connectivité au sein des réseaux locaux. Votre tâche consiste à compléter la configuration OSPF selon les exigences laissées par l’ingénieur.
Dans cette activité de Packet Tracer, utilisez les informations fournies et la liste des exigences pour configurer le réseau de test. Une fois la tâche terminée avec succès, tous les hôtes doivent pouvoir effectuer un ping sur le serveur Internet.
¶ 2.7.2 TP – Configuration OSPFv2 à zone unique
Au cours de ces travaux pratiques, vous aborderez les points suivants :
- Partie 1: Créer le réseau et configurer les paramètres de base des périphériques
- Partie 2: Configurer et vérifier OSPFv2 à zone unique pour un fonctionnement de base
- Partie 3: Optimiser et vérifier la configuration OSPFv2 à zone unique
¶ 2.7.3 Packet Tracer – Exploration OSPF multizone
Cette activité d’exploration du Packet Tracer est divisée en trois parties et utilise le mode PTPM (Packet Tracer Physical Mode):
Partie 1: Le début
Casual Recording Company, basée à Sao Paulo, au Brésil, propose des mini studios d’enregistrement en libre-service dans toute la ville afin que chacun puisse louer un créneau horaire et enregistrer lui-même ses chansons. Le CRC a commencé par un réseau OSPF unique situé dans un bâtiment. Cette idée était très populaire et, par conséquent, l’entreprise s’est développée, ce qui a poussé l’entreprise à s’agrandir en filiale dans un second bâtiment situé à l’extrémité de la ville. Ils ont continué à utiliser l’OSPF à zone unique. Vous évaluerez l’impact du réseau élargi.
Partie 2: Les affaires sont florissantes.
Le service informatique du CRC a décidé de migrer vers un réseau OSPF multizone. Vous évaluerez l’impact et les avantages découlant du changement afin de déterminer s’il s’agissait d’une bonne décision ou non.
Partie 3: L’expansion du CRC se poursuit
Le CRC a continué de croître et ouvrira une nouvelle filiale à Montevideo, en Uruguay. Vous allez configurer le routeur de bordure pour la nouvelle zone et connecter physiquement le réseau de la filiale au réseau du siège de l’entreprise via Internet.
¶ 2.7.4 Qu’est-ce que j’ai appris dans ce module?
OSPF ID de routeur
OSPFv2 est activé à l’aide de la commande de mode de configuration globale router ospf process-id. La valeur process-id représente un nombre compris entre 1 et 65 535 et est sélectionnée par l’administrateur du réseau. Un ID de routeur OSPF est une valeur 32 bits, représentée par une adresse IPv4. L’ID du routeur est utilisé par un routeur compatible OSPF pour synchroniser les bases de données de l’OSPF et participer à l’élection du DR et du BDR. Les routeurs Cisco dérivent l’ID du routeur sur la base de l’un des trois critères, dans l’ordre préférentiel suivant :
- L’ID du routeur est explicitement configuré à l’aide de la commande de mode de configuration du routeur OSPF router-id rid. La valeur rid est toute valeur de 32 bits exprimée sous la forme d’une adresse IPv4.
- Si l’ID de routeur n’est pas configuré de façon explicite, le routeur choisit l’adresse IPv4 la plus élevée parmi celles des interfaces de bouclage configurées.
- Si aucune interface de bouclage n’est configurée, le routeur choisit l’adresse IPv4 active la plus élevée parmi ses interfaces physiques.
Un ID de routeur peut également être affecté au moyen d’une interface de bouclage. L’adresse IPv4 pour ce type d’interface de bouclage doit être configurée en utilisant un masque de sous-réseau de 32 bits (255.255.255.255), créant une route hôte. Une route hôte 32 bits ne serait pas annoncée comme une route vers d’autres routeurs OSPF. Toutefois, après la sélection d’un ID par le routeur, un routeur OSPFv2 actif ne permet pas de modifier cet lD tant que le routeur n’a pas été rechargé ou que le processus OSPFv2 n’a pas été désactivé. Utilisez la commande clear ip ospf process pour réinitialiser les adjacences. Vous pouvez alors vérifier que R1 utilise la nouvelle commande d’ID de routeur avec la commande pipée show ip protocols pour afficher uniquement la section d’ID de routeur.
Réseaux OSPF point à point
La commande network détermine quelles interfaces participent au processus de routage pour une zone OSPFv2. La syntaxe de base de la commande network est network network- wildcard-mask area area-id. Toutes les interfaces d’un routeur qui correspondent à l’adresse réseau de la commande network peuvent envoyer et recevoir des paquets OSPF. Lors de la configuration de l’OSPFv2 à zone unique, la commande network doit être configurée avec la même valeur area-id sur tous les routeurs. Le masque générique est généralement l’inverse du masque de sous-réseau configuré sur cette interface. Dans un masque générique :
- Masque générique bit 0 – Correspond à la valeur du bit correspondant dans l’adresse
- Masque générique bit 1 – Ignore la valeur du bit correspondant dans l’adresse.
Il existe plusieurs façons d’identifier les interfaces qui participeront au processus de routage OSPFv2. Une façon est de procéder lorsque le masque générique identifie l’interface en fonction des adresses réseau. Toute interface active configurée avec une adresse IPv4 appartenant à ce réseau participera au processus de routage OSPFv2. L’autre façon est que OSPFv2 peut être activé en spécifiant l’adresse IPv4 de l’interface exacte à l’aide d’un masque générique quadrilatère zéro. Pour configurer OSPF directement sur l’interface, utilisez la commande mode configuration de l’interface ip ospf. La syntaxe est ip ospf process-id area area-id. L’envoi de messages inutiles sur un réseau local affecte le réseau par une utilisation inefficace de la bande passante et des ressources, et crée un risque accru pour la sécurité. Utilisez la commande de mode de configuration du routeur passive-interface pour empêcher la transmission de messages de routage par une interface de routeur, tout en permettant à ce réseau d’être annoncé à d’autres routeurs. La commande show ip protocols est ensuite utilisée pour vérifier que l’interface Loopback 0 est répertoriée comme passive. Le processus d’élection DR/BDR n’est pas nécessaire car il ne peut y avoir que deux routeurs sur le réseau point à point entre R1 et R2. Utilisez la commande configuration de l’interface ip ospf network point-to-point sur toutes les interfaces où vous souhaitez désactiver le processus d’élection DR/BDR. Utilisez des bouclages pour simuler plus de réseaux que l’équipement ne peut supporter. Par défaut, les interfaces de bouclage sont annoncées en tant que routes hôtes /32. Pour simuler un réseau local réel, l’interface Loopback 0 est configurée comme un réseau point à point.
Types de réseaux OSPF
Les routeurs peuvent être connectés au même commutateur pour former un réseau multi-accès. Les réseaux locaux Ethernet constituent l’exemple le plus répandu de réseau à accès multiple avec diffusion. Dans les réseaux de diffusion, tous les périphériques du réseau voient toutes les trames de diffusion et de multidiffusion. Le DR est responsable de la collecte et de la distribution des LSAs. Le DR utilise l’adresse IPv4 multicast 224.0.0.5 qui est destinée à tous les routeurs OSPF. Lorsque le DR arrête de produire des paquets Hello, le BDR s’autodésigne comme DR et en assume le rôle. Tous les autres routeurs deviennent un DROTHER. Les DROTHERs utilisent l’adresse multi-accès 224.0.0.6 (tous les routeurs désignés) pour envoyer les paquets OSPF au DR et au BDR. Seuls le DR et le BDR écoutent le 224.0.0.6. Pour vérifier les rôles du routeur OSPFv2, utilisez la commande show ip ospf interface. Pour vérifier les contiguïtés OSPFv2, utilisez la commande show ip ospf neighbor. L’état des voisins dans les réseaux multi-accès peut être :
- FULL/DROTHER – Il s’agit d’un routeur DR ou BDR qui est entièrement adjacent à un routeur non-DR ou BDR.
- FULL/DR – Le routeur est entièrement adjacent au voisin DR indiqué.
- FULL/BDR – Le routeur est entièrement adjacent au voisin BDR indiqué.
- 2-WAY/DROTHER – Le routeur non-DR ou BDR a une relation de voisinage avec un autre routeur non-DR ou BDR.
La sélection du DR et du BDR OSPF est basée sur les critères suivants, dans l’ordre indiqué :
- Les routeurs du réseau choisissent le routeur ayant la priorité d’interface la plus élevée comme étant le DR. Le routeur ayant la deuxième priorité d’interface la plus élevée est choisi comme BDR. La priorité peut être tout nombre compris entre 0 et 255. Si la valeur de priorité de l’interface est définie sur 0, cette interface ne peut pas être sélectionnée comme DR ou BDR. La priorité par défaut des interfaces de diffusion à accès multiple est de 1. De ce fait, tous les routeurs ont une valeur de priorité égale, sauf si la configuration définie est différente. Le choix du DR/BDR se fait donc à l’aide d’une autre méthode.
- Si les priorités d’interface sont égales, c’est le routeur dont l’ID est le plus élevé qui est choisi comme DR. Le routeur ayant le deuxième ID le plus élevé est choisi comme BDR.
Les sélections d’un DR et d’un BDR OSPF n’ont pas d’effet rétroactif. En cas de panne du DR, le BDR devient automatiquement le DR, même si un DROther de priorité ou d’ID de routeur plus élevés a été ajouté au réseau après la sélection initiale du DR et du BDR. Cependant, une fois qu’un BDR est promu en DR, une nouvelle élection de BDR a lieu et le DROTHER ayant la plus haute priorité ou l’ID de routeur est élu comme nouveau BDR. Pour définir la priorité d’une interface, utilisez la commande ip ospf priority value , où la valeur est de 0 à 255. Si la valeur est 0, le routeur ne deviendra pas DR ou BDR. Si la valeur est comprise entre 1 et 255, le routeur ayant la valeur de priorité la plus élevée deviendra plus probablement le DR ou le BDR de l’interface.
Modifier OSPFv2 à zone unique
Le protocole OSPF utilise le coût comme métrique. Un coût plus faible indique un meilleur chemin qu’un coût plus élevé. Le coût d’une interface Cisco est inversement proportionnel à la largeur de bande de l’interface. Par conséquent, une bande passante plus élevée indique un coût plus faible. La formule utilisée pour calculer le coût OSPF est la suivante : Coût = bande passante de référence/bande passante de l’interface. Comme la valeur du coût OSPF doit être un nombre entier, les interfaces FastEthernet, Gigabit Ethernet et 10 GigE partagent le même coût. Pour corriger cette situation, vous pouvez ajuster la bande passante de référence à l’aide de la commande auto-cost reference-bandwidth sur chaque routeur OSPF, ou définir manuellement la valeur de coût OSPF avec la commande ip ospf cost. Pour ajuster la largeur de bande de référence, utilisez la commande de configuration du routeur auto-cost reference-bandwidth Mbps. Le coût d’une route OSPF est la valeur cumulée depuis un routeur jusqu’au réseau de destination. Les valeurs de coût OSPF peuvent être manipulées pour influencer l’itinéraire choisi par OSPF. Pour modifier le rapport de valeur de coût par le routeur OSPF local vers d’autres routeurs OSPF, utilisez la commande de configuration de l’interface ip ospf cost value. Si l’intervalle Dead expire avant que les routeurs ne reçoivent un paquet Hello, le protocole OSPF supprime le voisin de sa LSDB. Le routeur diffuse vers la LSDB les informations concernant le voisin hors service vers toutes les interfaces compatibles OSPF. Cisco utilise une valeur par défaut de 4 fois l’intervalle Hello ou 40 secondes sur les réseaux multiaccès et point à point. Pour vérifier les intervalles de l’interface, utilisez la commande show ip ospf interface. Les intervalles OSPFv2 Hello et Dead peuvent être modifiés manuellement en utilisant les commandes suivantes du mode de configuration de l’interface : ip ospf hello-interval seconds et ip ospf dead-interval seconds.
Propagation de la route par défaut
Dans la terminologie OSPF, le routeur situé entre un domaine de routage OSPF et un réseau non-OSPF est appelé l’ASBR. Pour propager une route par défaut, l’ASBR doit être configuré avec une route statique par défaut en utilisant la commande ip route 0.0.0.0 0.0.0.0 [next-hop-address | exit-intf] et la commande de configuration du routeur default-information originate. L’ASBR doit donc être la source des informations sur l’itinéraire par défaut et propager l’itinéraire statique par défaut dans les mises à jour de l’OSPF. Vérifiez les paramètres d’itinéraire par défaut sur l’ASBR à l’aide de la commande show ip route.
Vérifier OSPFv2 à zone unique
Les deux commandes suivantes sont utilisées pour vérifier le routage :
- show ip interface brief – Permet de vérifier que les interfaces souhaitées sont actives avec un adressage IP correct.
- show ip route – Permet de vérifier que la table de routage contient tous les itinéraires attendus.
Les commandes supplémentaires permettant de déterminer si OSPF fonctionne comme prévu sont les suivantes : show ip ospf neighbor** show ip protocols**,** show ip ospf**, et** show ip ospf interface**.
Utilisez la commande show ip ospf neighbor pour vérifier que le routeur a formé une contiguïté avec ses routeurs voisins. Pour chaque voisin, cette commande affiche les éléments suivants :
- Neighbor ID – L’ID du routeur voisin.
- Pri – La priorité OSPFv2 de l’interface. Cette valeur est utilisée pour le choix du routeur désigné (DR) et du routeur désigné de secours (BDR).
- State – L’état OSPFv2 de l’interface. L’état FULL signifie que le routeur et son voisin disposent de LSDB OSPFv2 identiques. Sur les réseaux à accès multiple, tels que l’Ethernet, deux routeurs contigus peuvent afficher l’état 2WAY. Le tiret indique qu’aucun routeur désigné ou routeur désigné de secours n’est requis en raison du type de réseau.
- Dead Time – Le temps restant que le routeur attend pour recevoir un paquet OSPFv2 Hello du voisin avant de déclarer le voisin à terre. Cette valeur est réinitialisée lorsque l’interface reçoit un paquet Hello.
- Address – L’adresse IPv4 de l’interface du voisin à laquelle ce routeur est directement connecté.
- Interface – L’interface sur laquelle ce routeur a formé une contiguïté avec le voisin.
La commande show ip protocols est un moyen rapide de vérifier les informations vitales de configuration OSPF telles que l’ID du processus OSPFv2, l’ID du routeur, les interfaces explicitement configurées pour annoncer les itinéraires OSPF, les voisins dont le routeur reçoit les mises à jour et la distance administrative par défaut, qui est de 110 pour OSPF. Utilisez la commande show ip ospf pour examiner l’ID du processus OSPFv2 et l’ID du routeur. Cette commande affiche les informations de zone OSPFv2, ainsi que la dernière fois où l’algorithme SPF a été calculé. La commande show ip ospf interface fournit une liste détaillée pour chaque interface compatible OSPFv2. Spécifiez une interface pour une seule interface pour afficher l’ID de processus, l’ID de routeur local, le type de réseau, le coût OSPF, les informations DR et BDR sur les liens multi-accès et les voisins adjacents.